
Cloud, Backup & Recuperação · análise
Zero-day no FortiMail coloca empresas em alerta máximo para ataques e exige resposta além do patch
Vulnerabilidade crítica no FortiMail está sendo explorada ativamente e requer ação imediata. Especialistas alertam que apenas atualizar o firmware pode não ser suficiente para organizações expostas antes do patch.
Empresas que utilizam soluções Fortinet, especialmente o FortiMail, enfrentam um cenário de risco elevado devido à exploração ativa de uma vulnerabilidade zero-day identificada como CVE-2026-104286. Segundo relatório da Solustic Tecnologia, divulgado pelo CISO Advisor, a falha foi incluída no catálogo KEV da CISA em 1º de outubro e é considerada a mais crítica entre as correções liberadas pela Fortinet em 22 de outubro. A gravidade do caso e a velocidade de exploração têm levado especialistas a recomendar prioridade máxima na resposta, com medidas que vão além da simples aplicação de patches.
O que torna o zero-day do FortiMail tão crítico?
O zero-day do FortiMail ganhou notoriedade por ser explorado antes mesmo da existência de correção oficial, o que amplia o potencial de comprometimento em ambientes corporativos. O relatório da Solustic Tecnologia, citado pelo CISO Advisor, destaca que o FortiMail exposto concentra não só o zero-day, mas também outras três falhas críticas sem autenticação: uma execução remota de código (RCE) com pontuação CVSS 9.8, uma injeção de SQL que permite execução de código (CVSS 9.4) e um sequestro de sessão do portal IBE (CVSS 9.1). Todas essas vulnerabilidades elevam o risco de ataques direcionados a empresas que dependem do FortiMail para segurança de e-mails.
O fato de a vulnerabilidade ter sido explorada antes do lançamento do patch implica que, para equipamentos expostos entre setembro e a atualização, a simples aplicação da correção pode não eliminar eventuais comprometimentos já ocorridos. A orientação da Solustic é clara: nesses casos, é necessário adotar medidas adicionais de investigação e remediação.
Recomendações práticas para resposta e mitigação
O relatório da Solustic Tecnologia, conforme divulgado pelo CISO Advisor, recomenda uma abordagem multifacetada para lidar com o risco. Entre as medidas sugeridas para o FortiMail, estão:
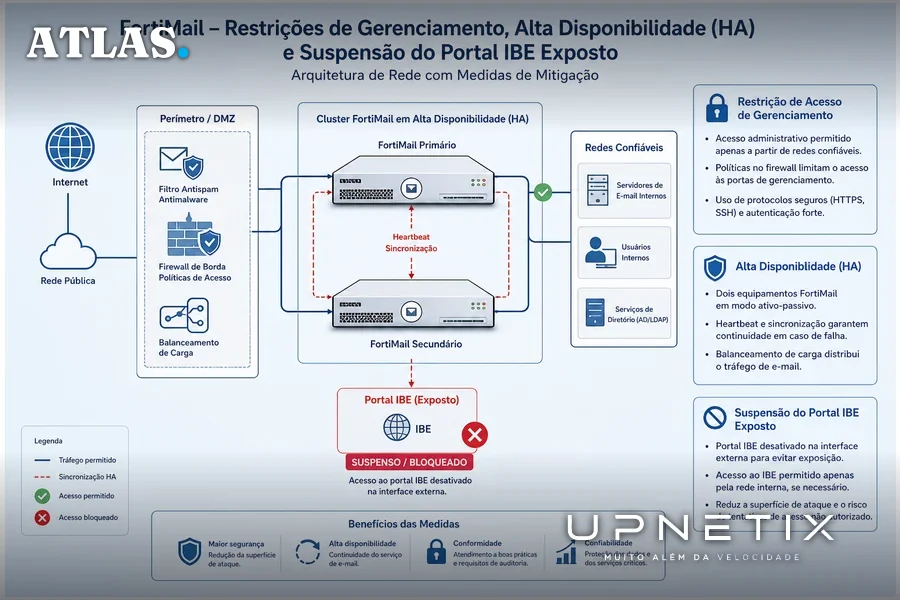
- Restringir o acesso de gerenciamento e alta disponibilidade (HA) a redes consideradas confiáveis.
- Avaliar a suspensão temporária do portal IBE, caso esteja exposto à internet.
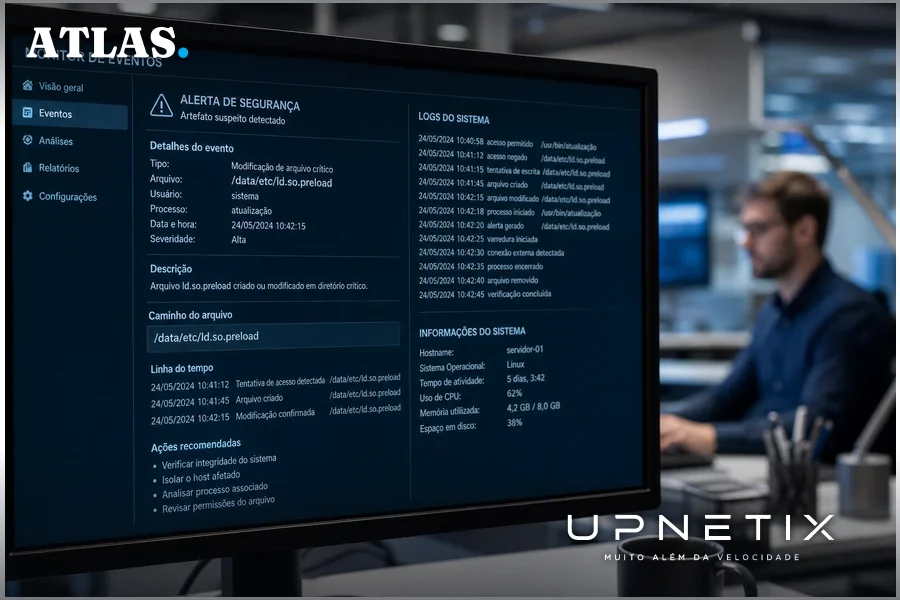
- Buscar sinais de comprometimento, como o artefato /data/etc/ld.so.preload, binários e bibliotecas fora do padrão, além de revisar logs HTTP e HTTPS para identificar requisições suspeitas.
- Isolar o equipamento e realizar coleta forense caso haja indícios de ataque, reinstalando a partir de imagem limpa e trocando todas as credenciais e chaves armazenadas.
Essas recomendações refletem a avaliação de que o patch, embora essencial, não é suficiente para garantir a eliminação do risco em ambientes potencialmente já comprometidos. A necessidade de respostas forenses e de revisão de credenciais eleva o grau de complexidade operacional para equipes de TI e segurança.
Outras vulnerabilidades críticas no ecossistema Fortinet
Além do FortiMail, o relatório da Solustic Tecnologia destaca outras prioridades de correção no ecossistema Fortinet. Em 11 de novembro, foi divulgado um exploit público para o CVE-2026-126170, que afeta FortiManager e FortiAnalyzer. Trata-se de uma execução remota de código sem autenticação, também com CVSS 9.8, que permite varredura em massa e execução de comandos. A recomendação é tratar a janela de exploração como aberta e em uso, mesmo que, na data da publicação dos advisories, não houvesse registro de exploração ativa.
FortiManager e FortiAnalyzer com API JSON, FGPM na porta 541 ou OFTP na porta 514 expostos são apontados como segunda prioridade, pois podem permitir controle da frota inteira de FortiGates. Em seguida, o FortiAuthenticator apresenta riscos devido a um bypass de autenticação com senha hard-coded (CVSS 9.0) e uma falha de autorização (CVSS 9.1). FortiGate com protocolos BGP, OSPF e configurações específicas também entram na lista de atenção, com recomendações de autenticação e isolamento de interfaces.
Atualizações, mitigações e limites das correções
Segundo a Solustic Tecnologia, as versões mínimas corrigidas para cada produto incluem FortiOS 8.0.2, 7.6.8, 7.4.13 e 7.2.14; FortiManager e FortiAnalyzer 7.2.13, 7.4.12, 7.6.8 e 8.0.2; FortiMail 8.0.2, 7.6.7 e 7.4.9 (com recomendação de migração de 7.2 para 7.4 ou superior); e FortiAuthenticator 8.0.4 e 6.6.11. Branches antigos, como FortiOS 7.0 e 6.4, não aparecem na matriz do fabricante e, conforme o relatório, devem ser considerados sem correção disponível.
Entre as mitigações sugeridas até a aplicação das atualizações, destacam-se:
- Desativação da API JSON nos perfis de administrador, salvo quando a automação depende dela, restringindo o acesso por trusthost.
- Bloqueio das portas FGFM 541 e OFTP 514 para acesso apenas de IPs autorizados.
- Aplicação de virtual patch da FortiGuard e isolamento de links de heartbeat para alta disponibilidade (HA).
- Autenticação obrigatória nas adjacências de BGP e OSPF, além de interfaces passivas onde não há vizinhos.
Essas orientações visam reduzir a superfície de ataque enquanto a atualização não é viável ou quando há risco de comprometimento prévio.
Impactos para operações corporativas e desafios para equipes de TI
A exploração ativa de zero-days em soluções amplamente utilizadas, como o FortiMail, representa um desafio significativo para empresas de todos os portes, especialmente aquelas com operações críticas e alta dependência de comunicação segura por e-mail. A necessidade de respostas rápidas, investigação forense e possíveis reinstalações a partir de imagens limpas pode gerar períodos de indisponibilidade, aumento de custos operacionais e pressão sobre equipes de TI, já frequentemente sobrecarregadas.
No contexto de Manaus e do Polo Industrial, onde a conectividade e a disponibilidade dos serviços digitais são fatores-chave para a competitividade, o risco de ataques explorando vulnerabilidades zero-day reforça a importância de políticas de atualização contínua, segmentação de redes e monitoramento constante de logs. Além disso, a dependência de fornecedores globais de segurança exige que gestores estejam atentos não só às recomendações oficiais, mas também a relatórios independentes, como o da Solustic Tecnologia, que frequentemente antecipam tendências de exploração e oferecem orientações práticas alinhadas à realidade brasileira.
O que ainda não se sabe e próximos passos para empresas
Apesar da divulgação dos advisories e da liberação dos patches, o cenário permanece dinâmico. A existência de exploits públicos, como o do CVE-2026-126170, amplia a janela de risco para organizações que ainda não atualizaram ou que mantêm interfaces expostas. Não há, até o momento, consenso sobre o número de empresas efetivamente comprometidas, nem detalhes públicos sobre o vetor exato de exploração do zero-day do FortiMail, já que a Fortinet não divulgou informações técnicas completas.
O episódio evidencia a necessidade de estratégias de defesa em profundidade, que combinem atualização tempestiva, restrição de exposição e capacidade de resposta a incidentes. Para empresas que operam infraestruturas críticas ou que dependem de alta disponibilidade, a adoção de práticas como segmentação de redes, autenticação forte e monitoramento proativo de anomalias torna-se ainda mais relevante diante da sofisticação dos ataques recentes.
Em síntese, a resposta a vulnerabilidades zero-day em soluções de segurança não pode se limitar à aplicação de patches. O contexto atual exige revisão de políticas de acesso, fortalecimento de perímetros e, sobretudo, capacidade de detecção e resposta rápida a incidentes, sob risco de impactos diretos na continuidade e na reputação das operações empresariais.
Para empresas em Manaus e no Polo Industrial, onde a resiliência digital é diferencial competitivo, a lição deixada pelo zero-day do FortiMail é clara: a infraestrutura de segurança deve ser tratada como ativo estratégico, com monitoramento contínuo e processos de resposta preparados para cenários em que o patch chega tarde demais.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Zero-day não espera a janela de manutenção. Quando um ataque pode comprometer seu e-mail corporativo antes mesmo do patch, só um link de fibra dedicado com SLA garantido e suporte humano 24/7, como o IP Premium Dedicado, reduz o tempo de exposição e facilita a resposta. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
