

IA · análise
Vivo lança SOC agêntico com IA para acelerar resposta a ataques cibernéticos em parceria com Palo Alto Networks
Nova plataforma integra automação e inteligência artificial ao monitoramento de segurança, reduzindo o tempo de resposta a incidentes e elevando o padrão de proteção para empresas. Mudança reflete reação ao avanço dos ataques automatizados por IA.
A adoção de inteligência artificial (IA) para defesa cibernética corporativa ganhou novo capítulo no Brasil com o anúncio do SOC agêntico da Vivo em parceria com a Palo Alto Networks. A iniciativa, revelada durante a Febraban Tech 2026, sinaliza uma resposta direta à escalada dos ataques digitais automatizados, que vêm reduzindo drasticamente o tempo de reação disponível para empresas. O movimento, destacado em reportagens do Teletime, CISO Advisor e Baguete, marca a migração dos serviços de monitoramento de segurança da operadora para uma arquitetura baseada em agentes de IA, ampliando a automação e a capacidade de resposta em tempo real.
O que é um SOC agêntico e por que ele surge agora
O termo SOC (Security Operations Center) refere-se ao centro de operações de segurança, responsável por monitorar, detectar e responder a ameaças digitais em ambientes empresariais. O modelo tradicional, ainda amplamente utilizado, depende fortemente da atuação humana para análise de alertas e tomada de decisões. O conceito agêntico, por sua vez, incorpora agentes de IA capazes de executar tarefas de prevenção, detecção e resposta de forma automática, com mínima intervenção humana.
Segundo o CISO Advisor, o SOC agêntico da Vivo é baseado na plataforma Cortex XSIAM, lançada pela Palo Alto Networks em 2022. Essa solução substitui o modelo anterior de SIAM, que apenas agregava logs de diversas fontes, por uma abordagem orientada por IA (AI-driven), integrando recursos de Managed Detection and Response (MDR), Extended Detection and Response (XDR) e automação avançada. O objetivo declarado é ampliar a velocidade e a precisão das respostas a incidentes, diante de um cenário em que os ataques também passaram a ser automatizados por IA.
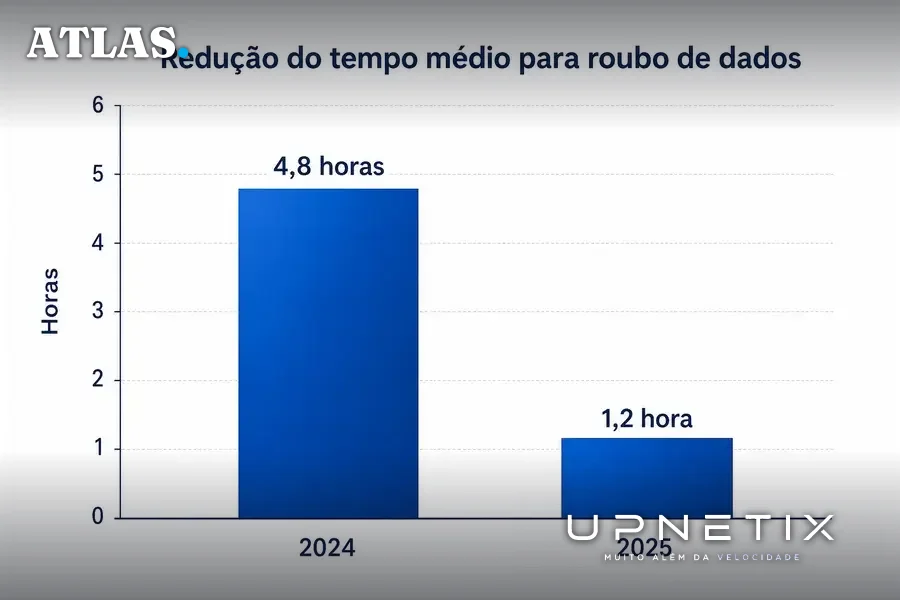
O lançamento ocorre em meio a um contexto de transformação do mercado de cibersegurança. Conforme destaca o Teletime, a própria Vivo reconhece que criminosos cibernéticos já utilizam IA para automatizar ataques e acelerar invasões em escala inédita. Dados citados pela operadora, com base em estudo da Palo Alto Networks, mostram que o tempo médio para roubo de dados em incidentes rápidos caiu de 4,8 horas em 2024 para apenas 1,2 hora em 2025. Embora apenas o Teletime traga esse número específico, o consenso entre as fontes é que a janela de defesa está cada vez mais estreita.
Como a automação com IA muda o monitoramento de segurança
O diferencial do SOC agêntico está na capacidade de identificar, analisar e bloquear ameaças em tempo real, em velocidade inalcançável por equipes exclusivamente humanas. O CISO Advisor detalha que, com a automação das ações operacionais imediatas, os especialistas de segurança podem se concentrar em atividades estratégicas, investigação avançada e tomada de decisão, fortalecendo a proteção de ambientes híbridos (que combinam infraestrutura local e nuvem) e multicloud.
Para as empresas, isso significa não apenas uma resposta mais rápida, mas também uma redução do risco de falhas humanas em processos críticos. O monitoramento 24/7, segundo as três publicações, passa a integrar analistas locais, centros globais de monitoramento do ecossistema internacional da Telefónica (controladora da Vivo) e equipes especializadas. Esse modelo colaborativo, segundo João Marques dos Santos, diretor sênior de ecossistemas para América Latina da Palo Alto Networks, é fundamental para consolidar capacidades como XDR e IA agêntica e oferecer resposta em tempo real.
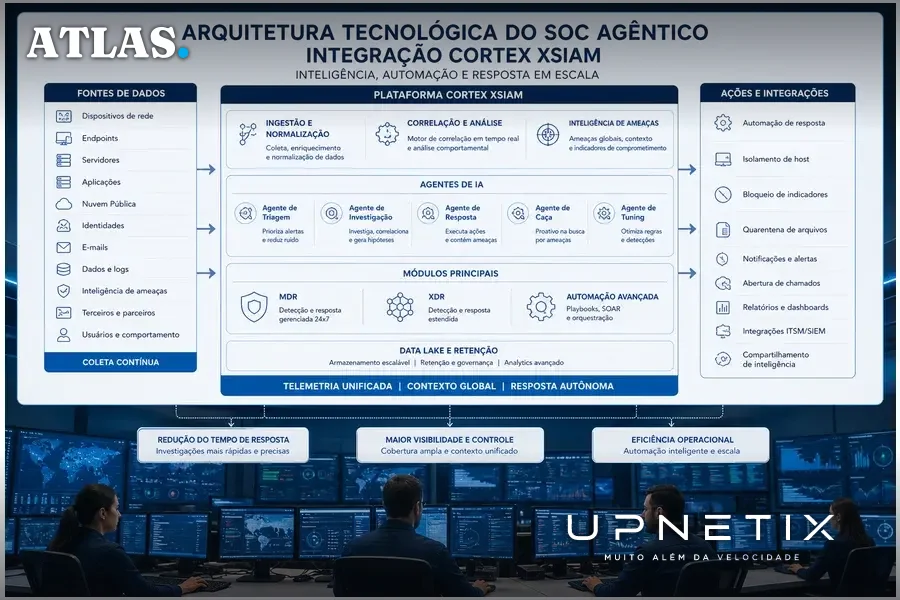
O Baguete acrescenta que a Vivo já vinha atuando no segmento de SOC, com mais de 130 mil clientes corporativos protegidos, e que a migração para o novo modelo será realizada de forma planejada, mediante homologação e autorização prévia. Embora não haja detalhes públicos sobre prazos ou sobre o volume de clientes migrados em cada etapa, todas as fontes reforçam que a transição busca garantir continuidade operacional e segurança durante o processo.
Impactos para o setor financeiro e grandes empresas
A escolha da Febraban Tech para o anúncio não foi casual. O evento é referência no setor financeiro, um dos mais visados por ataques cibernéticos e que historicamente lidera a adoção de soluções avançadas de segurança. Segundo o Baguete, a presença da Vivo no evento evidencia o peso estratégico do segmento financeiro para a operadora, que já mantém contratos de proteção contra ransomware com grandes grupos varejistas e financeiros. O caso citado do Grupo Pão de Açúcar, embora não relacionado diretamente à nova plataforma, ilustra a crescente demanda por soluções capazes de prevenir, detectar e recuperar ambientes diante de ataques sofisticados.
O movimento da Vivo reflete uma tendência global de integração entre conectividade, cloud, inteligência artificial e segurança. O Teletime destaca que a operadora busca consolidar sua posição como provedora de soluções digitais e serviços gerenciados de cibersegurança, ampliando sua capacidade de entrega por meio de plataformas integradas. Para empresas de grande porte, a promessa é de maior resiliência operacional e confiança para inovar em ambientes digitais cada vez mais expostos a riscos.
Já para organizações menores ou menos maduras em segurança, a automação pode representar uma oportunidade de elevar o padrão de proteção sem depender exclusivamente de equipes internas, muitas vezes limitadas em recursos e expertise. No entanto, a adoção de modelos agênticos também exige revisão de processos, treinamento de equipes e integração com as demais camadas de infraestrutura digital.
Desafios e limitações da migração para SOC agêntico
A transição para um SOC agêntico não elimina a necessidade de supervisão humana, especialmente em incidentes complexos ou em decisões que envolvem impactos operacionais relevantes. O CISO Advisor ressalta que, enquanto a IA assume tarefas repetitivas e de resposta imediata, os especialistas continuam essenciais para análise contextual, investigação de ameaças persistentes e adaptação de políticas de segurança.
Outro ponto crítico é a integração da nova plataforma com ambientes legados, sistemas proprietários e múltiplos fornecedores de tecnologia. A migração planejada, homologada e autorizada, conforme detalhado por todas as fontes, busca mitigar riscos de interrupção e garantir que os controles de segurança permaneçam ativos durante a transição. Ainda assim, o processo pode exigir investimentos em conectividade, atualização de sistemas e revisão de contratos de suporte técnico.
O Baguete observa que, embora a Vivo destaque o número de clientes corporativos protegidos, não há detalhamento sobre quantos já operam sob o novo modelo agêntico ou qual o cronograma de migração. Para empresas que dependem de alta disponibilidade, como indústrias do Polo Industrial de Manaus ou instituições financeiras, a escolha do momento e da estratégia de transição pode ser determinante para evitar janelas de vulnerabilidade.
O que muda para empresas que operam em ambientes críticos
Para organizações que atuam em setores de missão crítica, como indústria, finanças, saúde e governo, a aceleração dos ataques cibernéticos por IA amplia a pressão por respostas automáticas e integradas. O dado trazido pelo Teletime, de que o tempo para roubo de dados caiu para 1,2 hora em incidentes rápidos, ilustra a urgência de mecanismos que não dependam da detecção manual ou da análise sequencial de alertas.
No contexto de Manaus e do Polo Industrial, onde a dependência de sistemas conectados e processos automatizados é crescente, a adoção de SOCs agênticos pode ser decisiva para garantir continuidade de operações, evitar paralisações e proteger ativos estratégicos. Empresas que operam com múltiplas filiais, redes híbridas e aplicações em nuvem devem avaliar não apenas a capacidade de resposta do fornecedor, mas também a qualidade da conectividade, a latência das redes e a integração com políticas internas de segurança.
Além disso, a automação de respostas exige que as empresas revisem seus processos de governança, definam limites claros para a atuação dos agentes de IA e mantenham capacidade de auditoria sobre as decisões tomadas automaticamente. O desafio não é apenas tecnológico, mas também de gestão de risco e conformidade regulatória, especialmente em setores sujeitos a normas específicas de proteção de dados e continuidade operacional.
O lançamento do SOC agêntico da Vivo, em parceria com a Palo Alto Networks, representa um novo patamar de automação e inteligência na defesa cibernética corporativa no Brasil. A reação coordenada à aceleração dos ataques por IA, com redução drástica do tempo de resposta, impõe às empresas a necessidade de revisar suas estratégias de segurança e infraestrutura. Para organizações de Manaus e do Polo Industrial, onde a disponibilidade e a resiliência digital são vitais, a integração entre conectividade de alta qualidade e plataformas de monitoramento automatizado pode ser o diferencial entre conter um incidente rapidamente ou enfrentar impactos operacionais severos.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataques automatizados não esperam sua equipe agir. Ambientes críticos exigem resposta automática e conectividade confiável para conter ameaças em tempo real. O IP Premium Dedicado da Upnetix oferece link empresarial de fibra dedicada, SLA garantido em contrato, latência estável e IP fixo. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
