

IA · análise
Uso corporativo de IA faz incidentes de segurança crescerem 61%, aponta IBM
Relatório da IBM revela aumento expressivo de violações ligadas à inteligência artificial em empresas, com 92% das afetadas sem controles de acesso adequados. Falhas de governança e rastreabilidade expõem riscos operacionais e exigem revisão urgente de políticas.
O avanço da inteligência artificial (IA) nas operações corporativas está desafiando uma crença confortável do mercado: a de que ganhos de eficiência tecnológica não trariam riscos proporcionais à segurança dos dados. Segundo o Cost of a Data Breach Report 2026, da IBM, o uso de IA elevou em 61% o número de incidentes de segurança envolvendo modelos de IA em empresas. O dado, publicado pelo IT Forum, expõe uma realidade incômoda para quem decide sobre infraestrutura e processos críticos: a adoção acelerada da IA está superando, e muito, a capacidade das organizações de implementar controles adequados.
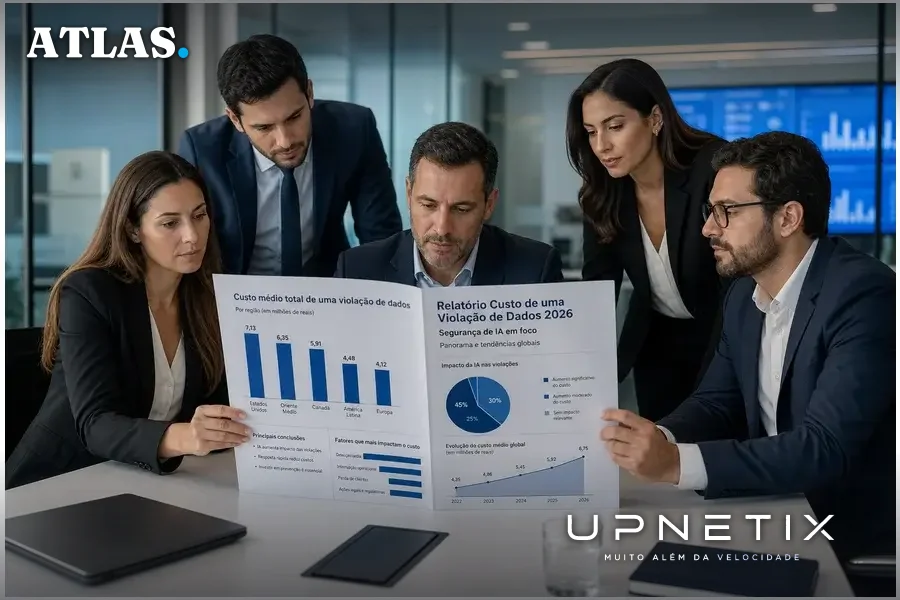
Incidentes de segurança disparam com adoção de IA
De acordo com o relatório da IBM citado pelo IT Forum, o percentual de violações ligadas à IA saltou de 13% para 21% em apenas um ciclo de pesquisa. O crescimento não é marginal: representa um aumento de 61% no volume de incidentes associados diretamente à tecnologia. O levantamento ainda revela que, entre as empresas impactadas por problemas de segurança envolvendo IA, 92% não possuíam controles de acesso adequados. Isso significa que a maioria das organizações afetadas permitiu, na prática, que dados sensíveis fossem expostos por falhas básicas de governança e restrição de acesso.
Outro dado relevante do mesmo relatório indica que 68% das empresas que sofreram violações operavam sem qualquer política de governança específica para IA. Ou seja, quase sete em cada dez companhias afetadas não tinham regras claras sobre como a tecnologia pode acessar, manipular ou distribuir informações corporativas. A ausência desses mecanismos cria um ambiente propício para vazamentos, acessos indevidos e perda de rastreabilidade, especialmente à medida que a IA se integra a sistemas internos, contratos e bases de dados estratégicas.
Riscos ampliados em áreas sensíveis e contratos
A exposição não se limita ao setor de tecnologia ou à área de TI. O relatório destaca que, à medida que a IA passa a ser utilizada em departamentos jurídicos e em processos que envolvem contratos, valores comerciais e dados de clientes, o risco se multiplica. Ferramentas de IA são capazes de consultar grandes volumes de documentos sensíveis em segundos, o que exige que as permissões de acesso acompanhem não apenas os arquivos originais, mas também as respostas e análises geradas pela tecnologia.
Cíntia Oliveira, country manager da Webdox no Brasil, afirma que as regras de acesso corporativo precisam ser mantidas mesmo quando a IA está envolvida: “Se um profissional não tem autorização para acessar determinado contrato, uma ferramenta de IA também não pode entregar a ele uma informação retirada daquele documento. A tecnologia acelera a consulta, mas precisa respeitar as mesmas regras de acesso que a empresa já aplica às informações originais”.
Esse desafio se torna ainda mais crítico quando a IA é empregada no desenvolvimento e manutenção de sistemas internos. Segundo Paulo Cacciari, CEO da Deyel no Brasil, a velocidade de adoção da IA precisa ser acompanhada de previsibilidade e clareza sobre quais informações são utilizadas e quais regras devem ser preservadas. A falta de visibilidade sobre o comportamento da IA dentro dos ambientes corporativos pode criar brechas que só serão percebidas após um incidente relevante.
O que está sendo subestimado pelas empresas
O consenso entre especialistas ouvidos pelo IT Forum é que a maioria das empresas ainda subestima a necessidade de controles rigorosos e rastreabilidade quando integra IA a processos críticos. André Xavier, CEO da BHS, aponta que setores regulados como o financeiro já trabalham com lógicas rígidas de acesso e rastreabilidade, mas que essa preocupação agora precisa se espalhar para todas as áreas impactadas pela IA. “A tecnologia pode mudar a forma de consultar e processar o dado, mas os critérios sobre quem pode acessá-lo precisam continuar existindo”, afirma Xavier.
O relatório da IBM reforça que a capacidade de executar tarefas não é mais suficiente para avaliar soluções de IA. Rastreabilidade, controle de acesso e consistência operacional devem fazer parte da análise, especialmente quando a tecnologia alcança processos sensíveis. A ausência dessas práticas pode transformar ganhos de produtividade em riscos operacionais e financeiros de difícil mensuração.
O custo real dessas falhas vai além dos incidentes reportados. Vazamentos de informações, exposição de contratos estratégicos e perda de controle sobre dados confidenciais podem gerar prejuízos reputacionais, multas regulatórias e impactos diretos na operação. Empresas que não revisam suas políticas de acesso e governança ao adotar IA estão, na prática, apostando na sorte em vez de gerenciar riscos de forma proativa.
O contra-argumento: velocidade versus segurança
Há quem defenda que a velocidade de adoção da IA é fundamental para manter a competitividade, especialmente em mercados dinâmicos e pressionados por inovação. O argumento é que controles excessivos podem atrasar projetos, limitar a criatividade das equipes e dificultar a experimentação. Contudo, o levantamento da IBM e as análises dos especialistas mostram que a ausência de governança não elimina riscos, apenas os posterga, muitas vezes com consequências ampliadas quando um incidente ocorre em larga escala.
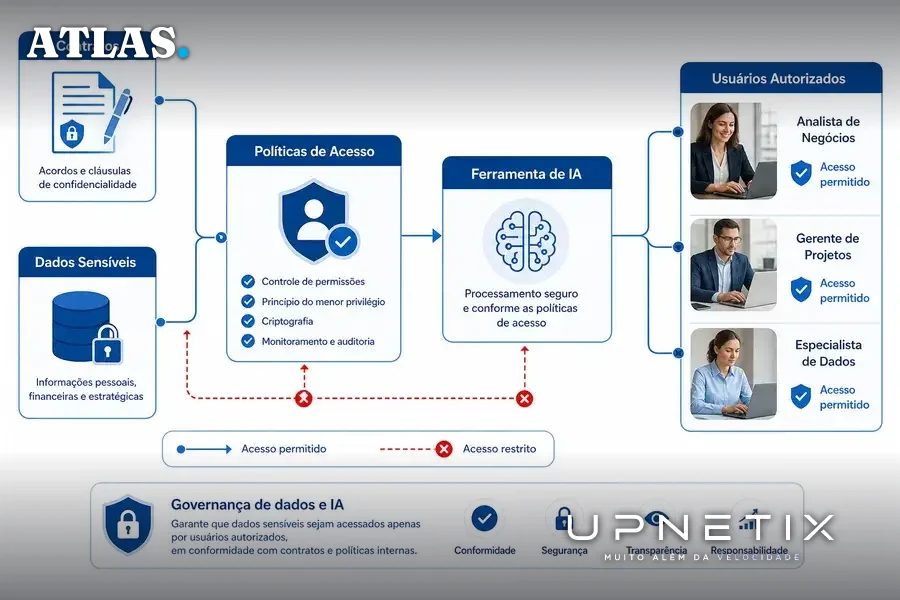
Paulo Cacciari, da Deyel, reconhece a importância da velocidade, mas alerta para a necessidade de previsibilidade: “Quanto mais a IA participa do desenvolvimento e dos processos internos, maior precisa ser a clareza sobre quais informações ela utiliza e quais regras devem ser preservadas”. O desafio, portanto, não é escolher entre velocidade e segurança, mas construir mecanismos que permitam ambos, algo que a maioria das empresas ainda não conseguiu implementar de forma consistente.
O que ainda não se sabe: lacunas e incertezas
Apesar dos dados alarmantes, o relatório da IBM não detalha quais setores são mais vulneráveis nem se há diferenças relevantes entre empresas de diferentes portes ou regiões. Também não há informações consolidadas sobre o tempo médio para detecção e resposta a incidentes envolvendo IA, nem sobre o impacto financeiro direto dessas violações. A ausência desses recortes dificulta a criação de benchmarks e a priorização de investimentos em segurança.
Outra incerteza relevante é como as regulamentações futuras vão tratar o tema. O avanço da IA em áreas sensíveis pode acelerar a criação de normas específicas para governança, rastreabilidade e responsabilidade sobre incidentes. Empresas que aguardam por diretrizes externas podem se ver obrigadas a correr atrás do prejuízo quando regras mais rígidas forem implementadas, especialmente em setores como financeiro, saúde e governo, onde a exposição de dados pode ter consequências sistêmicas.
Implicações para empresas e gestores em Manaus
No contexto do Polo Industrial de Manaus e de operações B2B na região, as descobertas do relatório da IBM impõem um alerta adicional. Organizações que integram IA a processos logísticos, contratos de fornecimento e sistemas de gestão precisam revisar urgentemente suas políticas de acesso e rastreabilidade. A dependência crescente de soluções digitais em cadeias produtivas locais amplia o impacto potencial de incidentes, especialmente onde a infraestrutura de conectividade é crítica para a continuidade dos negócios.
Empresas que operam em ambientes regulados ou que lidam com informações sensíveis de clientes, fornecedores e parceiros devem tratar a governança de IA como prioridade estratégica. Isso envolve mapear fluxos de dados, definir regras claras de acesso, registrar interações e garantir que a tecnologia respeite os mesmos padrões aplicados a sistemas tradicionais. A negligência nesse ponto pode transformar ganhos de produtividade em vulnerabilidades exploráveis, com impactos diretos na operação e na reputação.
O avanço da IA nas empresas brasileiras, especialmente em polos industriais como Manaus, exige uma revisão profunda das práticas de segurança e governança. O aumento de 61% nos incidentes reportado pela IBM não é apenas um alerta estatístico, mas um chamado para ação concreta. Organizações que não atualizarem suas políticas de acesso, rastreabilidade e controle de dados ao integrar IA a processos críticos estarão expostas a riscos que podem comprometer contratos, operações e a confiança do mercado. Em um cenário onde a tecnologia evolui mais rápido que a regulação, a infraestrutura de conectividade e segurança passa a ser não apenas suporte, mas condição de sobrevivência para o negócio.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
IA sem controle expõe contratos e dados críticos. Se a IA já acessa contratos e sistemas na sua empresa, o IP Premium Dedicado garante rastreabilidade, controle de acesso e IP fixo para ambientes regulados. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
