
Engenharia Local em Manaus · análise
Tesouro Nacional sofre vazamento de 30 mil cadastros e 4 mil chaves Pix: risco de fraude preocupa setor público
Incidente expôs dados pessoais e chaves Pix de beneficiários do governo federal. Tesouro reforçou monitoramento, mas alerta para tentativas de fraude direcionadas.
O recente vazamento de dados no Tesouro Nacional, que expôs informações de aproximadamente 30 mil cadastros e 4 mil chaves Pix de beneficiários de pagamentos do governo federal, acendeu um alerta sobre os riscos de segurança cibernética enfrentados por órgãos públicos e empresas que lidam com grandes volumes de dados sensíveis. O episódio, confirmado em 13 de novembro de 2026, envolveu acesso não autorizado a duas bases de dados distintas e reforça a necessidade de revisão constante das práticas de proteção e resposta a incidentes em ambientes críticos.
O que foi exposto: detalhes do incidente e consenso entre fontes
Segundo informações convergentes do CISO Advisor, do Times Brasil e da Gazeta do Paraná, o acesso indevido foi identificado em 4 de novembro de 2026 e comunicado ao público oito dias depois. Todas as fontes relatam que o incidente atingiu duas bases de dados: a primeira, do portal e-Serviços, expôs nomes, CPFs e e-mails de cerca de 30 mil usuários; a segunda, uma base interna de consultas, revelou cerca de 4 mil chaves Pix de beneficiários de pagamentos do governo federal, além de dados associados às transações.
O Tesouro Nacional afirmou, em nota reproduzida por todos os veículos, que não houve impacto financeiro direto nem comprometimento dos sistemas estruturantes da instituição. Os mecanismos de segurança e monitoramento teriam permitido identificar e conter o acesso indevido, levando à adoção de medidas adicionais de proteção e ao reforço do monitoramento, conforme detalhado pelo CISO Advisor e Times Brasil.
Riscos de fraude: como os dados podem ser explorados
Embora não tenham sido registradas perdas financeiras, há consenso entre as fontes sobre o potencial de uso malicioso das informações expostas. O Tesouro Nacional destacou, em comunicado citado pelo Times Brasil, que “esses dados podem ser utilizados por terceiros para tornar contatos fraudulentos mais convincentes”. A Gazeta do Paraná reforça que a combinação de nome, CPF, e-mail e chave Pix permite abordagens personalizadas, com mensagens que aparentem ser comunicações oficiais de órgãos públicos.
O risco imediato é o aumento de tentativas de phishing, engenharia social e fraudes direcionadas, especialmente contra beneficiários de pagamentos governamentais. O Tesouro orientou a população a desconfiar de contatos que solicitem dados pessoais, senhas ou pagamentos, mesmo que pareçam legítimos, e a evitar clicar em links suspeitos ou fornecer informações sem confirmar a autenticidade da comunicação pelos canais oficiais.
Resposta institucional: investigação, comunicação e reforço de segurança
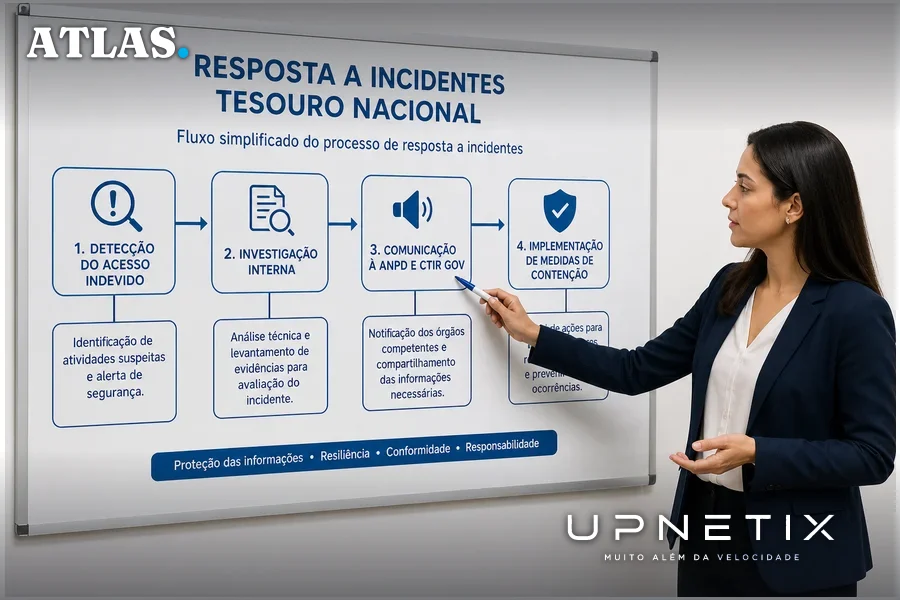
Após a identificação do incidente, o Tesouro Nacional comunicou o caso à Agência Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov), conforme relatado por todas as fontes. Uma investigação técnica foi aberta para apurar a origem e a extensão do vazamento, mas, segundo a Gazeta do Paraná, não foi divulgado prazo para a conclusão da apuração.
O intervalo de oito dias entre a detecção do acesso indevido e a comunicação pública foi justificado pelo Tesouro como necessário para confirmar a ocorrência, realizar investigações internas e implementar medidas de contenção e recuperação. O Times Brasil detalha que a participação de diferentes áreas da instituição foi fundamental nesse processo, evidenciando a complexidade de resposta a incidentes em ambientes governamentais de grande porte.
O órgão também disponibilizou canais oficiais, como a plataforma Fala.BR, para esclarecimento de dúvidas dos afetados, uma medida reconhecida por CISO Advisor e Gazeta do Paraná como alinhada às exigências da Lei Geral de Proteção de Dados (LGPD).
Implicações para o setor público e empresas: lições e desafios em segurança de dados
O vazamento no Tesouro Nacional ocorre em um contexto de crescente preocupação com a segurança cibernética no setor público brasileiro. O episódio evidencia que, mesmo com mecanismos de monitoramento e resposta, ambientes críticos permanecem vulneráveis a acessos não autorizados. Para gestores de TI e responsáveis por infraestrutura em órgãos públicos e empresas fornecedoras do governo, o caso reforça a necessidade de:
- Revisão contínua de políticas de acesso e autenticação em sistemas sensíveis;
- Investimento em monitoramento proativo e detecção de anomalias;
- Planos de resposta a incidentes que envolvam múltiplas áreas e comunicação transparente;
- Capacitação de usuários para reconhecer tentativas de fraude e phishing;
- Integração com órgãos reguladores e de resposta a incidentes, como ANPD e CTIR Gov.
O caso também destaca o impacto reputacional e operacional que incidentes desse porte podem gerar, mesmo quando não há prejuízo financeiro imediato. A exposição de dados pessoais e bancários amplia o risco de fraudes em cascata, exigindo atenção redobrada de empresas que prestam serviços ao setor público ou lidam com informações sensíveis de terceiros.
O contexto de Manaus e a infraestrutura crítica na proteção de dados
Para organizações sediadas em regiões estratégicas como Manaus, onde o Polo Industrial concentra operações de grande porte e alta dependência de sistemas digitais, o episódio do Tesouro Nacional serve como alerta. A infraestrutura de conectividade, a redundância de acesso e a disponibilidade contratual (SLA) tornam-se fatores críticos para garantir a continuidade operacional e a resiliência diante de incidentes cibernéticos.
Empresas que atuam como fornecedoras do governo federal ou de grandes indústrias precisam avaliar não apenas seus próprios controles internos, mas também a robustez da rede e dos serviços de telecomunicações que suportam suas operações. A integração entre equipes de TI, compliance e fornecedores de conectividade é essencial para antecipar riscos, responder rapidamente a incidentes e evitar que vulnerabilidades técnicas se transformem em brechas exploráveis por agentes maliciosos.
O que ainda não se sabe e próximos passos para quem decide
Apesar das informações divulgadas, alguns pontos permanecem em aberto. Não há, até o momento, detalhamento oficial sobre a origem do acesso não autorizado, nem sobre eventuais vulnerabilidades exploradas. Também não foi informado se houve envolvimento de credenciais comprometidas, falhas em sistemas legados ou ataques externos direcionados. Para gestores públicos e privados, a ausência dessas informações reforça a importância de manter uma postura preventiva e de exigir transparência de fornecedores e parceiros em caso de incidentes.
O episódio do Tesouro Nacional ilustra que a exposição de dados sensíveis pode ocorrer mesmo em ambientes com monitoramento avançado e que a resposta rápida, aliada à comunicação transparente, é fundamental para mitigar danos e restaurar a confiança dos usuários. Para empresas e órgãos públicos de Manaus e de todo o país, o desafio é transformar lições de incidentes como este em ações concretas de aprimoramento da infraestrutura, da governança de dados e da cultura de segurança.
O vazamento no Tesouro Nacional não resultou em perdas financeiras, mas escancarou como a exposição de dados pode ampliar o risco de fraudes sofisticadas e comprometer a confiança em serviços públicos digitais. Em um cenário onde a continuidade operacional depende da solidez da infraestrutura e da resposta coordenada a incidentes, revisar contratos de conectividade, garantir redundância e priorizar ambientes monitorados são passos decisivos para quem não pode correr riscos com dados sensíveis ou operações críticas.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Fraude sofisticada nasce de dados expostos, não de sistemas lentos. Se o seu negócio não pode correr riscos de exposição ou indisponibilidade, o IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA em contrato, latência estável e IP fixo para ambientes críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
