

Engenharia Local em Manaus · análise
Sicredi confirma exposição de dados técnicos por fornecedor terceirizado
Cooperativa admite incidente envolvendo informações técnicas internas após anúncio em fórum de cibercriminosos. Dados sensíveis e de associados não foram atingidos, mas o caso revela riscos subestimados na cadeia de fornecedores.
O incidente de exposição de dados técnicos do Sicredi, confirmado pela própria cooperativa ao portal CISO Advisor, desafia a crença comum de que apenas dados sensíveis ou de clientes são alvo de preocupação em incidentes de segurança. O caso, ocorrido no ambiente de um fornecedor terceirizado, trouxe à tona informações técnicas internas, incluindo credenciais e topologia de rede, sem atingir diretamente dados pessoais ou contas de associados. No entanto, a situação expõe um ponto cego relevante para empresas: a vulnerabilidade da cadeia de fornecimento e o potencial impacto operacional mesmo quando dados considerados “não sensíveis” são expostos.
Incidente: o que foi exposto e como ocorreu
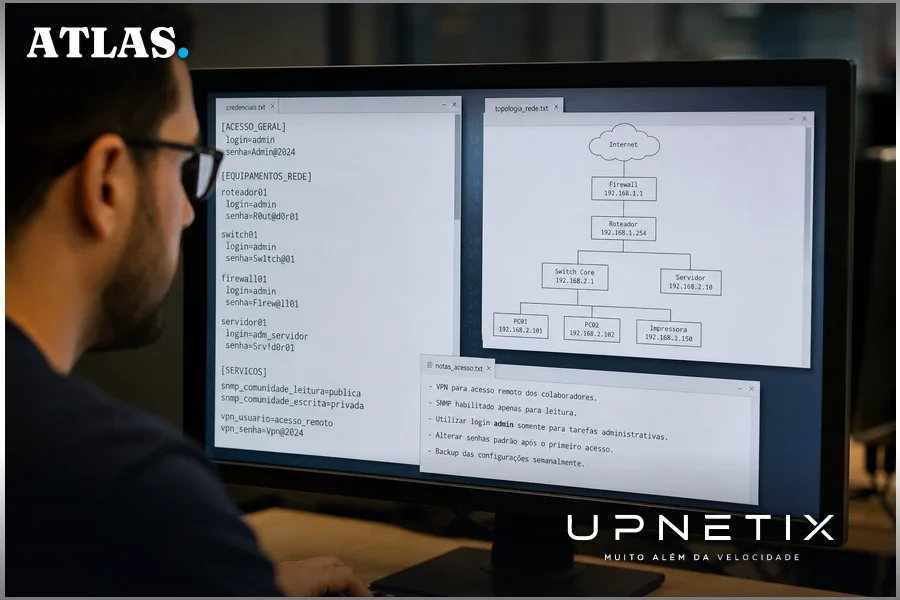
Segundo o CISO Advisor, o Sicredi identificou no dia 15 de outubro um incidente envolvendo a exposição de informações técnicas internas em um ambiente de fornecedor externo. O alerta veio após um usuário de fórum frequentado por cibercriminosos anunciar a posse de dados relacionados à cooperativa. Três arquivos foram disponibilizados como amostras públicas: um com credenciais e dados de topologia de uma agência do Sicredi, outro com exportação de caixa de correio de um técnico do fornecedor (contendo mensagens com palavras-chave como senha, VPN, SNMP, login e admin), e um terceiro com transcrições de chats entre o técnico e possivelmente um funcionário do Sicredi.
Em nota ao portal, a cooperativa afirmou que “não houve comprometimento dos sistemas do Sicredi, nem vazamento de dados sensíveis, pessoais ou de contas dos associados”. A organização também destacou que as equipes responsáveis estão tratando o caso e adotando as medidas necessárias para mitigar riscos.
Riscos subestimados: o impacto da exposição de dados técnicos
O relato do Sicredi, embora tranquilizador quanto à integridade dos dados sensíveis, revela uma zona de risco frequentemente negligenciada por empresas: a exposição de informações técnicas pode facilitar ataques futuros, engenharia social e movimentação lateral dentro de redes corporativas. Dados como credenciais, topologia de rede e conversas técnicas oferecem a potenciais invasores um mapa detalhado da infraestrutura, reduzindo o esforço necessário para identificar vulnerabilidades e planejar ataques direcionados.
O fato de o incidente ter origem em um fornecedor terceirizado amplia a preocupação. A dependência de parceiros para serviços críticos de TI, comum em organizações de todos os portes, cria pontos de entrada indiretos para ameaças. Mesmo que controles internos sejam robustos, a superfície de ataque se estende a parceiros cujos próprios processos e práticas de segurança podem não estar no mesmo nível de maturidade da contratante.
O episódio do Sicredi ilustra como a terceirização de TI, quando não acompanhada de governança rigorosa, pode resultar em exposição de ativos estratégicos. O caso também evidencia que a simples ausência de vazamento de dados pessoais não elimina o potencial de dano: a exposição de detalhes operacionais pode ser suficiente para comprometer a resiliência de uma organização frente a ameaças avançadas.
O papel dos fornecedores e a responsabilidade compartilhada
O incidente atribuído a um fornecedor sediado em Carazinho (RS), citado nos arquivos vazados mas não mencionado oficialmente pelo Sicredi, reforça a necessidade de due diligence constante na seleção e monitoramento de parceiros. A governança de terceiros vai além da assinatura de contratos e cláusulas de confidencialidade: exige auditorias técnicas, avaliações de conformidade e, principalmente, integração dos fornecedores em políticas de resposta a incidentes.
O Sicredi, em sua nota, reforçou o compromisso com investimentos contínuos em segurança da informação e o acionamento de mecanismos preventivos diante de anormalidades. No entanto, o episódio evidencia que a blindagem de dados não se limita ao perímetro da organização. A responsabilidade é compartilhada e se estende a todos os elos da cadeia de fornecimento.
O caso também levanta questões sobre o nível de visibilidade que empresas têm sobre os ambientes de seus parceiros. Muitas vezes, a detecção de incidentes em terceiros ocorre apenas após divulgação pública ou quando já há exploração ativa das informações expostas, como foi o caso do anúncio em fórum de cibercriminosos.
Contra-argumentos e limitações das informações disponíveis
Até o momento, apenas o CISO Advisor publicou detalhes sobre o incidente, com base em nota oficial do Sicredi e análise dos arquivos divulgados no fórum. Não há, portanto, confirmação independente dos impactos ou extensão do vazamento por outros veículos ou órgãos reguladores. O Sicredi enfatizou que não houve comprometimento de sistemas nem vazamento de dados sensíveis, o que, por um lado, limita o potencial imediato de dano financeiro ou regulatório.
Por outro lado, a ausência de informações mais detalhadas sobre as medidas corretivas, o escopo do acesso indevido e o tempo de exposição dos dados impede uma avaliação completa do risco residual. Não se sabe, por exemplo, se as credenciais expostas já foram rotacionadas, se houve revisão de acessos privilegiados ou se os processos de onboarding e offboarding de fornecedores serão revisados após o incidente.
Empresas que minimizam incidentes desse tipo argumentam que a exposição de dados técnicos, sem dados sensíveis, não representa ameaça relevante. No entanto, especialistas em segurança alertam que o valor dessas informações para agentes maliciosos está justamente na capacidade de facilitar etapas posteriores de ataques, como phishing direcionado, exploração de vulnerabilidades e movimentação lateral.
Implicações para empresas: o que muda na decisão de infraestrutura e conectividade
O caso Sicredi serve de alerta para organizações que operam em setores regulados ou com alta dependência de parceiros de TI, especialmente em polos industriais como Manaus. A exposição de informações técnicas, mesmo que não envolva dados pessoais, pode comprometer a continuidade de operações críticas, aumentar o risco de ataques direcionados e afetar a reputação da empresa junto a clientes e reguladores.
Para gestores de TI e segurança, o incidente reforça a necessidade de revisar políticas de acesso remoto, autenticação forte, segmentação de redes e monitoramento de ambientes de terceiros. A conectividade entre matriz, filiais e fornecedores, se não for gerida com controles adequados, pode se transformar em vetor de risco. A escolha de parceiros de infraestrutura deve considerar não apenas preço e capacidade técnica, mas também o histórico de segurança, a transparência em incidentes e o compromisso com auditorias regulares.
Em Manaus e demais regiões industriais, onde a terceirização de serviços de TI é prática comum devido à escassez de mão de obra especializada, o desafio é ainda maior. Empresas precisam equilibrar agilidade operacional com rigor na gestão de riscos, adotando soluções que permitam isolar ambientes, monitorar acessos e responder rapidamente a incidentes envolvendo parceiros externos.
O que ainda não se sabe e próximos passos para o setor
O episódio do Sicredi deixa em aberto questões relevantes para todo o ecossistema B2B: qual o grau de exposição real dos dados técnicos em cadeias de fornecimento? Como garantir que fornecedores adotem padrões mínimos de segurança? E, principalmente, como detectar e responder a incidentes em ambientes que fogem ao controle direto da empresa contratante?
O caso também evidencia a importância de transparência na comunicação de incidentes. A nota do Sicredi detalhou o ocorrido, mas não informou prazos para conclusão das investigações, nem medidas específicas adotadas para evitar recorrências. Para o mercado, a ausência de padrões claros de reporte dificulta o aprendizado coletivo e a evolução das práticas de segurança em cadeias complexas.
Empresas que dependem de conectividade robusta e segura para integração com fornecedores devem considerar a exposição de dados técnicos como risco operacional relevante, e não apenas como incidente menor. O monitoramento contínuo, a revisão de processos de terceirização e a adoção de soluções de infraestrutura que permitam segmentação e controle granular de acessos são caminhos para mitigar impactos futuros.
O incidente do Sicredi, ainda que restrito a dados técnicos, expõe a fragilidade das relações de confiança na cadeia de TI e desafia empresas a repensarem sua postura diante de riscos que vão além do perímetro tradicional. Para quem opera em ambientes de alta disponibilidade e integração, como o Polo Industrial de Manaus, a lição é clara: a segurança da informação precisa ser tratada como ativo estratégico, com atenção redobrada à governança de terceiros e à resiliência da infraestrutura de conectividade.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Dados técnicos expostos abrem portas para ataques futuros. A exposição de credenciais e topologia de rede por fornecedores terceirizados pode comprometer a continuidade da operação e facilitar ataques direcionados. O IP Premium Dedicado oferece link empresarial de fibra dedicada, IP fixo e suporte humano 24/7. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
