
Negócio Digital · análise
Setor público lidera ranking global de ciberataques e amplia risco para operações essenciais
Órgãos governamentais responderam por 27% dos ataques cibernéticos em 2026, de acordo com o Microsoft Digital Defense Report. O aumento da exposição e do tempo de detecção exige nova abordagem para garantir continuidade de serviços críticos.
O setor público sempre foi visto como um bastião de estabilidade operacional, mas os dados mais recentes do Microsoft Digital Defense Report (MDDR), publicados pelo CISO Advisor, desafiam essa percepção confortável. Em 2026, órgãos governamentais se tornaram o alvo preferencial de ciberataques, respondendo por 27% de toda a atividade maliciosa observada globalmente entre julho de 2025 e junho de 2026. O salto em relação ao ano anterior, quando o índice era de 17%, expõe uma escalada preocupante na vulnerabilidade de instituições responsáveis por serviços essenciais.
Essa tendência não apenas coloca em xeque a segurança de dados sensíveis, mas também amplia o risco de paralisação de operações críticas para a sociedade. Para quem decide em órgãos públicos ou gerencia infraestrutura de missão crítica, o recado é claro: a ameaça não é mais pontual, mas sistêmica, e o tempo para reagir está cada vez mais curto.
Governos como alvo prioritário: o que explica o avanço dos ataques
Segundo o relatório da Microsoft, citado pelo CISO Advisor, a concentração de informações sensíveis e o papel central dos governos em redes de fornecedores e operadores de infraestrutura crítica explicam por que o setor público se tornou o principal alvo de ciberataques em 2026. Além disso, órgãos governamentais são vistos como porta de entrada estratégica para ofensivas que podem se espalhar por cadeias inteiras de suprimentos e serviços essenciais.
O levantamento destaca que os ataques ligados a Estados-nação têm como foco preferencial o setor público, justamente por sua capacidade de impactar grandes populações e de acessar dados de alto valor. A exposição crescente de sistemas governamentais, impulsionada pela digitalização de processos e pela integração com plataformas de inteligência artificial, só aumenta o apetite dos atacantes.
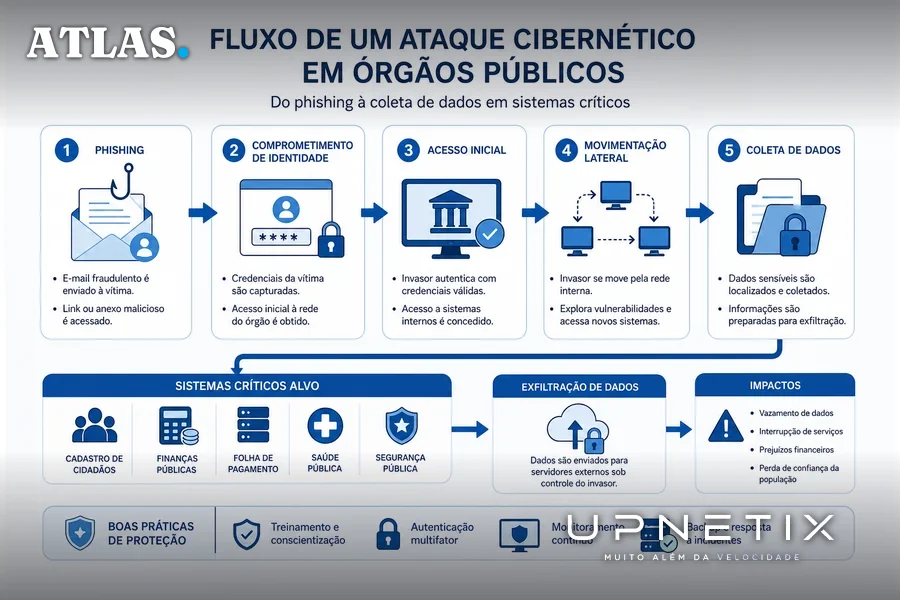
O relatório também aponta que, em 2026, o phishing foi responsável por 23% das intrusões registradas no setor público, um aumento expressivo frente aos 7% do ano anterior. Esse crescimento reforça o papel das identidades comprometidas como principal vetor de entrada para ataques mais amplos, ampliando a superfície de risco para instituições públicas.
Tempo de detecção cresce e amplia janela de risco
Outro dado alarmante do MDDR, destacado pelo CISO Advisor, é o aumento do tempo de permanência dos invasores nas redes governamentais. Esse intervalo, que vai do acesso inicial até a detecção pelas equipes de defesa, cresceu em vários setores, mas preocupa especialmente quando se trata de operações públicas. Quanto maior o tempo de permanência, maior a chance de os atacantes se movimentarem lateralmente, coletando dados, comprometendo sistemas adicionais e preparando ataques de maior escala.
Segundo Mike Yeh, vice-presidente de Customer Security & Trust da Microsoft, e Terrell Cox, vice-presidente corporativo e Deputy Chief Information Security Officer da empresa, a dinâmica atual exige que a segurança deixe de ser apenas preventiva e passe a garantir a continuidade operacional. “Os governos mais preparados serão os capazes de conter danos, adaptar-se rapidamente e manter serviços essenciais em funcionamento quando os cidadãos mais precisarem deles”, afirmam os executivos.
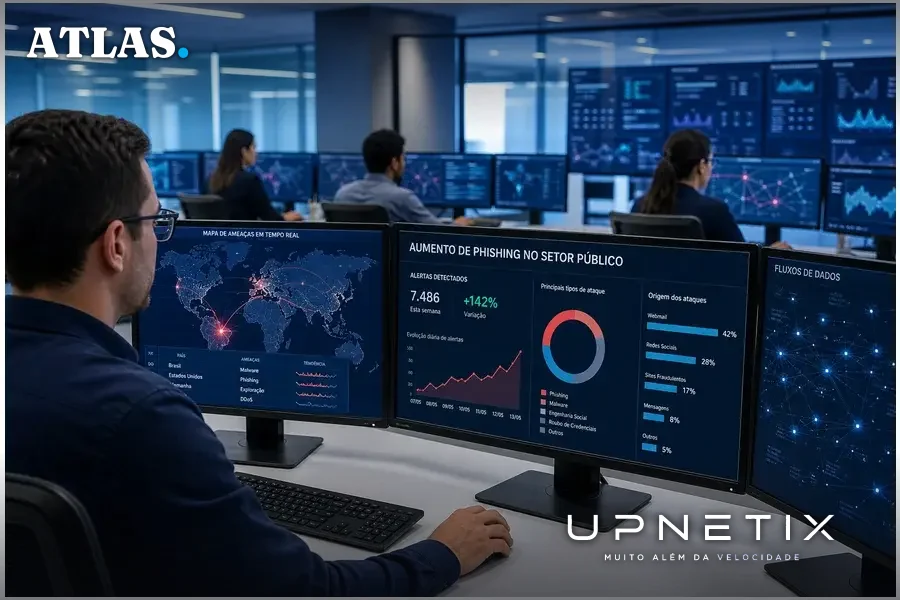
O relatório ainda projeta que, em 2026, 72 mil novas vulnerabilidades (CVEs) devem ser divulgadas, tornando o intervalo entre a descoberta e a exploração de falhas cada vez menor, muitas vezes abaixo de 24 horas. Isso pressiona gestores públicos a acelerar processos de atualização e resposta, sob risco de verem seus sistemas comprometidos antes mesmo de conseguirem reagir.
Prioridades para governos: de IA segura à continuidade de serviços essenciais
O MDDR, conforme relatado pelo CISO Advisor, elenca cinco prioridades para fortalecer a resiliência do setor público frente ao novo cenário de ameaças:
- Preparar-se para um ambiente de ameaças mais acelerado, com ciclos de exploração cada vez mais curtos;
- Incorporar segurança desde a concepção de sistemas baseados em inteligência artificial;
- Planejar a propagação de incidentes, considerando que 52,2% das intrusões com contas válidas resultaram em roubo adicional de credenciais;
- Viabilizar o compartilhamento bidirecional de informações entre setor público e privado;
- Preparar serviços essenciais, como transporte e comunicações, para operar durante interrupções.
Como exemplo de resposta coordenada, a Microsoft cita o programa Advancing Regional Cybersecurity (ARC), implementado no Quênia, que reuniu formuladores de políticas públicas, operadores de infraestrutura crítica e empresas privadas em exercícios de simulação de resposta a incidentes. A iniciativa ilustra a importância de colaboração e preparação conjunta para conter danos e restaurar operações rapidamente.
O que está sendo subestimado: continuidade e cadeia de fornecedores
O aumento do tempo de detecção e a ampliação do uso de phishing como vetor de ataque indicam que muitas organizações públicas ainda subestimam a necessidade de monitoramento contínuo e de processos de resposta ágeis. A dependência de fornecedores terceirizados, comum em grandes projetos de TI do setor público, também amplia a superfície de ataque, criando pontos cegos que podem ser explorados por invasores.
Além disso, a integração acelerada de sistemas de inteligência artificial sem controles de segurança desde o início pode introduzir novas vulnerabilidades, como alertam os executivos da Microsoft. A falta de compartilhamento eficiente de informações sobre ameaças entre órgãos públicos e empresas privadas dificulta a detecção precoce e a contenção de incidentes em larga escala.
Para gestores de TI e líderes de operações, o custo de uma interrupção não planejada vai além do impacto imediato nos serviços: pode comprometer a confiança da população, gerar danos reputacionais e expor dados sensíveis a uso indevido. Em um contexto de ataques cada vez mais sofisticados e rápidos, a resiliência operacional passa a ser tão importante quanto a prevenção técnica.
Contra-argumentos e incertezas: há espaço para otimismo?
Embora o relatório da Microsoft, divulgado pelo CISO Advisor, aponte para uma escalada dos riscos, há quem argumente que a crescente digitalização e os investimentos em cibersegurança também têm potencial para elevar o patamar de proteção dos governos. Iniciativas como o ARC no Quênia mostram que a colaboração entre setores pode acelerar a resposta a incidentes e mitigar impactos.
No entanto, o próprio relatório reconhece que a velocidade de adaptação dos atacantes supera, em muitos casos, a capacidade de reação dos defensores. O número projetado de 72 mil novas vulnerabilidades em 2026 ilustra o desafio de manter todos os sistemas atualizados e protegidos em tempo real. Não há consenso sobre a eficácia das estratégias atuais de defesa, e a ausência de dados consolidados de outras fontes limita a visão sobre o cenário global, especialmente em regiões com menor transparência ou capacidade de reporte.
Além disso, o levantamento da Microsoft cobre apenas o período de julho de 2025 a junho de 2026, e não detalha variações regionais ou setoriais dentro do próprio setor público. Isso significa que gestores locais precisam considerar as especificidades de suas operações ao avaliar riscos e definir prioridades de investimento em segurança.
Implicações práticas para a gestão pública e infraestrutura crítica
Para quem lidera operações em órgãos públicos, empresas estatais ou fornecedores de infraestrutura crítica, os dados do MDDR reforçam a necessidade de repensar políticas de continuidade e resiliência. O aumento do tempo de detecção e a sofisticação dos ataques exigem investimentos não só em tecnologia, mas também em processos e capacitação de equipes.
Em regiões como Manaus, onde o Polo Industrial depende de conectividade estável para operar linhas de produção, sistemas logísticos e serviços públicos, a indisponibilidade causada por ataques pode gerar prejuízos imediatos e comprometer cadeias produtivas inteiras. A preparação para manter operações críticas funcionando, mesmo sob ataque, passa a ser diferencial estratégico para governos e parceiros privados.
O compartilhamento de informações sobre ameaças, a integração de soluções de monitoramento em tempo real e a definição clara de planos de resposta a incidentes são medidas que podem reduzir o impacto de ataques e acelerar a recuperação de serviços essenciais. A escolha de parceiros de conectividade que ofereçam SLA garantido, redundância e suporte local também se torna fator decisivo para mitigar riscos operacionais.
O cenário traçado pelo relatório da Microsoft, embora alarmante, serve como alerta para a necessidade de ação coordenada e contínua. A resiliência do setor público frente a ciberataques não depende apenas de tecnologia, mas de uma mudança de mentalidade que coloque a continuidade dos serviços no centro da estratégia de segurança.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque não espera o setor público reagir. A operação de órgãos públicos exige conectividade estável e SLA garantido para manter serviços essenciais mesmo sob ataque. O IP Premium Dedicado da Upnetix oferece link de fibra dedicada, redundância e suporte humano 24/7. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
