
Negócio Digital · análise
Setor elétrico brasileiro enfrenta 381 milhões de tentativas de ataque cibernético em três meses
O avanço da interconexão elétrica intensifica a exposição do setor a ameaças digitais. Especialistas defendem cooperação entre empresas para mitigar riscos e proteger infraestruturas críticas.
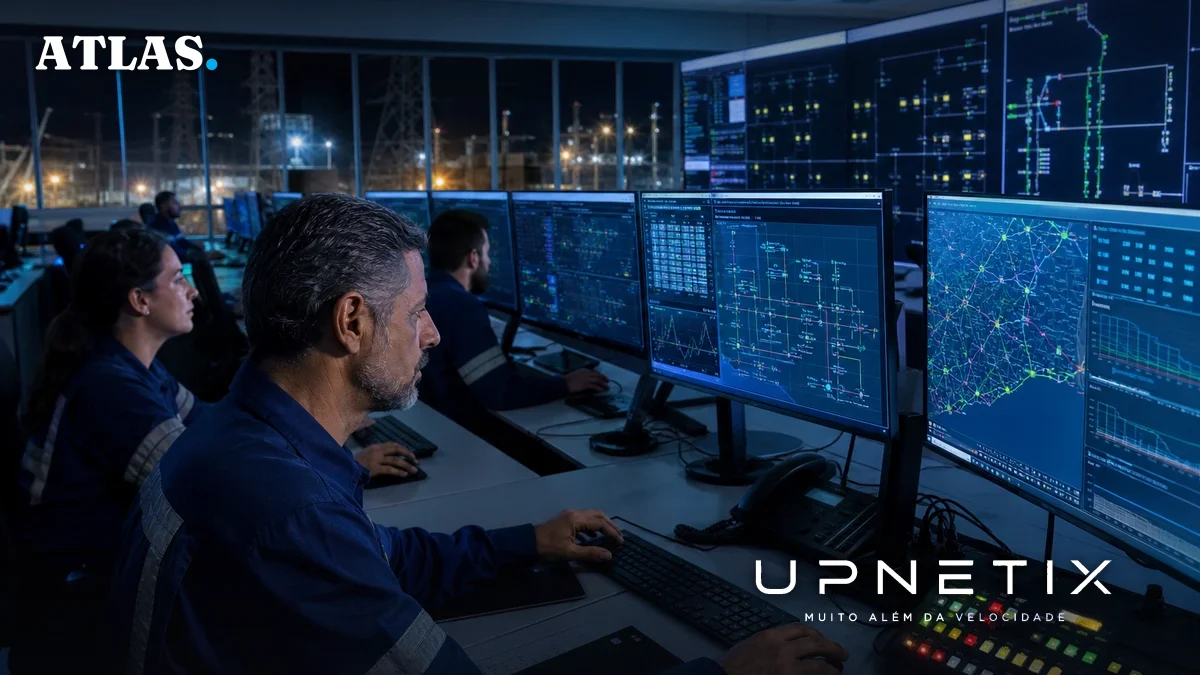
O setor elétrico brasileiro, tradicionalmente considerado um dos pilares da infraestrutura nacional, está diante de um desafio que muitos gestores ainda subestimam: a escalada das ameaças cibernéticas impulsionada pela crescente interconexão das redes de geração, transmissão e distribuição de energia. O dado mais recente, divulgado pela Câmara de Comercialização de Energia Elétrica (CCEE) e publicado pelo CISO Advisor, revela que, apenas no segundo trimestre de 2026, mais de 381 milhões de tentativas de ataques cibernéticos foram repelidas pelos mecanismos de segurança da instituição. A cifra impressiona não apenas pelo volume, mas pelo que ela representa em termos de risco sistêmico para empresas e para a sociedade.
O mito da segurança isolada: interdependência expõe toda a cadeia
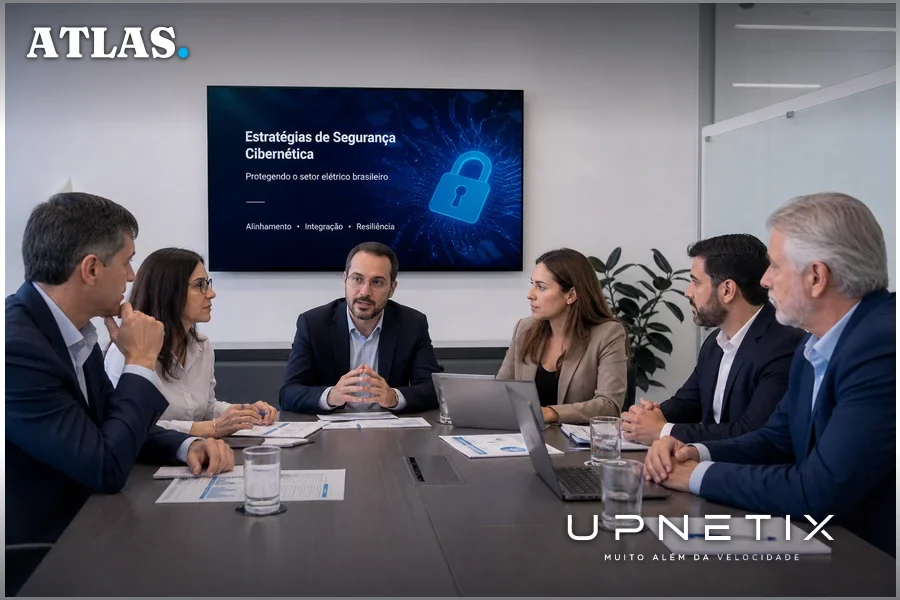
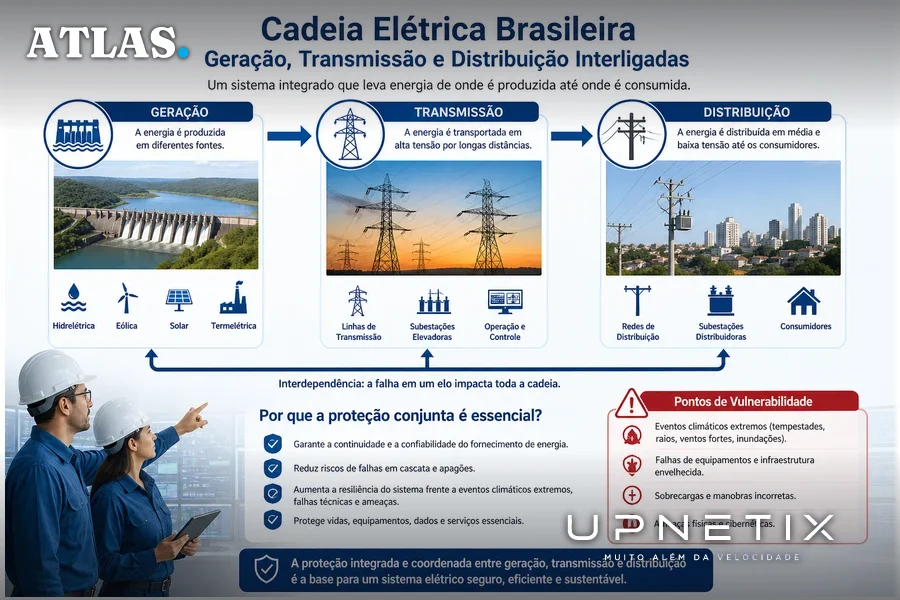
Durante anos, a crença dominante entre gestores do setor era que investir em soluções de segurança robustas para o próprio ambiente seria suficiente para mitigar riscos. No entanto, a realidade da interconexão elétrica desafia essa lógica. Alexandre Gonçalves Leite, diretor de Tecnologias do Itaipu Parquetec, enfatizou durante o 5º Encontro Técnico de Segurança Cibernética Abrage/Abrate que “não adianta uma empresa geradora investir em segurança se as transmissoras e distribuidoras não estiverem igualmente preparadas, pois o sistema elétrico é interligado e a proteção precisa acompanhar essa conexão”.
Na prática, isso significa que a vulnerabilidade de um único elo pode comprometer toda a cadeia, tornando insuficiente qualquer abordagem isolada. O consenso entre especialistas presentes no evento, segundo o CISO Advisor, é que a interdependência técnica e operacional entre os agentes do setor elétrico cria um ambiente em que o risco é compartilhado, e, portanto, a resposta também precisa ser coletiva.
Dimensão do risco: ataques em escala industrial e o papel da cooperação
O número de 381 milhões de tentativas de ataque em apenas três meses, divulgado pela CCEE, não é um ponto fora da curva, mas um sintoma de uma tendência crescente. O setor elétrico, por sua natureza crítica, tornou-se alvo preferencial de grupos criminosos e agentes estatais interessados em causar impacto econômico e social. O CISO Advisor destaca que, diante desse cenário, o 5º Encontro Técnico de Segurança Cibernética Abrage/Abrate reuniu representantes da Agência Nacional de Energia Elétrica (ANEEL), do Operador Nacional do Sistema Elétrico (ONS), do Gabinete de Segurança Institucional (GSI) e da Federação Brasileira de Bancos (Febraban), além de empresas do setor, para discutir estratégias de proteção.
Entre os temas abordados, destacam-se o uso de inteligência artificial (IA) na automatização de respostas a incidentes, o compartilhamento de informações sobre ameaças e a segurança de redes industriais. A agenda incluiu ainda atividades práticas de simulação de ataques, evidenciando a preocupação em preparar os profissionais para cenários reais de crise.
Rolf Massao Satake Gugisch, gerente do Centro de Segurança Cibernética do Itaipu Parquetec, defende que a cooperação entre os diferentes agentes do setor é fundamental para fortalecer a segurança da cadeia energética. Para ele, a troca de experiências e de informações sobre situações enfrentadas pelas organizações é essencial para ampliar a capacidade de prevenção e resposta a ameaças.
Laboratórios de simulação e inovação: testando defesas antes do desastre
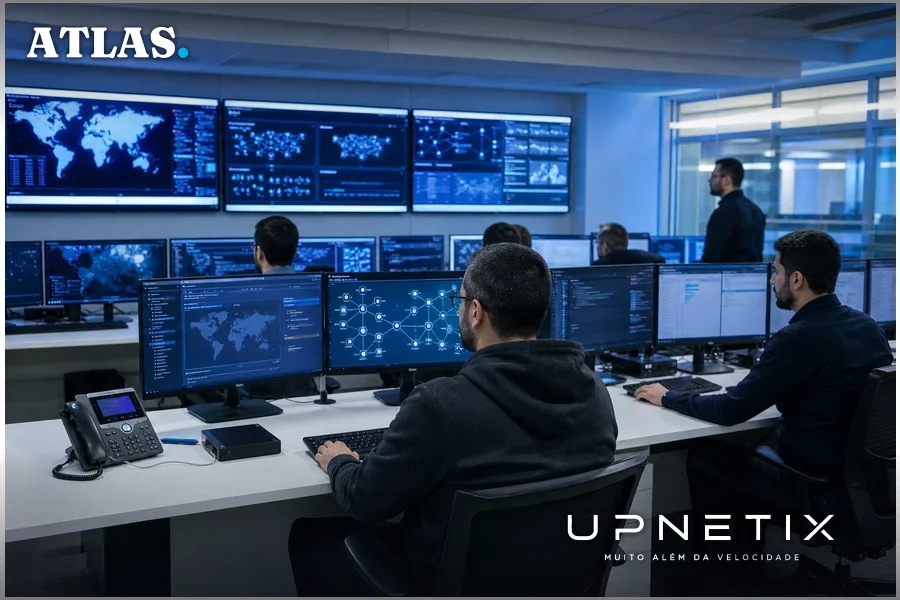
Uma das respostas mais concretas aos desafios de segurança está na criação de ambientes controlados para testar, simular e validar estratégias de defesa antes de sua implementação em ambientes operacionais. O Laboratório de Simulação Cibernética (LaSC), desenvolvido pelo Itaipu Parquetec em parceria com a Itaipu Binacional e o Instituto Militar de Engenharia (IME), exemplifica esse movimento. Com tecnologias de simulação em tempo real, o LaSC permite reproduzir cenários de ataques, avaliar vulnerabilidades e validar respostas, reduzindo o risco de impactos imprevistos em sistemas críticos.
O CISO Advisor ressalta que a experiência acumulada pelo Itaipu Parquetec, com 13 anos de atuação em segurança cibernética aplicada ao setor elétrico, foi inicialmente voltada à proteção da operação da usina de Itaipu, mas hoje atende também demandas de empresas de transmissão e distribuição. Essa evolução reflete a necessidade de soluções integradas e adaptáveis, capazes de responder à complexidade crescente do ambiente digital do setor.
Contra-argumentos: o que dizem os céticos e os limites da cooperação
Apesar do consenso sobre a gravidade do risco, há quem questione a real eficácia das iniciativas de cooperação e dos investimentos em tecnologia de defesa. Entre os argumentos levantados por gestores mais céticos está o custo elevado das soluções avançadas de segurança, especialmente para empresas de menor porte, e a dificuldade de padronizar protocolos entre organizações com níveis de maturidade tecnológica distintos.
Outro ponto de tensão é o compartilhamento de informações sensíveis sobre incidentes, que pode esbarrar em questões de confidencialidade e competitividade. Para esses críticos, a dependência de ferramentas automatizadas baseadas em inteligência artificial também traz riscos, como a possibilidade de ataques sofisticados explorarem falhas nos próprios sistemas de defesa.
No entanto, os defensores da abordagem colaborativa argumentam que o custo de uma falha sistêmica, com interrupção do fornecimento de energia, danos reputacionais e prejuízos financeiros, supera em muito os investimentos preventivos. O próprio volume de tentativas de ataque registrado pela CCEE serve como alerta para o potencial destrutivo de uma brecha não mitigada.
O que ainda não se sabe: lacunas, incertezas e próximos passos
A despeito dos avanços em simulação, cooperação e automação de respostas, há áreas em que o setor ainda opera no escuro. Não há, por exemplo, dados consolidados de ataques efetivos que tenham causado interrupções relevantes no sistema elétrico brasileiro em 2026, tampouco informações detalhadas sobre a origem e a sofisticação dos ataques bloqueados. O CISO Advisor limita-se a informar o volume de tentativas repelidas, sem detalhar quantas delas representavam ameaças reais ou testes automatizados de vulnerabilidade.
Além disso, a adoção de tecnologias de computação pós-quântica, mencionada como tendência no evento, ainda está em estágio incipiente, com poucos casos práticos de aplicação no setor elétrico nacional. O ritmo de atualização dos protocolos de segurança também varia significativamente entre empresas, criando um mosaico de maturidade que pode dificultar respostas coordenadas em situações de crise.
Por fim, permanece a dúvida sobre o grau de preparo das empresas para responder não só a ataques cibernéticos, mas a incidentes híbridos, aqueles que combinam ações digitais com sabotagem física ou manipulação de informações. A experiência internacional mostra que ataques a infraestruturas críticas tendem a ser multifacetados, exigindo respostas integradas que vão além da tecnologia.
Implicações para empresas e o contexto de Manaus
Para gestores de empresas do setor elétrico, especialmente em regiões estratégicas como Manaus e o Polo Industrial da Amazônia, a escalada das ameaças cibernéticas impõe uma revisão urgente das políticas de segurança. A interconexão que viabiliza a distribuição eficiente de energia também amplia a superfície de ataque, tornando cada ponto da rede um potencial vetor de comprometimento.
Empresas que operam em ambientes industriais, com sistemas de controle operacional (OT) integrados a redes de tecnologia da informação (TI), precisam considerar que a indisponibilidade de energia pode paralisar linhas de produção, afetar contratos e comprometer a reputação junto a clientes e investidores. O risco não é apenas técnico, mas estratégico e financeiro.
No contexto amazônico, desafios adicionais como a distância dos grandes centros, a dificuldade de acesso físico a infraestruturas e a dependência de conectividade estável elevam ainda mais a importância de soluções de defesa cibernética robustas e adaptadas à realidade local. A adoção de práticas de simulação, o compartilhamento de informações e a busca por parcerias com centros de excelência tornam-se diferenciais competitivos para empresas que não podem se dar ao luxo de operar no improviso.
A crescente interconexão do setor elétrico brasileiro transforma cada empresa em guardiã não apenas de sua própria operação, mas de toda a cadeia de fornecimento. O volume de tentativas de ataque registrado pela CCEE em 2026 é um alerta para quem ainda acredita que segurança é um problema do vizinho. No cenário atual, investir em infraestrutura de defesa, simulação de incidentes e cooperação setorial deixou de ser diferencial e passou a ser pré-requisito para a continuidade dos negócios.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque em escala industrial não respeita fronteiras de rede. Interrupção no fornecimento de energia pode paralisar toda a sua operação industrial. O IP Premium Dedicado garante conectividade estável e IP fixo, essenciais para monitoramento remoto e resposta a incidentes críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
