

IA · análise
Setor de telecomunicações lidera ataques DDoS no Brasil e amplia desafios para empresas
Com 141,4 mil ataques DDoS em seis meses, telecomunicações sem fio são o principal alvo no Brasil em 2026. A escalada de ataques volumétricos e sofisticados pressiona a infraestrutura crítica e exige novas estratégias de mitigação para ISPs e empresas.
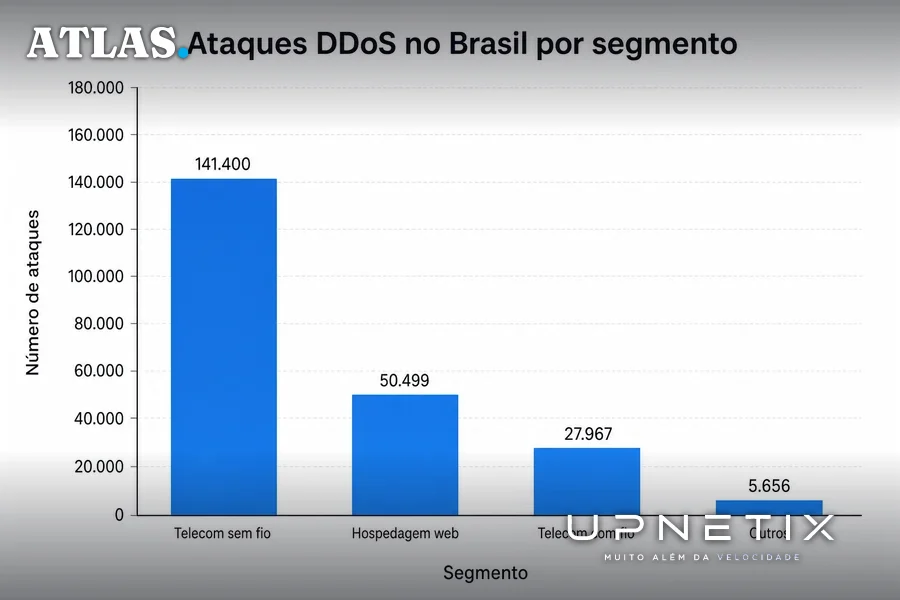
O primeiro semestre de 2026 registrou uma intensificação dos ataques distribuídos de negação de serviço (DDoS) no Brasil, com o setor de telecomunicações sem fio ocupando o topo do ranking de alvos. Segundo levantamento apresentado pela Netscout, divulgado por TeleTime e IPNews, foram contabilizados 141.400 ataques direcionados a empresas desse segmento entre janeiro e junho, o que representa 29% do total de incidentes no país.
O cenário preocupa empresas que dependem de conectividade estável, pois ataques DDoS têm o potencial de interromper operações críticas, indisponibilizar serviços e gerar prejuízos financeiros e reputacionais. Este artigo analisa os números, as tendências e as implicações práticas para organizações que atuam em ambientes de alta dependência digital, especialmente no contexto brasileiro e amazônico.
Telecomunicações sem fio: o setor mais visado em 2026
De acordo com dados da Netscout, reportados por TeleTime e IPNews, o Brasil contabilizou 487.415 ataques DDoS no primeiro semestre de 2026, um aumento de 3,56% em relação ao semestre anterior, quando foram registrados 470.677 incidentes. O segmento de telecomunicações sem fio, excluindo satélites, concentrou 141.400 desses ataques, posicionando-se como o principal alvo no país.
Em seguida, aparecem os provedores de infraestrutura de computação e serviços de hospedagem na web, com 50.499 ocorrências, e as operadoras de telecomunicações com fio, que somaram 27.967 registros. Outros segmentos de telecomunicações responderam por 5.656 ataques. A duração média das ofensivas foi de 59,31 minutos, segundo ambas as publicações, evidenciando que mesmo ataques relativamente curtos podem causar impactos significativos.
O levantamento da Netscout, citado nas duas fontes, também destaca que, globalmente, foram identificados mais de 9,1 milhões de ataques DDoS em 209 países e territórios no mesmo período. O Brasil, portanto, figura entre os países com maior volume absoluto de incidentes, reforçando a necessidade de atenção redobrada à proteção da infraestrutura de conectividade.
Escalada de ataques volumétricos e sofisticados
Um dos pontos de consenso entre as análises de TeleTime e IPNews é a escalada dos chamados ataques de alta capacidade. Entre o primeiro semestre de 2025 e o mesmo período de 2026, o número de ataques que ultrapassaram 1 Tbps (terabit por segundo) ou 1 Gpps (bilhão de pacotes por segundo) cresceu 1.286%, saltando de 79 para 1.095 ocorrências no mundo, segundo a Netscout. O vice-presidente de Engenharia e Soluções DDoS da empresa, Hardik Modi, afirmou que “incidentes de alta capacidade já não são anomalias; são rotineiros”.
Esses ataques volumétricos têm potencial para saturar enlaces, derrubar aplicações e comprometer a disponibilidade de serviços essenciais, inclusive em redes de banda larga fixa e móvel. O relatório indica que o impacto não se limita à sobrecarga de tráfego: ataques sofisticados exploram vulnerabilidades em protocolos e equipamentos, tornando a defesa cada vez mais complexa.
No Brasil, o vetor mais utilizado foi o TCP ACK, com 138.626 ocorrências, seguido por DNS Amplification (61.575), TCP SYN (37.481), DNS (20.736) e TCP SYN/ACK Amplification (18.044). A Netscout identificou ainda 24 combinações de vetores em ataques realizados no país, demonstrando o grau de sofisticação e a necessidade de monitoramento detalhado.
Novas táticas: proxies residenciais e ataques de curta duração
Outro aspecto relevante apontado pelas fontes é a adoção crescente de proxies residenciais para mascarar a origem dos ataques. Tráfego malicioso é encaminhado por dispositivos conectados à internet residencial ou móvel, dificultando a identificação e a mitigação. Em alguns casos, aplicativos transformam equipamentos de consumidores em proxies sem consentimento, ampliando a superfície de ataque e tornando mais difícil distinguir entre acessos legítimos e maliciosos.
Além disso, ataques de curta duração estão em ascensão. Segundo a Netscout, a participação de incidentes que duram um minuto ou menos quase dobrou desde o segundo semestre de 2023. Embora breves, esses ataques são capazes de pressionar tabelas de conexões, sistemas de processamento de aplicações e resolvedores DNS, especialmente quando os mecanismos de detecção dependem de análises que levam tempo para identificar comportamentos anormais.
O relatório também destaca a tendência dos ataques de caminho direto (direct-path), que representaram 64% dos incidentes globalmente, e o aumento dos chamados carpet-bombing, que distribuem o tráfego malicioso por uma faixa ampla de endereços IP. A primeira ocorrência de um ataque IPv6 acima de 1 Tbps também foi registrada, sinalizando que a transição para o novo protocolo amplia a complexidade das estratégias de defesa.
Desafios práticos para ISPs e empresas: mitigação e disponibilidade
Para provedores de internet e empresas que dependem de conectividade, a principal preocupação é garantir a disponibilidade dos serviços diante de ataques cada vez mais frequentes e sofisticados. As fontes convergem ao apontar que a diferenciação entre tráfego legítimo e malicioso é um dos maiores desafios, especialmente com o uso de proxies residenciais e ataques de múltiplos vetores.
Segundo a Netscout, citada por IPNews, os controles de rede tradicionais tendem a ser insuficientes diante do novo cenário. A recomendação é investir em mecanismos de mitigação seletiva e maior capacidade de filtragem (scrubbing) nas extremidades da rede, além de combinar inteligência sobre ameaças, monitoramento contínuo e resposta distribuída. Em ataques volumétricos, pode ser necessário recorrer a recursos de filtragem em nuvem quando a capacidade local é superada.
Outro ponto crítico é a necessidade de revisar políticas de mitigação, avaliar a capacidade dos equipamentos e enlaces, e considerar os efeitos dos ataques não apenas em termos de volume, mas também sobre equipamentos, servidores e aplicações. Ataques curtos e direcionados podem não saturar um enlace, mas ainda assim causar interrupções ou degradação de desempenho.
Implicações para empresas e o contexto de Manaus
Empresas de todos os portes, especialmente aquelas que atuam em regiões com infraestrutura crítica como Manaus e o Polo Industrial, enfrentam riscos ampliados diante da escalada dos ataques DDoS. A dependência de conectividade estável para operações logísticas, industriais e de serviços digitais torna a disponibilidade da rede um fator estratégico.
No contexto amazônico, desafios adicionais como rotas de conectividade limitadas e maior tempo de resposta para suporte técnico podem agravar os impactos de um ataque DDoS bem-sucedido. A necessidade de soluções de mitigação locais, com engenharia especializada e suporte ágil, torna-se ainda mais evidente para garantir a continuidade operacional.
Além disso, a adoção crescente do IPv6 e a proliferação de dispositivos conectados ampliam a superfície de ataque, exigindo que as estratégias de defesa sejam constantemente atualizadas. O monitoramento proativo, a análise comportamental do tráfego e a integração de soluções de filtragem em múltiplos pontos da rede são medidas essenciais para mitigar riscos.
Em um ambiente onde a conectividade é o alicerce de negócios digitais, a capacidade de resposta a incidentes de DDoS pode ser o diferencial entre a continuidade operacional e a interrupção de serviços críticos. Empresas que operam em setores estratégicos ou que prestam serviços essenciais precisam avaliar não apenas a robustez de sua infraestrutura, mas também a flexibilidade e a agilidade dos mecanismos de defesa implementados.
O aumento dos ataques DDoS no Brasil, com destaque para o setor de telecomunicações sem fio, evidencia que a resiliência digital depende de estratégias de mitigação adaptadas à realidade local e ao perfil de ameaças em evolução. Para organizações que atuam em regiões como Manaus, onde a conectividade é vital para a indústria e o comércio, investir em monitoramento avançado e resposta ágil é o passo decisivo para proteger operações e manter a confiança dos clientes.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque de DDoS não espera a rede reagir. Se sua operação depende de disponibilidade constante e resposta rápida a incidentes, o IP Premium Dedicado oferece link empresarial de fibra dedicada com SLA garantido em contrato e suporte humano 24/7 em Manaus. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
