
IA · análise
Satya Nadella alerta: infraestrutura crítica está vulnerável a ataques de IA e muitos sistemas não podem ser corrigidos
O CEO da Microsoft, Satya Nadella, afirma que parte da infraestrutura digital global é 'incorrigível', enquanto IA acelera a descoberta de falhas. Empresas enfrentam um dilema: corrigir rapidamente aumenta o risco de instabilidade, mas demorar pode ser fatal.
O avanço da inteligência artificial (IA) está desafiando uma das crenças mais confortáveis do mercado corporativo: a de que sistemas críticos podem ser protegidos com atualizações e correções regulares. Satya Nadella, CEO da Microsoft, trouxe à tona uma realidade incômoda durante o DealBook Summit do New York Times, ao afirmar que uma parcela significativa da infraestrutura digital global é, nas palavras dele, ‘unpatchable’, ou seja, impossível de corrigir via atualização de software. Em um cenário onde a IA multiplica a velocidade de descoberta de vulnerabilidades, empresas e governos precisam repensar desde já sua estratégia de resiliência.
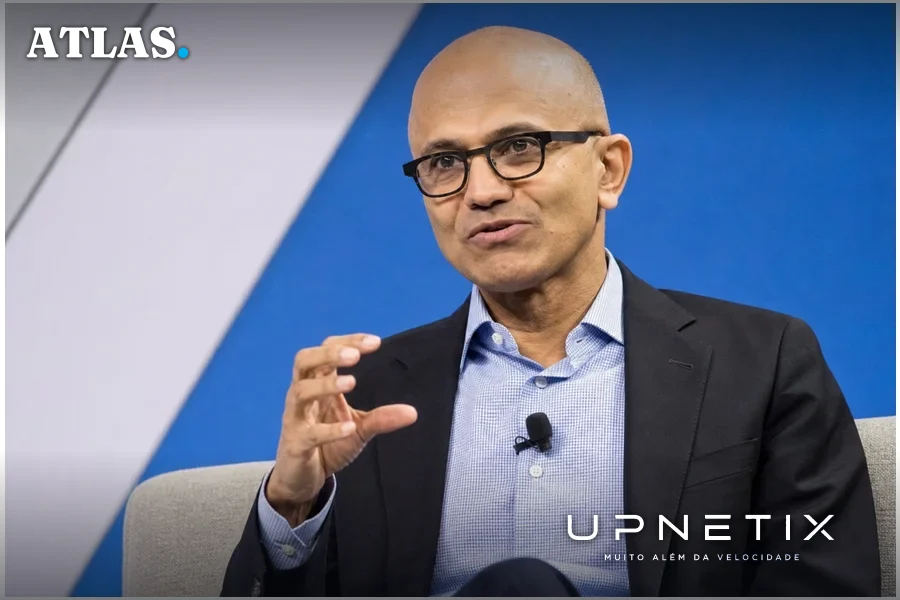
O que está em risco: firmware, chillers e sistemas industriais conectados
O alerta de Nadella, citado por TechCrunch, Startup Fortune e Crypto Briefing, vai além dos softwares tradicionais. Ele aponta para firmware de equipamentos como chillers (sistemas de resfriamento usados em data centers), controladores de HVAC (climatização) e dispositivos industriais que, após anos de ‘smartificação’, estão conectados à internet, mas não foram projetados para receber correções rápidas ou, muitas vezes, sequer podem ser atualizados.
Esse contexto ficou especialmente visível após uma sequência de incidentes: uma falha global do Microsoft 365 entre 12 e 14 de novembro de 2026, que afetou Outlook e Teams em mais de 70 países, e ataques ativos a controladores de refrigeração Danfoss e Copeland/Dixell, segundo Crypto Briefing. Pesquisadores identificaram seis vulnerabilidades do tipo zero-day (falhas desconhecidas até o momento da descoberta) em apenas uma versão de firmware desses equipamentos, e tudo isso em menos de uma hora. O dado, atribuído à mesma publicação, mostra que a suposição de que bugs são raros e difíceis de encontrar está rapidamente se tornando obsoleta.
IA acelera a caça a bugs, e o ciclo de pânico das correções
O consenso entre as fontes é que a IA mudou radicalmente o equilíbrio entre ataque e defesa. Como explicou Nadella, citado por TechCrunch e Startup Fortune, ferramentas baseadas em IA hoje encontram vulnerabilidades em velocidade inédita. Isso obriga as empresas a aplicarem correções quase instantaneamente, muitas vezes sem o tempo necessário para testes completos. ‘O patch precisa ir instantaneamente de disponível para aplicado em produção, porque está sendo explorado em campo’, disse Nadella, segundo TechCrunch.
O problema é que essa pressa tem um preço. Startup Fortune destaca que mudanças rápidas em sistemas complexos aumentam o risco de instabilidade e falhas em cascata. O próprio incidente do Microsoft 365 não foi causado por IA, mas por uma combinação de três fatores: um bug latente em código de gateway, aumento de carga após redirecionamento de tráfego do Teams e 14% da capacidade de gateway indisponível por outro motivo. O resultado: três dias de interrupção global, sem alternativa para milhares de empresas dependentes do serviço.
O dilema do ‘incorrigível’: por que modernizar não é simples
O aspecto mais desconfortável do alerta de Nadella é que parte da infraestrutura crítica simplesmente não pode ser corrigida por software. Firmware de dispositivos industriais, chillers e controladores de HVAC muitas vezes não recebe atualizações, seja por limitações técnicas, seja por falta de suporte do fabricante. Segundo Crypto Briefing, autoridades já alertaram sobre ataques reais a esses equipamentos, e a descoberta de múltiplos zero-days em minutos indica que a superfície de ataque é maior do que se imaginava.
Para empresas que dependem de cloud, SaaS e automação predial, isso significa que uma parcela do risco está fora de seu controle direto. Como resume Startup Fortune, seu aplicativo pode rodar em uma nuvem hospedada em um prédio refrigerado por um controlador que ninguém atualiza há uma década. Não há como auditar toda a cadeia, e a dependência de fornecedores únicos torna o impacto de uma falha ainda mais severo.
Contra-argumentos e o que ainda não se sabe
É importante notar que, apesar do tom de urgência, Nadella não atribui a IA a todos os problemas recentes. No caso do Microsoft 365, ele foi explícito ao separar a falha de qualquer código gerado por IA e pediu desculpas públicas aos afetados, segundo Startup Fortune. O relatório preliminar da Microsoft, citado pela mesma fonte, detalha causas não relacionadas a IA no incidente.
Outro ponto de debate é o quanto a aceleração da caça a bugs por IA pode ser usada a favor da defesa. Se pesquisadores conseguem encontrar seis falhas em uma hora, defensores também podem antecipar ataques, mas, como destaca Crypto Briefing, a assimetria permanece: não há razão para supor que atacantes equipados com IA estejam mais lentos que os pesquisadores. Além disso, ainda não se sabe se fornecedores de equipamentos industriais conseguirão corrigir rapidamente os bugs recém-descobertos, ou se novas vulnerabilidades continuarão surgindo em ritmo acelerado.
Implicações para empresas: resiliência, contratos e decisões de infraestrutura
Para quem decide em empresas ou órgãos públicos, o cenário descrito por Nadella exige revisão de práticas e contratos. Startup Fortune sugere um checklist de resiliência: mapear quais fornecedores são pontos únicos de falha, avaliar se múltiplas regiões ou provedores realmente oferecem redundância (spoiler: se a falha for global, como no caso do Microsoft 365, não adianta mudar de região na mesma nuvem), e negociar cláusulas de indisponibilidade nos contratos de cloud e SaaS. O artigo recomenda ainda manter processos manuais para continuidade mínima dos negócios durante incidentes, uma prática que parece anacrônica, mas pode ser decisiva diante de falhas em cadeia.
No contexto brasileiro, e especialmente em polos industriais como Manaus, a dependência de dispositivos industriais conectados e infraestrutura de cloud só aumenta. A descoberta de vulnerabilidades em firmware de chillers e controladores HVAC, somada à incapacidade de atualização desses equipamentos, coloca em xeque a continuidade operacional de fábricas, data centers e serviços públicos. O alerta de Nadella, vindo logo após uma falha global da própria Microsoft, é um chamado para que empresas avaliem não só a robustez de seus sistemas, mas também a exposição indireta via fornecedores e infraestrutura física conectada.
O paralelo feito por Nadella com o ‘Y2K’, o bug do milênio que exigiu uma revisão massiva de sistemas legados, aponta para um ciclo prolongado de ajustes. Organizações precisarão revisar firmware, código e contratos, sabendo que a próxima falha pode ser descoberta (e explorada) em minutos, não meses.
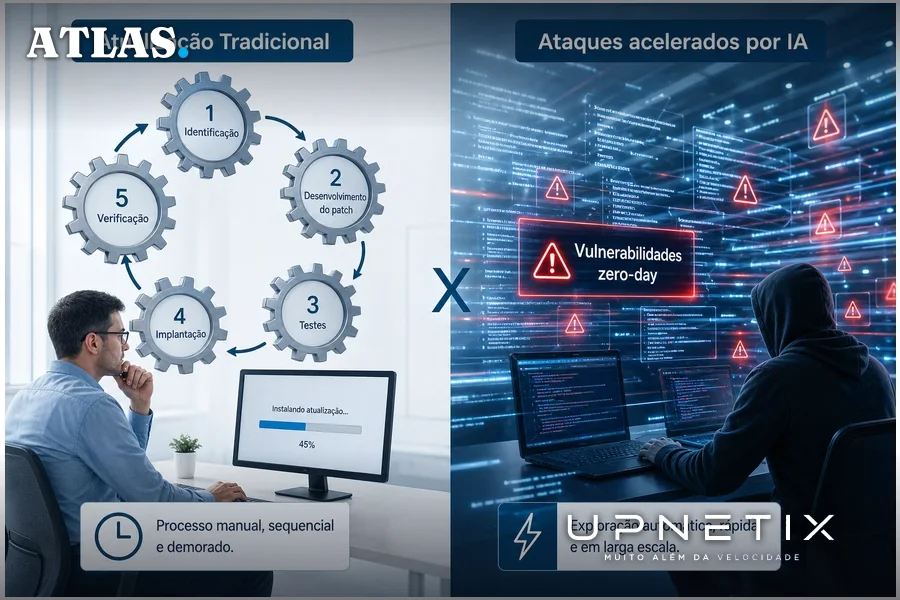
O ciclo de vulnerabilidades exposto por Satya Nadella não é apenas um problema técnico, mas um desafio estratégico para quem depende de infraestrutura digital crítica. Em um cenário onde a IA encurta o tempo entre a descoberta e a exploração de falhas, e parte dos sistemas não pode ser corrigida, a decisão de onde hospedar dados, qual fornecedor escolher e como garantir rotas alternativas de operação deixa de ser detalhe operacional e passa a ser questão de sobrevivência do negócio.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Firmware sem patch não espera o próximo ataque. Se sua operação depende de sistemas conectados e não pode parar por causa de falhas em infraestrutura de terceiros, o IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA garantido em contrato, redundância e IP fixo para acesso remoto seguro. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
