

Informativo · análise
SafePay ransomware atinge mais de 600 organizações de infraestrutura crítica desde 2024, segundo agências de segurança
Relatórios de órgãos como CISA, FBI e parceiros europeus apontam que o grupo SafePay já comprometeu centenas de empresas e serviços essenciais em quatro continentes, explorando falhas em VPNs, backups e credenciais expostas. O cenário expõe vulnerabilidades negligenciadas por gestores e pressiona por revisão urgente de práticas de acesso e proteção de dados.
O ataque massivo do grupo de ransomware SafePay a mais de 600 organizações de infraestrutura crítica desde agosto de 2024 expõe uma crença confortável e perigosa no setor corporativo: a de que controles tradicionais de acesso remoto e backups são suficientes para barrar ameaças sofisticadas. A realidade, segundo múltiplos relatórios de agências de segurança dos Estados Unidos e Europa, é que empresas de todos os portes e setores continuam subestimando riscos em pontos-chave da operação, especialmente em VPNs, sistemas de backup e políticas de credenciais.
SafePay: escala global e métodos de invasão
O consenso entre as fontes, incluindo a Agência de Segurança de Cibersegurança e Infraestrutura dos EUA (CISA), o FBI, o Serviço Secreto americano, órgãos policiais da Alemanha e Reino Unido, além de cobertura da Reuters, é que o SafePay tornou-se um dos grupos de ransomware mais ativos do mundo em 2026. Desde sua aparição em agosto de 2024, o coletivo já comprometeu pelo menos 600 organizações de infraestrutura crítica, atingindo vítimas na América do Norte, América do Sul, Europa e Austrália.
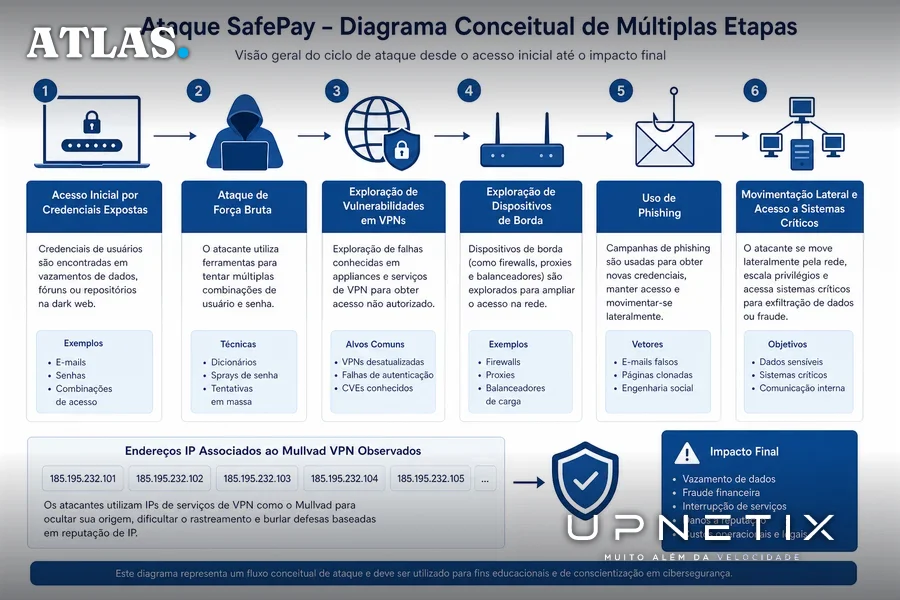
O modo de operação do SafePay, detalhado em relatório conjunto das agências, envolve múltiplas etapas: obtenção de acesso inicial por meio de credenciais expostas, ataques de força bruta a senhas, exploração de vulnerabilidades em VPNs e dispositivos de borda, além do uso de perfis de contas obtidas por phishing. Uma particularidade destacada por CISA e parceiros europeus é o uso de endereços IP associados ao provedor Mullvad VPN durante as invasões. As fontes ressaltam, no entanto, que a menção ao serviço se refere ao uso de sua infraestrutura por criminosos, e não a qualquer comprometimento ou envolvimento direto do Mullvad.
Exploração de falhas conhecidas e abuso de ferramentas legítimas
Segundo o portal Cybersecurity News, o SafePay explora ativamente vulnerabilidades já catalogadas em sistemas expostos à internet. Entre as falhas citadas, estão CVE-2020-3259 e CVE-2023-20269, que afetam dispositivos de borda, e CVE-2024-40711, relacionada ao Veeam Backup & Replication, permitindo execução remota de código sem autenticação. A combinação entre acesso remoto comprometido e brechas em backup já havia sido observada em ataques de outros grupos, mas o SafePay potencializou essa estratégia ao resetar dispositivos de backup para configurações de fábrica, dificultando a recuperação dos dados.
Após o acesso, os operadores do SafePay utilizam ferramentas administrativas comuns, como PsExec, Windows Remote Management e Remote Desktop Protocol, para movimentação lateral e execução de comandos. O uso dessas ferramentas, essenciais para a rotina de TI, complica a detecção, já que sua presença isolada não é, por si só, indicativo de ataque. O grupo também emprega utilitários populares para exfiltração de dados, como 7-Zip, WinRAR, RClone, WinSCP e FileZilla, além de serviços de armazenamento em nuvem como OneDrive e Backblaze, agravando o risco de vazamento de informações sensíveis.
Dupla extorsão e impacto operacional
O SafePay adota a tática de dupla extorsão: antes de criptografar os sistemas, rouba documentos confidenciais e ameaça publicar os dados caso o resgate não seja pago. Segundo a CISA, apenas vítimas que recusam o pagamento têm seus nomes divulgados no site de vazamentos do grupo, o que indica que o número real de empresas afetadas pode ser ainda maior do que o reportado. O impacto para as organizações vai além da indisponibilidade dos sistemas: há pressão psicológica e reputacional, agravada por contatos diretos do grupo com as vítimas, inclusive via telefone, conforme relatado por Reuters e veículos europeus.
Outro ponto crítico é a destruição deliberada de mecanismos de recuperação: o SafePay apaga cópias de sombra (shadow copies) e reconfigura dispositivos de armazenamento conectados à rede, tornando a restauração dos dados um desafio adicional. O processo de criptografia utiliza os algoritmos ChaCha20 e RSA, podendo afetar arquivos inteiros ou apenas partes, dependendo do tipo e tamanho do arquivo.
Respostas recomendadas e limites das defesas atuais
O alerta conjunto das agências de segurança enfatiza que pagar o resgate não garante a recuperação dos arquivos, uma constatação reforçada tanto por CISA quanto por Cybersecurity News. As recomendações incluem a aplicação imediata de patches em sistemas expostos, adoção de autenticação multifator (MFA), restrição de privilégios administrativos e isolamento de backups em ambientes offline ou protegidos contra alterações e exclusão. Testes regulares de restauração são apontados como essenciais para garantir a efetividade dos planos de contingência.
Há consenso sobre a necessidade de revisar o uso de ferramentas de administração remota e monitorar atentamente a criação de contas, alterações de permissões e transferências de dados incomuns. O relatório da CISA destaca que, uma vez obtidas credenciais válidas, apenas 37% das ações maliciosas são efetivamente bloqueadas pelas defesas tradicionais, um dado extraído do Blue Report 2026. Isso evidencia que a prevenção baseada apenas em perímetro e credenciais é insuficiente diante de adversários que abusam de ferramentas legítimas e exploram falhas conhecidas, muitas vezes negligenciadas em rotinas de atualização.
O que está em disputa: riscos subestimados e debate sobre resiliência
Se, por um lado, há ampla concordância sobre o modus operandi e a escala dos ataques, o debate sobre a real eficácia das respostas corporativas permanece aberto. Enquanto as agências recomendam não pagar resgates e reforçar práticas de segurança, parte do setor privado argumenta que a pressão para retomar operações pode levar empresas a considerar o pagamento como último recurso, sobretudo quando backups e planos de recuperação falham. Não há, porém, relatos públicos de casos em que o pagamento tenha garantido integralmente a devolução dos dados, pelo contrário, as fontes oficiais alertam para o risco de novos ataques e para a possibilidade de não recuperação mesmo após o pagamento.
Outra incerteza relevante é o número real de vítimas: como apenas as empresas que se recusam a pagar têm seus nomes expostos, não há visibilidade completa sobre a extensão do impacto. A ausência de informações detalhadas sobre setores e países mais afetados dificulta a análise de tendências regionais, embora haja menção recorrente a ataques em serviços essenciais, como energia, saúde e transporte.
Implicações para empresas e gestores de TI: o que muda na prática
Para organizações brasileiras, em especial aquelas inseridas em polos industriais como Manaus, o caso SafePay serve de alerta sobre a urgência de revisar políticas de acesso remoto, segmentação de redes e proteção de backups. A dependência de VPNs e ferramentas de administração remota sem controles adicionais expõe empresas a riscos que vão além do simples comprometimento de sistemas: a perda de dados sensíveis e a interrupção prolongada de operações críticas podem gerar prejuízos financeiros, danos à reputação e até sanções regulatórias.
O cenário descrito pelas agências internacionais reforça que a resiliência operacional não pode se apoiar apenas em backups e firewalls. É preciso adotar uma abordagem integrada, que envolva autenticação multifator, monitoramento de atividades anômalas, atualização constante de sistemas e, principalmente, a separação física e lógica de ambientes críticos e de recuperação. Em regiões como Manaus, onde a conectividade e a disponibilidade de serviços são fatores estratégicos para a indústria, a escolha de parceiros de infraestrutura com expertise local e compromisso contratual de disponibilidade torna-se diferencial competitivo e de sobrevivência.
O avanço do SafePay expõe que a negligência em práticas básicas de segurança e a confiança excessiva em soluções tradicionais criam brechas exploráveis por grupos cada vez mais sofisticados. Para o gestor de TI, o desafio não é apenas tecnológico, mas estratégico: garantir que a operação sobreviva ao próximo ataque exige revisão constante de processos, atualização de ferramentas e, sobretudo, uma visão realista sobre os limites das defesas atuais.
O caso SafePay deixa claro que, diante de ameaças que combinam invasão, roubo e extorsão, a capacidade de isolar falhas e restaurar rapidamente sistemas críticos pode ser a diferença entre a continuidade do negócio e o colapso operacional. Para empresas que dependem de conectividade permanente e proteção de dados, repensar a infraestrutura de acesso e backup deixou de ser opção, tornou-se questão de sobrevivência.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Backup online não protege contra ransomware que apaga tudo. O SafePay mostrou que backup conectado à rede pode ser destruído junto com os dados originais. O IP Premium Dedicado da Upnetix oferece link empresarial de fibra dedicada, IP fixo e suporte humano 24/7 para ambientes críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
