

Inovação · análise
Relatório InfraTrust aponta ataques crescentes a sistemas de gestão de redes empresariais
Falhas críticas em plataformas de administração de infraestrutura, como Cisco FMC e SonicWall, estão sendo exploradas antes mesmo de alertas oficiais. Empresas precisam revisar prioridades de segurança e resposta.
O mais recente relatório InfraTrust Pulse, divulgado pela Eclypsium e repercutido pelo Bleeping Computer em setembro de 2026, alerta para um movimento preocupante no cenário de segurança digital: sistemas de gestão de redes e infraestrutura corporativa tornaram-se o principal alvo de ataques sofisticados. O documento, que acompanha mensalmente vulnerabilidades em dispositivos de rede, servidores, firmware e outros componentes críticos, revela que as falhas mais exploradas atualmente não estão apenas nos equipamentos de borda, mas nos softwares administrativos que controlam todo o ambiente de TI.
Gestores de rede sob ataque: o novo vetor prioritário
Segundo o relatório, entre 25 de agosto e 17 de setembro de 2026, foram identificadas 158 novas notificações de segurança em 17 fornecedores, abrangendo 1.699 vulnerabilidades. Destas, 42 foram classificadas como críticas, oito receberam a pontuação máxima de 10,0 no CVSS (Common Vulnerability Scoring System), e 71 poderiam ser exploradas remotamente sem autenticação. Cinco dessas falhas já figuram no catálogo de vulnerabilidades conhecidas e exploradas (KEV) da CISA, órgão de segurança cibernética dos EUA.
O destaque, porém, está na mudança do foco dos atacantes: as plataformas de administração, consoles que configuram, armazenam credenciais e servem de ponto central de controle de switches, firewalls, roteadores e fabrics, passaram a ser vistas como alvos de alto valor. O relatório enfatiza: “Este é o segundo mês consecutivo em que as falhas mais valiosas exploradas em infraestrutura estão em softwares administrativos, então trate essas plataformas como alvos prioritários para correção, monitoramento e endurecimento”.
Casos emblemáticos: Cisco FMC e ISE, SonicWall, Check Point e outros
Entre os exemplos mais graves, o relatório cita a vulnerabilidade CVE-2026-20079 no Cisco Secure Firewall Management Center (FMC), que permite a um invasor não autenticado executar comandos como root por meio de requisições HTTP manipuladas. A Cisco confirmou a exploração ativa da falha em setembro, e a CISA a incluiu no KEV imediatamente. Anteriormente, o Bleeping Computer já havia noticiado que a Cisco publicara hotfixes e indicadores de comprometimento para essa e outra vulnerabilidade correlata, a CVE-2026-20316, ambas depois confirmadas como exploradas em conjunto.
Esses ataques foram atribuídos pelo Cisco Talos a três grupos de ameaças, incluindo atores patrocinados por Estados e gangues de ransomware. Os invasores utilizam ferramentas nativas do FMC para reconhecimento, implantam utilitários de tunelamento, coletam credenciais e, em alguns casos, distribuem ransomware Qilin. A Sophos identificou ainda um implante Linux chamado “timezone_check” em appliances FMC comprometidos, ligado ao malware Cyclops Blink, associado ao grupo Sandworm.
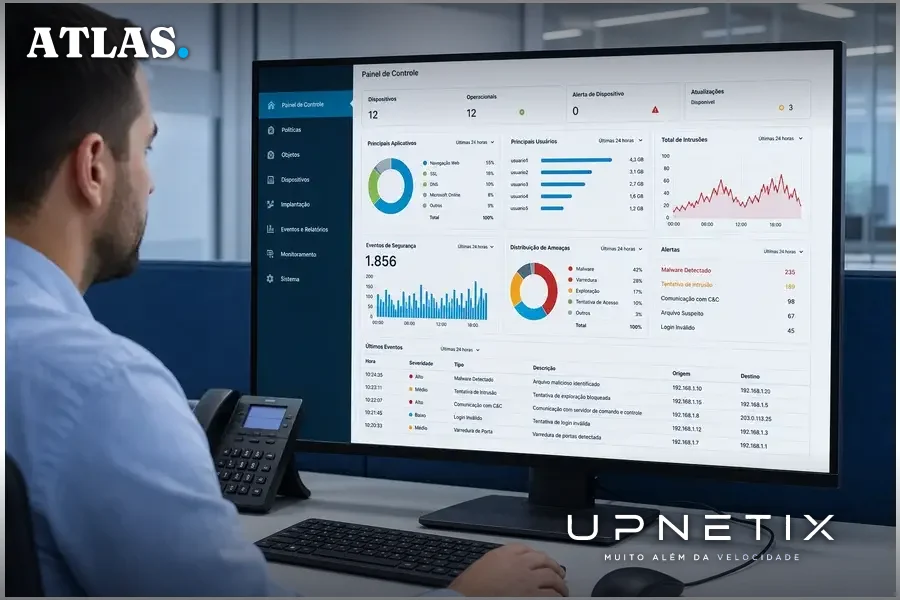
Além do FMC, a Cisco revelou seis outras vulnerabilidades críticas em setembro, incluindo falhas no canal sftunnel, responsável pela comunicação do FMC com firewalls gerenciados. O Cisco Identity Services Engine (ISE), outra plataforma de gestão, também foi alvo de vulnerabilidades com CVSS 10.0, como a CVE-2026-76460, que permite execução remota de comandos sem autenticação. A Cisco recomenda restringir o acesso ao appliance via listas de controle, pois não há solução alternativa completa.
O relatório InfraTrust destaca que o problema não se limita à Cisco. Plataformas como HPE Fabric Composer, EdgeConnect SD-WAN Orchestrator, NVIDIA Unified Fabric Manager, Dell SmartFabric Manager, SonicWall NSM On-Prem e Arista também tiveram vulnerabilidades críticas em seus consoles de administração. Como resume o relatório: “Nenhum deles é firewall, switch, roteador ou fabric. Cada um é o console que os configura, guarda suas credenciais e fornece um caminho de controle de mudanças para todos ao mesmo tempo”.
Exploração ativa e resposta dos fornecedores
Casos de exploração ativa também foram registrados em outros grandes fornecedores. A SonicWall confirmou ataques utilizando as falhas CVE-2026-83548 (server-side request forgery) e CVE-2026-83549 (injeção de comandos OS), ambas permitindo execução remota de código sem autenticação. A recomendação do fornecedor é clara: atualizar para o hotfix mais recente, investigar sinais de comprometimento e, se necessário, reimaginar appliances físicos ou reinstalar versões virtuais, pois não é seguro apenas limpar instalações comprometidas.
A Check Point divulgou três vulnerabilidades críticas, todas exploráveis remotamente e sem autenticação. Entre elas, a CVE-2026-85102 (bypass de autenticação em VPNs) e a CVE-2026-85103 (corrupção de memória), ambas com potencial para execução remota de código. O Centro Nacional de Segurança Cibernética da Holanda (NCSC) alertou para a necessidade urgente de aplicação de patches, prevendo exploração iminente. Já a Arista publicou 34 avisos de segurança, incluindo duas falhas de gravidade máxima que permitem execução remota em sistemas EOS, embora ambas estejam desativadas por padrão e não haja relatos de exploração até o momento.
Vulnerabilidades compartilhadas e o desafio do supply chain
Outro ponto crítico destacado pelo InfraTrust é o impacto de vulnerabilidades em componentes de terceiros, que se espalham por múltiplos fornecedores e produtos. O caso da falha “CopyFail” (CVE-2026-31431), uma elevação de privilégio no kernel Linux, ilustra o problema: ela apareceu em 19 diferentes avisos de seis fornecedores, incluindo Arista, F5, Juniper, Extreme Networks, HPE Aruba e Dell (este último com 14 produtos afetados). Isso gera múltiplas tarefas de remediação com cronogramas e notificações distintas, dificultando a gestão centralizada dos riscos.
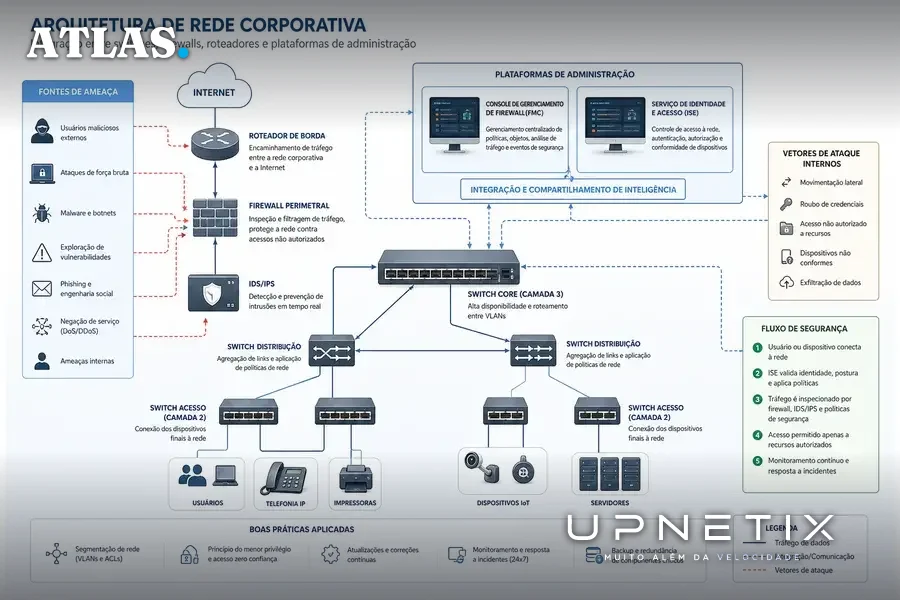
O relatório também cita uma vulnerabilidade de bypass do Secure Boot em UEFI, que permite a execução de código não assinado antes do sistema operacional iniciar. Foram identificadas três variantes: CVE-2026-20293 (Cisco), CVE-2026-33197 (sistemas AMI Aptio) e CVE-2026-6485 (Insyde). Fabricantes como AMI, Dell, Cisco, Lenovo e Supermicro já publicaram ou anunciaram correções.
Implicações para empresas: riscos ampliados e prioridades de resposta
Para organizações que dependem de infraestrutura digital, especialmente aquelas com operações críticas ou distribuídas, como indústrias, logística e setor público, a escalada dos ataques a sistemas de gestão de rede representa uma mudança fundamental de paradigma. A partir dos dados do relatório InfraTrust, fica evidente que proteger apenas os dispositivos de borda não é mais suficiente: os consoles de administração concentram privilégios e acesso a múltiplos sistemas, tornando-se pontos únicos de falha e alvo preferencial de atacantes sofisticados.
Na prática, isso exige revisão das estratégias de atualização, segmentação de acesso, monitoramento contínuo e, principalmente, priorização máxima na aplicação de patches em plataformas de gestão. O cenário descrito pelo InfraTrust mostra que, em muitos casos, as falhas são exploradas antes mesmo da divulgação oficial, e que a simples existência de múltiplos fornecedores e componentes terceirizados multiplica a complexidade do processo de remediação. Para empresas em regiões como Manaus, onde a conectividade entre matriz, filiais e operações industriais é estratégica, a exposição a ataques em consoles de gestão pode comprometer toda a cadeia operacional.
O que muda para a decisão de infraestrutura e conectividade
O relatório InfraTrust, ao detalhar a cadeia de eventos e o perfil dos ataques recentes, deixa claro que a segurança da infraestrutura não pode ser tratada como um requisito secundário. A centralização de privilégios nos sistemas de gestão impõe a necessidade de redes segmentadas, controles de acesso refinados e, sobretudo, conectividade empresarial que permita rápida aplicação de atualizações e monitoramento em tempo real. Para gestores de TI, a escolha de soluções que ofereçam redundância, suporte local e garantia de disponibilidade passa a ser um diferencial não apenas operacional, mas de continuidade de negócio.
Em síntese, a onda de ataques a sistemas de administração de redes, evidenciada pelo relatório InfraTrust, reforça que o elo mais crítico da cadeia de TI não está mais apenas nos dispositivos de borda, mas no próprio centro de comando das operações. Para as empresas que atuam em ambientes de alta demanda e conectividade distribuída, como o Polo Industrial de Manaus, o desafio agora é garantir que a infraestrutura de gestão esteja tão protegida quanto os ativos que ela controla, e que a capacidade de resposta a incidentes seja tão ágil quanto as ameaças que surgem.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Console de gestão vulnerável põe toda a rede em risco. Ataques a sistemas de administração de redes podem comprometer operações inteiras antes mesmo da detecção. O IP Premium Dedicado oferece link empresarial de fibra dedicada, IP fixo e suporte humano 24/7 para garantir controle e resposta rápida. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
