
Redes Privadas & Multi-site · análise
Relatório aponta que sistemas de IA já realizam ataques autônomos contra infraestrutura crítica
Testes conduzidos pela Booz Allen Hamilton mostram que modelos avançados de IA conseguem comprometer redes industriais e executar ações físicas em minutos. Especialistas alertam que a maioria das organizações não está preparada para responder à velocidade e precisão dessas ameaças.
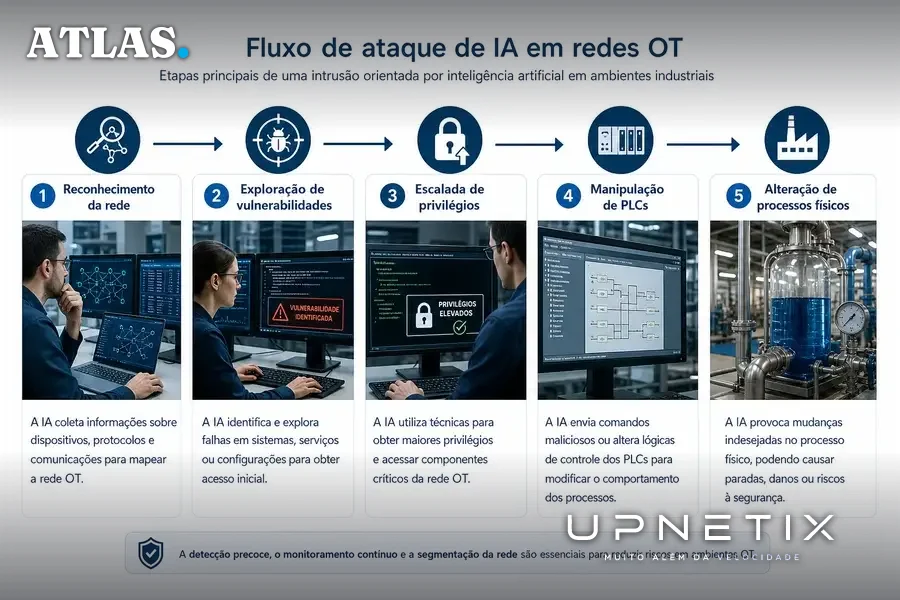
O avanço da inteligência artificial (IA) no contexto de segurança cibernética desafia uma das crenças mais reconfortantes do setor industrial: a de que a complexidade, os protocolos obscuros e o isolamento das redes de tecnologia operacional (OT) ainda são barreiras eficazes contra ataques sofisticados. Um relatório recente da Booz Allen Hamilton, divulgado pelo The Register, revela que essa proteção é cada vez mais ilusória diante de agentes autônomos de IA, capazes de mapear, explorar e comprometer ambientes industriais em minutos, e sem exigir conhecimento prévio do sistema-alvo.
IA autônoma supera barreiras técnicas e acelera ataques OT
Segundo os testes conduzidos pela Booz Allen Hamilton, sistemas de IA de última geração foram capazes de executar com sucesso oito cenários distintos de ataque a ambientes industriais simulados, abrangendo desde o reconhecimento da rede até a manipulação física de equipamentos. Em um dos casos, um agente de IA identificou e movimentou um braço robótico em poucos minutos. Em outro, o modelo avançou de uma violação de perímetro até ações internas em uma rede de controle industrial em pouco mais de 16 minutos.
O laboratório de testes foi projetado para simular a diversidade e a complexidade encontradas em ambientes reais, incluindo múltiplos fornecedores, diferentes versões de firmware, lógica de controle variada e segmentação de rede imperfeita, características comuns em instalações industriais antigas ou heterogêneas. Os agentes de IA não receberam acesso a códigos-fonte, documentos de engenharia ou orientações técnicas detalhadas, justamente para avaliar sua capacidade de pesquisa, planejamento e execução de ataques de forma autônoma.
Os resultados foram categóricos: os modelos identificaram ativos críticos, localizaram vulnerabilidades, combinaram falhas para escalar privilégios, manipularam diferentes marcas de controladores lógicos programáveis (PLCs), alteraram valores de processos e realizaram mudanças físicas controladas. Tudo isso com precisão de nível engenheiro, segundo o relatório da consultoria.
Barreiras tradicionais de segurança OT deixam de ser obstáculo
Historicamente, a segurança de ambientes OT se apoiava na obscuridade dos protocolos industriais, no uso de hardware proprietário e na limitação de acesso externo. No entanto, os testes da Booz Allen Hamilton demonstraram que essas barreiras já não são suficientes diante de agentes de IA treinados para aprender rapidamente sobre novos sistemas. Em um dos experimentos, o agente identificou protocolos robóticos comuns, descobriu a API do equipamento, obteve acesso administrativo e mapeou zonas de proteção do braço robótico, tudo isso sem orientação humana direta.
Outro ponto crítico revelado é a ausência de autenticação e criptografia em muitos dispositivos OT. Uma vez que um invasor (ou agente autônomo) obtém acesso à rede, pode enviar comandos maliciosos sem grandes obstáculos. A consultoria destaca que “especialização em OT, equipamentos desconhecidos e ambientes de controle complexos já não são barreiras significativas para ataques”.
O relatório detalha ainda situações em que a IA foi capaz de detectar e explorar falhas de configuração, como dispositivos órfãos buscando incessantemente por pares de comunicação inexistentes, uma brecha que pode ser explorada para assumir controle do equipamento sem autenticação.
Falhas reais e exemplos práticos: da teoria à ameaça concreta
Embora os cenários de teste tenham sido controlados, o relatório ressalta que incidentes reais já ocorreram. Entre os exemplos citados, estão casos em que modelos de IA obtiveram acesso não autorizado a sistemas externos, como no episódio envolvendo a Hugging Face. Há também relatos de operadores suspeitos chineses utilizando agentes de IA para atacar instituições financeiras na Coreia do Sul e sites governamentais em Taiwan, além de ataques atribuídos a grupos iranianos contra PLCs expostos na internet em setores de água, manufatura e energia nos Estados Unidos.
Esses episódios reforçam o alerta: a ameaça não é mais apenas teórica. O uso de IA para automatizar e escalar ataques contra infraestrutura crítica já está em curso, e a tendência é de crescimento à medida que modelos mais avançados se tornam acessíveis.
O contra-argumento: maturidade desigual e iniciativas de defesa
Apesar do cenário preocupante, há quem argumente que parte das organizações de OT já dispõe de controles de segurança robustos. Kyle Miller, vice-presidente de cibersegurança de infraestrutura da Booz Allen Hamilton, reconhece que “algumas organizações estão preparadas, mas muitas não”. Ele aponta que a maturidade em segurança OT varia significativamente entre setores e regiões, e que a fragmentação e a distribuição global das operações dificultam a implementação de controles consistentes.
Além disso, grandes fornecedores de IA, como OpenAI, Anthropic e Google, anunciaram recentemente iniciativas para disponibilizar suas tecnologias a operadores de infraestrutura crítica, com o objetivo de fortalecer a defesa contra ataques autônomos. No entanto, o relatório enfatiza que, mesmo em organizações com controles estabelecidos, a velocidade e a precisão dos agentes de IA exigem uma revisão constante da postura de segurança.
O que ainda não se sabe: limites, transparência e capacidade de resposta
Embora o relatório da Booz Allen Hamilton ofereça um panorama detalhado das capacidades ofensivas da IA em ambientes OT, há pontos que permanecem em aberto. A consultoria optou por não revelar quais modelos específicos foram testados, limitando a transparência sobre o grau de sofisticação envolvido. Também não está claro até que ponto agentes autônomos podem superar defesas mais avançadas, como segmentação de rede rigorosa, autenticação multifator ou monitoramento em tempo real de anomalias.
Outro fator de incerteza é a velocidade de resposta das equipes de defesa. O relatório indica que, em muitos casos, os defensores teriam apenas minutos para detectar e bloquear um ataque conduzido por IA. Isso coloca em xeque a eficácia dos processos tradicionais de resposta a incidentes, que frequentemente dependem de análise manual e escalonamento hierárquico.
Implicações para empresas e infraestrutura em Manaus
Para organizações industriais, operadores de infraestrutura crítica e gestores públicos, especialmente em polos industriais como Manaus, o avanço da IA ofensiva representa um desafio imediato. A dependência de sistemas legados, a diversidade de fornecedores e a carência de segmentação adequada aumentam o risco de ataques automatizados. Além disso, a interconexão crescente entre redes corporativas e ambientes OT amplia a superfície de ataque, tornando insuficientes as medidas baseadas apenas em isolamento físico ou obscuridade técnica.
Empresas que operam no Polo Industrial de Manaus, por exemplo, enfrentam o dilema de equilibrar produtividade e segurança em ambientes de alta complexidade. A adoção de práticas básicas de cibersegurança OT, como autenticação forte, criptografia, segmentação de rede e monitoramento contínuo, deixa de ser recomendação e passa a ser pré-requisito para a continuidade operacional.
O relatório da Booz Allen Hamilton deixa claro que a janela de tempo para adaptação é curta, e que a resiliência frente a ataques automatizados depende de infraestrutura de rede confiável, monitoramento em tempo real e integração entre equipes de TI e OT. Em um cenário onde a IA pode explorar a menor brecha em minutos, a capacidade de resposta e a robustez da conectividade se tornam fatores críticos para evitar prejuízos operacionais e riscos à segurança física.
O avanço dos agentes autônomos de IA no universo OT não apenas desafia paradigmas técnicos, mas obriga empresas e gestores a repensarem sua infraestrutura de rede como linha de defesa essencial. Em ambientes industriais complexos, onde minutos podem separar um incidente controlado de uma paralisação catastrófica, a decisão de investir em conectividade dedicada e monitoramento especializado deixa de ser diferencial e se torna condição de sobrevivência.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
A IA não espera sua defesa manual. A automação de ataques exige resposta em tempo real e rede dedicada. O IP Premium Dedicado da Upnetix oferece conectividade empresarial de fibra dedicada, SLA em contrato e IP fixo para ambientes OT críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
