
Wi-Fi & Segurança · análise
Relatório aponta grupos de cibercrime no Brasil com capacidades de APTs e expõe riscos inéditos para empresas
Estudo da Danresa, divulgado pelo CISO Advisor, indica que grupos de cibercrime financeiro brasileiros já operam com sofisticação comparável a ameaças persistentes avançadas, ampliando o risco para ambientes corporativos e exigindo revisão urgente das estratégias de defesa.
O mercado corporativo brasileiro convive há anos com a ideia de que as ameaças cibernéticas mais sofisticadas, as chamadas APTs (ameaças persistentes avançadas), são um problema distante, restrito a grandes potências ou setores estratégicos globais. O novo Relatório Estratégico de Ameaças da Danresa, divulgado pelo CISO Advisor, desafia essa crença: segundo o levantamento, grupos de cibercrime financeiro de origem nacional já operam com capacidades técnicas e organizacionais equiparáveis às APTs internacionais, ampliando radicalmente o risco para empresas de todos os portes.
Infraestrutura de administração vira alvo e vetor de ataque
De acordo com o relatório, o mês de setembro foi marcado por três tendências críticas: comprometimento de plataformas de administração de segurança, avanço acelerado de vulnerabilidades e automação crescente dos ataques. O documento destaca que o plano de controle de redes, tradicionalmente visto como barreira defensiva, tornou-se um dos principais vetores de risco. Ferramentas como gerenciadores de firewall, controladores de identidade e orquestradores de infraestrutura, quando comprometidas, deixam de proteger e passam a fornecer inteligência ofensiva ao invasor.
Daniel Porta, CISO da Danresa, afirma que o alvo dos ataques “deixou de estar apenas na borda e chegou à sala de controle”, alertando que o comprometimento de painéis de administração transforma ferramentas de defesa em instrumentos para aprofundar a intrusão. Essa mudança de foco amplia o potencial de dano e dificulta a detecção precoce, pois o atacante passa a ter visibilidade privilegiada sobre o ambiente corporativo.
Escala industrial e automação elevam o risco
O volume dos ataques também atingiu patamar inédito. O relatório da Danresa, analisado pelo CISO Advisor, menciona que a Microsoft precisou publicar, em setembro, o maior ciclo de correções de sua história: 974 vulnerabilidades, segundo dados do MSRC. Esse número evidencia o descompasso crescente entre a descoberta de falhas e a capacidade das equipes de TI de remediá-las em tempo hábil.
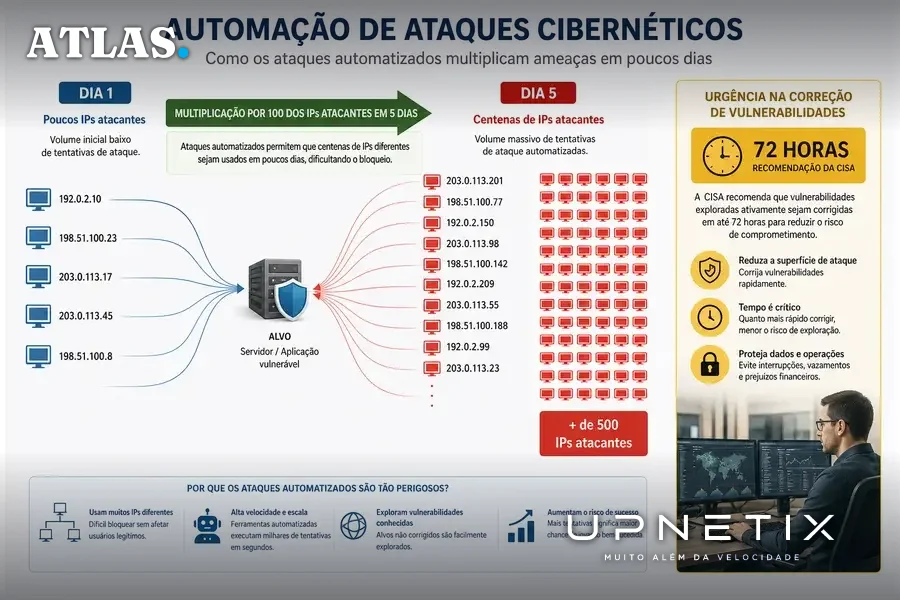
Outro ponto crítico é a automação dos ataques. Ferramentas automatizadas multiplicaram por cem o número de endereços IP atacantes contra falhas em plataformas de sites em apenas cinco dias, segundo o relatório. Esse salto de escala reduz drasticamente o tempo disponível para resposta e aumenta a superfície de exposição das empresas. Em paralelo, a CISA (agência de segurança cibernética dos Estados Unidos) passou a impor prazos emergenciais de apenas 72 horas para correção de vulnerabilidades em exploração ativa, sinalizando a urgência do problema.
Cibercrime financeiro brasileiro adota técnicas avançadas
O relatório chama atenção para um cluster de cibercrime de origem brasileira especializado em furtos de criptoativos e fraudes em pagamentos instantâneos, como o Pix. Esses grupos utilizam backdoors desenvolvidos em Go, movimentação lateral via nuvem corporativa e implantes em clusters Kubernetes, práticas antes restritas a APTs estrangeiras. A adoção dessas técnicas eleva o grau de sofisticação dos ataques e desafia os modelos tradicionais de detecção de fraudes, especialmente em bancos, fintechs e empresas que operam pagamentos digitais.
Segundo Daniel Porta, o cibercrime financeiro doméstico passou a incorporar capacidades de intrusão e exploração de ambientes em nuvem, o que exige uma mudança de postura das áreas de segurança. O modelo tradicional de detecção de fraudes, baseado apenas em análise transacional, já não é suficiente para conter ameaças que exploram vulnerabilidades na infraestrutura central das organizações.
Recomendações e limites das estratégias atuais
Diante desse cenário, a Danresa recomenda que diretorias e equipes técnicas reclassifiquem consoles de gerenciamento críticos como ativos de máxima criticidade, adotando medidas como isolamento de rede, autenticação multifator estrita e investigações forenses em ambientes que permaneceram expostos antes da aplicação das correções. A orientação é clara: a proteção da infraestrutura de administração deve ser prioridade absoluta, pois sua violação pode comprometer toda a arquitetura de defesa da empresa.
No entanto, o relatório reconhece que a velocidade de automação dos ataques e o volume de vulnerabilidades descobertas criam um desafio quase intransponível para equipes de TI tradicionais. O ciclo de remediação, que antes podia ser planejado com semanas de antecedência, agora precisa ser executado em questão de horas, sob risco de exposição a ataques em escala industrial.
Contra-argumentos e incertezas do cenário
Embora o relatório da Danresa traga dados robustos sobre a evolução do cibercrime financeiro no Brasil, é importante destacar que as conclusões partem de uma única publicação especializada, o CISO Advisor, e não representam consenso consolidado de mercado. Não há, até o momento, validação pública dessas informações por órgãos reguladores ou outras consultorias independentes. Parte do setor pode argumentar que a equiparação dos grupos brasileiros a APTs internacionais carece de evidências mais amplas, especialmente no que diz respeito à persistência e ao financiamento dessas operações.
Outro ponto de debate é a real capacidade das empresas brasileiras de implementar as recomendações sugeridas, considerando restrições de orçamento, escassez de profissionais qualificados e a complexidade crescente dos ambientes de TI. A incerteza sobre a extensão do comprometimento de painéis de administração e a velocidade de disseminação das técnicas avançadas também permanece, já que muitos incidentes não são divulgados publicamente.
O que muda para empresas: custos, riscos e decisões de infraestrutura
Para as organizações brasileiras, especialmente aquelas sediadas em polos industriais como Manaus, o avanço do cibercrime local para patamares de APT representa uma inflexão no cálculo de risco. A dependência crescente de ambientes em nuvem, orquestração centralizada e plataformas de pagamentos digitais amplia a exposição a ataques automatizados e altamente direcionados. O custo de uma violação de infraestrutura de administração pode ir muito além do impacto financeiro imediato, afetando a continuidade do negócio, a reputação e até mesmo a conformidade regulatória.
Empresas que ainda tratam consoles de gerenciamento como ativos secundários, ou que mantêm políticas de acesso remoto sem controles rigorosos, estão especialmente vulneráveis. O relatório sugere que a prioridade deve ser a revisão do inventário de ativos críticos, o reforço da segmentação de rede e a implementação de autenticação multifator em todos os acessos privilegiados. Além disso, a capacidade de resposta rápida a novas vulnerabilidades, com processos de atualização e correção automatizados, passa a ser diferencial competitivo e de sobrevivência.
Em Manaus, onde a infraestrutura de TI precisa lidar com desafios logísticos e de conectividade, a escolha de parceiros de tecnologia que ofereçam suporte local, redundância de acesso e engenharia especializada pode determinar a resiliência da operação diante de ataques cada vez mais sofisticados.
O avanço dos grupos de cibercrime brasileiro para o patamar das APTs, como aponta o relatório da Danresa, obriga empresas de todos os setores a repensarem a centralização e a exposição de seus consoles de administração. O risco deixou de ser teórico: a automação dos ataques e a sofisticação das técnicas empregadas já pressionam os ciclos de resposta e exigem infraestrutura de conectividade e gestão à altura do novo cenário. Em um ambiente onde o tempo de reação faz a diferença entre contenção e desastre, a robustez e a disponibilidade da rede tornam-se elementos críticos para a segurança de qualquer operação.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Console exposto é convite para ataque automatizado. Seus painéis de administração estão realmente isolados e protegidos? O IP Premium Dedicado oferece link empresarial de fibra dedicada, IP fixo publicável e SLA garantido em contrato para ambientes críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
