
Engenharia Local em Manaus · análise
Ransomware mira infraestrutura de backup e expõe falhas críticas em empresas
Ataques recentes mostram que criminosos digitais têm como novo alvo os próprios sistemas de backup, apagando pontos de recuperação e dificultando a retomada das operações. A fragilidade na proteção desses ambientes amplia riscos operacionais e financeiros para organizações de todos os portes.
O cenário de ataques cibernéticos por ransomware evoluiu de forma preocupante nos últimos anos. Se antes o foco dos criminosos era apenas criptografar dados de produção e exigir resgate, agora o alvo prioritário passou a ser a própria infraestrutura de backup das empresas. Essa mudança de estratégia, documentada em detalhes pelo portal Bleeping Computer, amplia o impacto dos ataques e coloca em xeque a eficácia das políticas tradicionais de recuperação de desastres.
Ransomware atinge backups: uma nova realidade
Segundo o Bleeping Computer, grupos como ALPHV/BlackCat, BlackMatter e Gunra têm adotado táticas cada vez mais sofisticadas para comprometer sistemas de backup antes mesmo de criptografar os dados principais. O caso da Change Healthcare, em fevereiro de 2024, ilustra bem o problema: após invadirem a rede por um portal sem autenticação multifator, os atacantes conseguiram criptografar sistemas críticos e impedir a restauração rápida porque os backups não estavam devidamente isolados. O resultado foi um prejuízo estimado em US$ 1,6 bilhão, mesmo após o pagamento de US$ 22 milhões em resgate, e sem garantia de recuperação total dos dados.
Outro exemplo citado envolve o grupo BlackMatter, que tornou a destruição de backups parte do seu procedimento padrão. Em ataques a cooperativas agrícolas nos Estados Unidos, os criminosos utilizaram credenciais de administrador comprometidas para localizar e eliminar todas as cópias de segurança disponíveis na rede, facilitando a extorsão. A CISA, o FBI e a NSA documentaram que esses ataques envolveram pedidos de resgate que variaram de US$ 80 mil a US$ 15 milhões em criptomoedas.
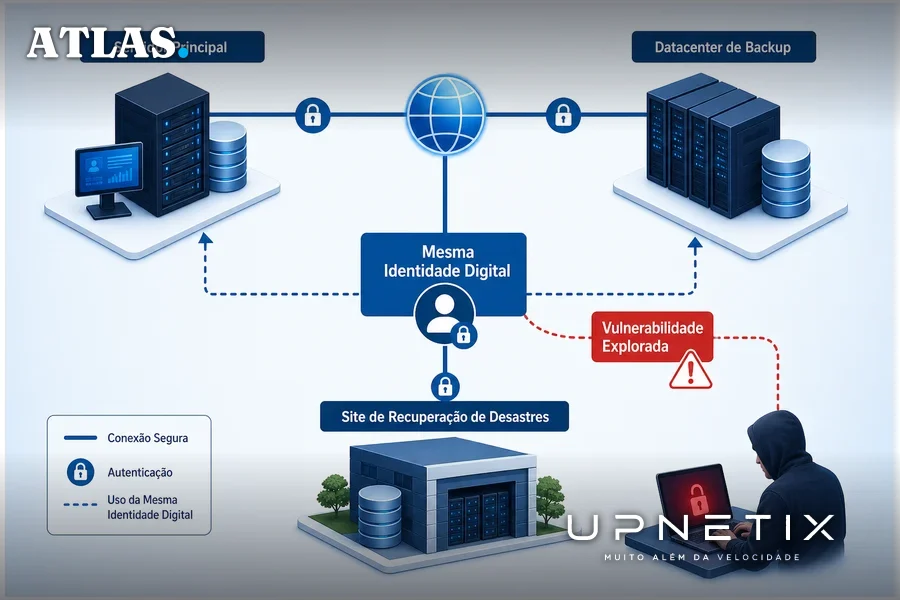
O padrão se repete com o Gunra ransomware, que, conforme relatório conjunto da CISA e do FBI em agosto de 2026, conseguiu apagar backups tanto no datacenter principal quanto no site de recuperação de desastres de uma organização, a partir de um único conjunto de credenciais roubadas. O fato de haver cópias em locais distintos não impediu o ataque, pois ambos os ambientes confiavam na mesma identidade digital.
Por que as estratégias de backup falham diante do ransomware
Os ataques recentes evidenciam um problema estrutural: a segurança dos ambientes de backup costuma ser inferior à dos sistemas de produção. O Bleeping Computer aponta que, em muitos casos, os backups compartilham a mesma rede e credenciais dos sistemas operacionais principais. Isso significa que, ao comprometer uma conta de administrador, o invasor pode acessar e destruir tanto os dados de produção quanto as cópias de segurança.
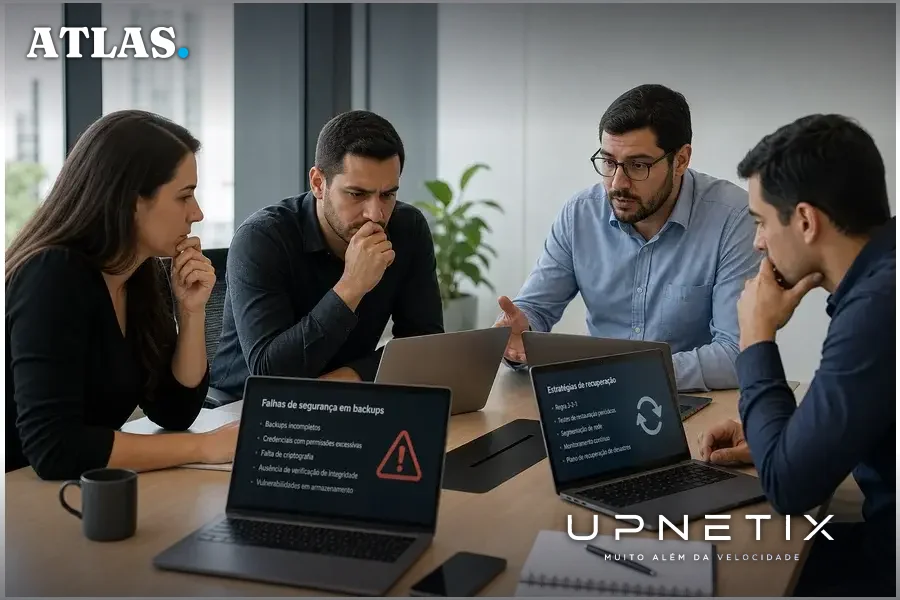
Outro fator crítico é a negligência no processo de atualização dos softwares de backup. O ataque à Akira Airlines, por exemplo, explorou uma vulnerabilidade que já tinha correção disponível há mais de um ano, mas que não havia sido aplicada. Além disso, a falta de monitoramento adequado dos servidores de backup, que frequentemente contam com registros mínimos e controles de acesso mais fracos, facilita a ação dos criminosos sem detecção imediata.
Essas fragilidades são agravadas por limitações de recursos. Segundo pesquisa citada pelo Bleeping Computer, 77% das organizações de TI reconhecem que seus investimentos em cibersegurança não acompanham o ritmo das ameaças. Entre provedores de serviços gerenciados (MSPs), 65% afirmam que seus clientes subinvestem em proteção digital. O resultado é uma lacuna entre o que se sabe ser necessário e o que efetivamente é implementado.
Custos e consequências de perder o backup
O impacto financeiro de um ataque de ransomware sem backups intactos é significativamente maior. De acordo com o relatório Cost of a Data Breach 2025 da IBM, citado pelo Bleeping Computer, o custo médio de um incidente desse tipo chega a US$ 5,08 milhões. Além do prejuízo direto, há danos indiretos relevantes: em 2026, a IBM identificou que 41% dos casos de ransomware envolveram ameaças à reputação das vítimas, ampliando o risco de perda de confiança por parte de clientes e parceiros.
Quando os criminosos conseguem eliminar as cópias de segurança, a capacidade de negociação das empresas é drasticamente reduzida. Sem um caminho seguro de recuperação, a pressão para o pagamento do resgate aumenta, e mesmo assim não há garantia de que os dados serão restaurados. O caso da Change Healthcare é emblemático: mesmo após pagar o valor exigido, a empresa não recuperou integralmente suas informações.
Recomendações para fortalecer a resiliência dos backups
Diante desse novo cenário, especialistas recomendam uma revisão profunda das estratégias de backup. O Bleeping Computer destaca algumas medidas consideradas essenciais:
- Isolamento físico e lógico dos backups: Manter as cópias de segurança em ambientes segregados, com redes e credenciais diferentes das usadas em produção, dificulta o acesso não autorizado.
- Armazenamento imutável: Utilizar soluções de armazenamento que permitam criar backups write-once, que não podem ser alterados ou apagados nem por administradores, reduz drasticamente o risco de destruição deliberada.
- Autenticação multifator e controles de acesso granulares: Restringir o número de pessoas e sistemas com permissão para gerenciar backups, aplicando autenticação forte e políticas de menor privilégio.
- Atualização rigorosa dos sistemas de backup: Incluir servidores e softwares de backup no ciclo prioritário de patches e correções, equiparando sua proteção à dos sistemas críticos de produção.
- Testes regulares de restauração: Realizar simulações periódicas de recuperação, inclusive em cenários de ataque, para garantir que os processos funcionam e identificar falhas antes que sejam exploradas.
Essas práticas, embora já conhecidas no setor de TI, ainda encontram barreiras para adoção plena, principalmente por restrições orçamentárias e falta de pessoal qualificado. O desafio, segundo o levantamento citado, é transformar o conhecimento técnico em ação efetiva dentro das limitações reais das equipes.
O que muda para empresas e gestores de TI
Para organizações que dependem de disponibilidade contínua de dados, como indústrias, operadoras logísticas, instituições de saúde e órgãos públicos, a nova onda de ataques a backups exige uma mudança de postura. Não basta mais contar com múltiplas cópias em locais diferentes: é preciso garantir que essas cópias estejam realmente fora do alcance de invasores, tanto em termos de rede quanto de permissões de acesso.
No contexto do Polo Industrial de Manaus e das empresas da região Norte, a necessidade de resiliência ganha contornos ainda mais críticos. A distância dos grandes centros, a dependência de conectividade estável e a crescente digitalização das operações tornam a proteção dos ambientes de backup um fator decisivo para continuidade dos negócios. Incidentes que paralisam sistemas por dias ou semanas podem comprometer contratos, cadeias de suprimentos e até mesmo a reputação internacional das empresas locais.
Além disso, a adoção de soluções de armazenamento em nuvem com recursos de imutabilidade, combinada a links de comunicação dedicados e monitoramento especializado, tende a ser um diferencial para organizações que não podem correr o risco de ficar reféns de ataques digitais. O investimento em infraestrutura de conectividade robusta e segregada para backup deixa de ser opcional e passa a integrar o núcleo da estratégia de segurança da informação.
Em síntese, a escalada dos ataques de ransomware contra sistemas de backup redefine as prioridades de TI e exige uma abordagem integrada entre segurança, infraestrutura e operações. Empresas que ainda tratam backup como tarefa secundária ou delegada à rotina de TI correm o risco de descobrir, tarde demais, que sua última linha de defesa já foi comprometida. O próximo passo é avaliar, com rigor, se os caminhos de recuperação estão realmente protegidos, e se a infraestrutura de conectividade suporta o nível de isolamento e resiliência que o novo cenário impõe.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Quando o ransomware apaga o backup, o prejuízo é real. Backup só protege se a rede não for o elo fraco. O IP Premium Dedicado oferece isolamento de tráfego e IP fixo para separar ambientes críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
