
Informativo · análise
Ransomware atinge novo pico em 2026: ataques divulgados sobem 20% e incidentes ocultos disparam
Relatório da BlackFog revela 353 ataques de ransomware divulgados publicamente no terceiro trimestre de 2026, com crescimento expressivo de incidentes não reportados. Setor de saúde e pequenas empresas estão entre os mais atingidos, ampliando desafios para gestores de TI.
O cenário global de ataques de ransomware atingiu um novo patamar de gravidade no terceiro trimestre de 2026, segundo relatório da BlackFog, empresa especializada em prevenção de ransomware e combate à exfiltração de dados. Foram 353 ataques divulgados publicamente entre julho e setembro, um aumento de 20% em relação ao mesmo período de 2025, quando foram contabilizados 293 casos. O crescimento em relação ao trimestre anterior também é expressivo, com alta de 15% sobre os 306 incidentes registrados no segundo trimestre deste ano.
Além do volume crescente de ataques tornados públicos, o relatório destaca uma realidade ainda mais preocupante: a escalada dos incidentes não divulgados, ou seja, aqueles que não chegam ao conhecimento do público ou das autoridades, mas são reivindicados por grupos de ransomware em sites de vazamento na dark web. Foram 2.668 alegações desse tipo apenas no terceiro trimestre de 2026, um salto de 77% em relação ao ano anterior. Isso equivale a mais de sete alegações não divulgadas para cada ataque reportado publicamente, ampliando o abismo entre a percepção do problema e sua real dimensão.
Setores mais visados e perfis de vítimas
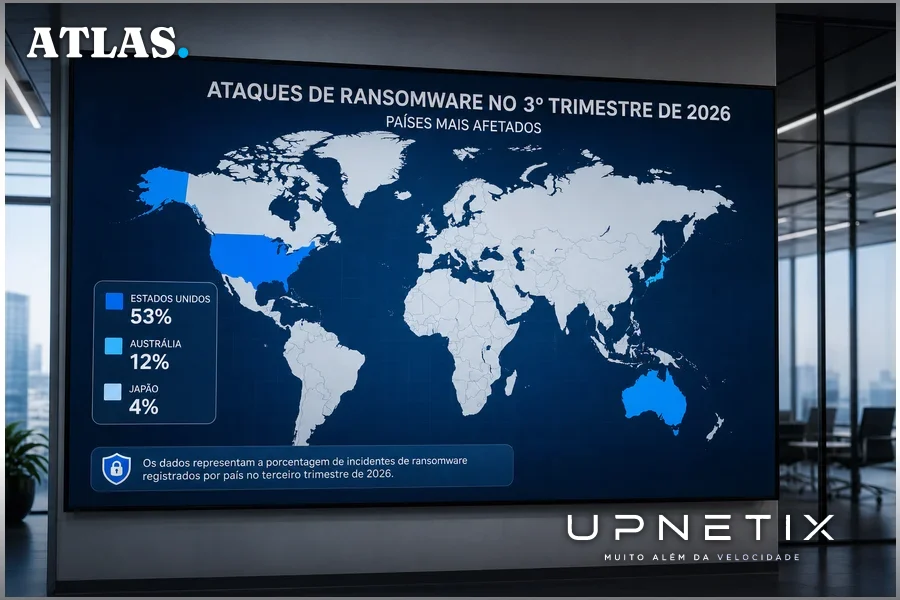
De acordo com a BlackFog, o setor de saúde permanece como o principal alvo entre os ataques divulgados, respondendo por 100 incidentes (28%), seu maior total trimestral já registrado. O setor governamental aparece em segundo lugar, com 41 ataques (12%), sendo mais da metade deles direcionados a órgãos públicos dos Estados Unidos. O país, aliás, lidera o ranking de vítimas, concentrando 53% dos casos divulgados (187 ataques), seguido pela Austrália (12%) e, pela primeira vez, o Japão (4%).
Nos ataques não divulgados, o perfil das vítimas muda: o setor de serviços lidera, com 575 casos (22%), seguido de perto pela manufatura, com 548 (21%). A maioria das organizações atingidas nesse universo é de pequeno porte. Segundo a BlackFog, mais de 70% das vítimas em sites de vazamento com número de funcionários conhecido empregavam menos de 500 pessoas, e a vítima mediana tinha apenas 150 funcionários. Esse dado revela que pequenas e médias empresas estão cada vez mais expostas, muitas vezes sem a estrutura adequada para responder a incidentes sofisticados.
Grupos de ransomware e evolução das táticas
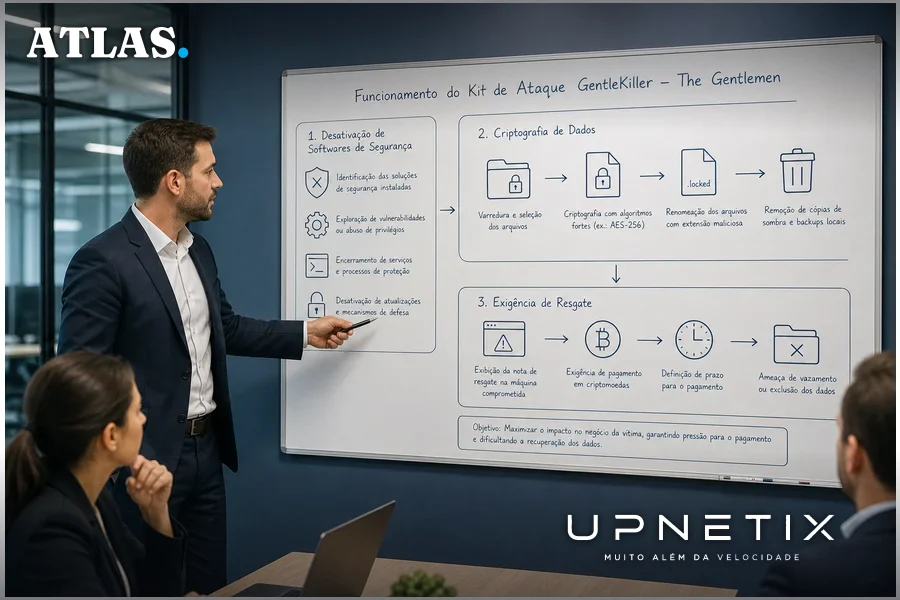
O relatório identificou 116 grupos distintos de ransomware atuando no período, com destaque para o crescimento das operações Qilin e The Gentlemen. Cada uma delas reivindicou 347 ataques em sites de vazamento, representando juntas mais de um quarto das vítimas não divulgadas. O The Gentlemen, em particular, foi apontado como uma das tendências marcantes do trimestre, com 28 ataques divulgados publicamente e crescimento de 58% em relação ao trimestre anterior. O grupo se diferencia por oferecer condições generosas a afiliados (90% dos pagamentos de resgate, acima da média do mercado) e por disponibilizar um kit de ataque próprio, incluindo a ferramenta GentleKiller, capaz de desativar softwares de segurança antes da criptografia dos dados.
Outro dado relevante é o aumento da fragmentação do ecossistema criminoso: 21 novos grupos de ransomware surgiram apenas no terceiro trimestre de 2026. Além disso, 33% dos ataques divulgados (116 incidentes) não puderam ser vinculados a nenhum grupo conhecido, um percentual superior aos 30% do trimestre anterior. Isso sugere uma diversificação das ameaças, dificultando a identificação e o bloqueio dos agentes.
Exfiltração de dados e valores de resgate
A exfiltração de dados, ou seja, o roubo de informações antes da criptografia, foi confirmada em 98% dos ataques divulgados (345 de 353 casos), evidenciando a consolidação dessa tática como padrão no modus operandi dos criminosos. O maior valor de resgate exigido no trimestre foi de US$ 13 milhões, no ataque à CyrusOne pelo grupo Shiny Hunters. Já nos ataques não divulgados, a exigência média de resgate subiu 54% em relação ao trimestre anterior, chegando a US$ 763.253.
Esse aumento nos valores e na frequência dos incidentes traz impactos diretos para as organizações, que enfrentam não apenas o risco de paralisação das operações, mas também a exposição de dados sensíveis, prejuízos financeiros e danos reputacionais. Como destacou Darren Williams, fundador e executivo-chefe da BlackFog, “os ataques divulgados publicamente nos dão apenas uma fração do quadro, e é por isso que esses relatórios são tão reveladores sobre a verdadeira escala e o impacto do ransomware”.
O abismo entre ataques conhecidos e a maioria invisível
Um dos pontos centrais do relatório é a diferença entre os ataques que chegam ao conhecimento do público e a vasta quantidade de incidentes que permanecem ocultos. Segundo a BlackFog, a maioria das organizações afetadas por ransomware não faz anúncio ou notificação formal de violação; seus dados simplesmente aparecem em sites de vazamento, deixando as vítimas para lidar sozinhas com as consequências. Essa “maioria invisível” representa um desafio adicional para gestores de TI, que muitas vezes subestimam o risco real e não investem em medidas preventivas proporcionais à ameaça.
A metodologia da BlackFog considera ataques divulgados aqueles reportados publicamente por veículos de imprensa ou outras fontes, independentemente da confirmação oficial pela vítima. Já os ataques não divulgados são incidentes reivindicados por grupos em sites de vazamento que não foram reportados publicamente nem verificados de forma independente. Esse recorte amplia o entendimento sobre o subdimensionamento do problema e reforça a necessidade de vigilância constante.
Implicações para empresas e gestores de TI
Os dados apresentados pela BlackFog, ainda que sejam de uma única fonte, apontam tendências relevantes para o ambiente corporativo e para gestores públicos. O crescimento dos ataques, tanto divulgados quanto ocultos, indica que nenhuma organização está imune, independentemente do porte, setor ou localização. Pequenas e médias empresas, muitas vezes vistas como alvos secundários, hoje figuram entre as principais vítimas, sobretudo nos incidentes não reportados.
Para empresas do Polo Industrial de Manaus e organizações públicas da região, o contexto é especialmente sensível: a dependência crescente de sistemas digitais, a circulação de dados estratégicos e a necessidade de continuidade operacional tornam a infraestrutura de conectividade um ponto crítico. A diversificação dos grupos de ransomware e a sofisticação das táticas empregadas, como exfiltração de dados e desativação de defesas, exigem não apenas soluções de segurança, mas também uma rede robusta, com monitoramento constante, redundância e resposta rápida a incidentes.
Além disso, a escalada dos valores de resgate e a exposição de dados sensíveis impõem custos crescentes para as organizações, seja em pagamentos diretos, seja em perdas decorrentes de paralisações e danos à reputação. A lacuna entre o que é divulgado e o que realmente ocorre reforça a importância de políticas de transparência, treinamento de equipes e investimentos em infraestrutura resiliente, capazes de mitigar riscos e garantir a continuidade dos negócios.
O relatório da BlackFog evidencia que, diante de um cenário em que a maioria dos incidentes sequer chega ao conhecimento público, a preparação deve ir além do básico. Para empresas que operam em ambientes críticos, como Manaus, a escolha de parceiros de conectividade com engenharia local, SLA garantido e suporte humano 24/7 pode ser o diferencial entre a rápida recuperação e a exposição prolongada a prejuízos. O desafio não é apenas evitar o ataque, mas garantir que, quando ele ocorrer, a infraestrutura permita resposta e recuperação no menor tempo possível.
Com o avanço dos ataques de ransomware e a multiplicação de grupos atuantes, a visibilidade sobre incidentes reais se torna cada vez mais limitada. Para empresas que dependem da continuidade digital, a decisão sobre infraestrutura de conectividade e suporte técnico local pode ser o fator determinante para enfrentar não apenas o risco visível, mas também a ameaça silenciosa dos incidentes que nunca chegam ao noticiário.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
A maioria dos ataques nunca vira notícia. Ransomware atinge empresas de todos os portes e setores, e a maior parte dos incidentes permanece invisível ao público. O IP Premium Dedicado da Upnetix oferece link empresarial de fibra dedicada, SLA em contrato, redundância e suporte humano 24/7. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
