
Informativo · análise
Palo Alto corrige falha zero-day em firewalls PAN-OS já explorada em ataques
Falha crítica no PAN-OS permite execução remota de código por invasores autenticados. Exploração já foi confirmada e exige atualização imediata em firewalls empresariais.
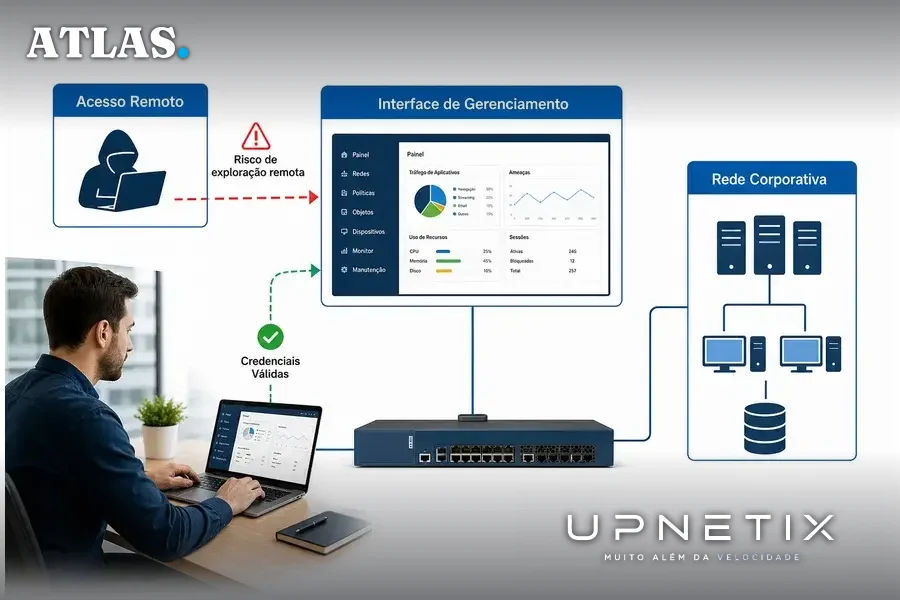
Empresas que ainda acreditam que firewalls de última geração são barreira suficiente contra ataques sofisticados enfrentam um novo alerta. A Palo Alto Networks confirmou, segundo CISO Advisor e Bleeping Computer, a exploração ativa de uma vulnerabilidade zero-day (CVE-2026-0322) no PAN-OS, sistema operacional de seus firewalls, capaz de permitir execução remota de código com privilégios de root. O incidente desafia a crença de que apenas falhas expostas à internet representam risco imediato e revela como a superfície de ataque pode incluir interfaces internas, especialmente quando combinadas a credenciais comprometidas.
O que está em jogo: vulnerabilidade e escopo dos ataques
De acordo com ambas as fontes, a falha afeta diretamente a interface de gerenciamento do PAN-OS, presente nos equipamentos PA-Series, VM-Series, Panorama virtual e M-Series. O risco não atinge os produtos Cloud NGFW e Prisma Access, segundo comunicado da Palo Alto Networks citado pelo CISO Advisor e pelo Bleeping Computer. O cenário é agravado pelo fato de que, para explorar a brecha, o invasor precisa apenas de credenciais válidas e acesso à rede, condição comum em ambientes corporativos onde o acesso remoto de administradores é frequente.
O CVE-2026-0322 recebeu pontuação de 8.6 no sistema CVSS, indicando severidade alta. A Palo Alto confirmou ter observado exploração “muito limitada” até o momento, mas não detalhou o volume de incidentes nem o perfil dos atacantes. O Bleeping Computer acrescenta que a vulnerabilidade foi descoberta internamente por Suraj Siddharudh, pesquisador sênior de segurança da própria Palo Alto, e que três endereços IP foram identificados como origem de tentativas de exploração.
Resposta oficial e medidas de mitigação
Ambas as publicações relatam que a Palo Alto lançou correções para as versões 10.2, 11.1, 11.2, 12.1 e 12.2 do PAN-OS, com atualização para a 11.2.16 prevista para 15 de outubro. Clientes que utilizam versões antigas, sem suporte, devem migrar imediatamente para releases atuais. Não há solução de contorno conhecida: a única recomendação é restringir o acesso à interface de gerenciamento a endereços IP internos confiáveis, reduzindo a exposição a agentes maliciosos que já tenham acesso à rede corporativa.
Assinantes do serviço Threat Prevention podem ativar assinaturas que oferecem proteção limitada contra padrões de ataque conhecidos. No entanto, a Palo Alto alerta que variações dos ataques podem escapar dessa detecção, tornando a atualização do sistema a única defesa confiável. A ausência de workaround eleva o risco para organizações que, por restrições operacionais, adiam atualizações críticas.
Pressão regulatória e impacto para o setor público
O caso ganhou contornos de urgência após a Agência de Cibersegurança e Segurança de Infraestrutura dos EUA (CISA) incluir a falha em seu catálogo de vulnerabilidades exploradas. Como destacam CISO Advisor e Bleeping Computer, órgãos civis federais americanos foram obrigados a aplicar as correções até 17 de outubro. Essa pressão regulatória tende a se refletir em outros setores críticos e pode servir de referência para empresas brasileiras que fornecem ou prestam serviços a entes públicos, especialmente diante de exigências contratuais de conformidade e continuidade operacional.
O histórico recente mostra que vulnerabilidades em firewalls de grandes fabricantes costumam ser rapidamente incorporadas a campanhas de ataque, inclusive por grupos que visam infraestruturas estratégicas. A experiência internacional sugere que a janela entre a divulgação da falha e a exploração em larga escala é cada vez menor, o que reforça a necessidade de resposta ágil.
O contra-argumento: risco real ou exagero?
Parte do mercado pode minimizar o incidente, argumentando que a exploração exige credenciais válidas e acesso à rede, o que limitaria o risco a ambientes já parcialmente comprometidos. No entanto, essa visão ignora o contexto atual de proliferação de ataques baseados em phishing, engenharia social e vazamento de credenciais. O próprio alerta da Palo Alto, citado pelo Bleeping Computer, ressalta que a cobertura do Threat Prevention é limitada e que variações do ataque podem passar despercebidas. Além disso, a ausência de workaround obriga as organizações a escolher entre atualizar imediatamente ou operar sob risco conhecido, uma decisão que impacta diretamente a governança de TI.
Outro ponto de debate é a abrangência da exploração. Embora ambas as fontes concordem que o número de ataques observados foi “muito limitado”, não há dados públicos sobre o início da exploração nem sobre eventuais comprometimentos de redes internas a partir dos firewalls afetados. O Bleeping Computer relata ter questionado a Palo Alto sobre esses pontos, sem resposta até o fechamento da apuração. Essa lacuna de informações é relevante: a subnotificação de incidentes pode mascarar o real impacto da vulnerabilidade.
O que ainda não se sabe e os riscos para empresas brasileiras
Apesar do consenso sobre a gravidade técnica da falha, há incertezas importantes. Não está claro se os ataques observados resultaram apenas no comprometimento dos firewalls ou se permitiram movimentação lateral para dentro das redes corporativas. Também não há informações sobre incidentes fora dos EUA, nem sobre a velocidade com que a vulnerabilidade pode ser explorada em ambientes com múltiplos administradores e acessos remotos.
No contexto brasileiro, especialmente em polos industriais como Manaus, a dependência de firewalls para segmentação e proteção de ambientes críticos torna a atualização uma prioridade. Empresas que operam com múltiplas filiais, acesso remoto de equipes técnicas ou integrações com parceiros externos estão particularmente expostas. A ausência de workaround e a necessidade de atualização imediata podem gerar indisponibilidade temporária, exigindo planejamento para evitar impactos operacionais.
Implicações para a gestão de infraestrutura e continuidade dos negócios
O episódio evidencia que a segurança de perímetro, mesmo em equipamentos de referência, não é estática. O risco de execução remota de código por invasores autenticados desafia modelos tradicionais de confiança interna e reforça a necessidade de segmentação de redes, controle rigoroso de credenciais e atualização contínua de sistemas críticos. Para empresas de Manaus e região Norte, onde a conectividade pode ser mais sensível a interrupções, o planejamento de janelas de atualização e a redundância de acesso à internet tornam-se diferenciais para manter a operação segura e disponível.
Em última análise, a decisão de atualizar firewalls diante de uma vulnerabilidade zero-day não é apenas técnica, mas estratégica: envolve avaliar o custo da indisponibilidade planejada frente ao risco de invasão silenciosa, que pode comprometer dados, processos e reputação. O caso da Palo Alto mostra que confiar apenas em mecanismos de detecção ou em políticas de acesso restrito não elimina o risco, e que a capacidade de resposta rápida é o verdadeiro diferencial em ambientes corporativos conectados.
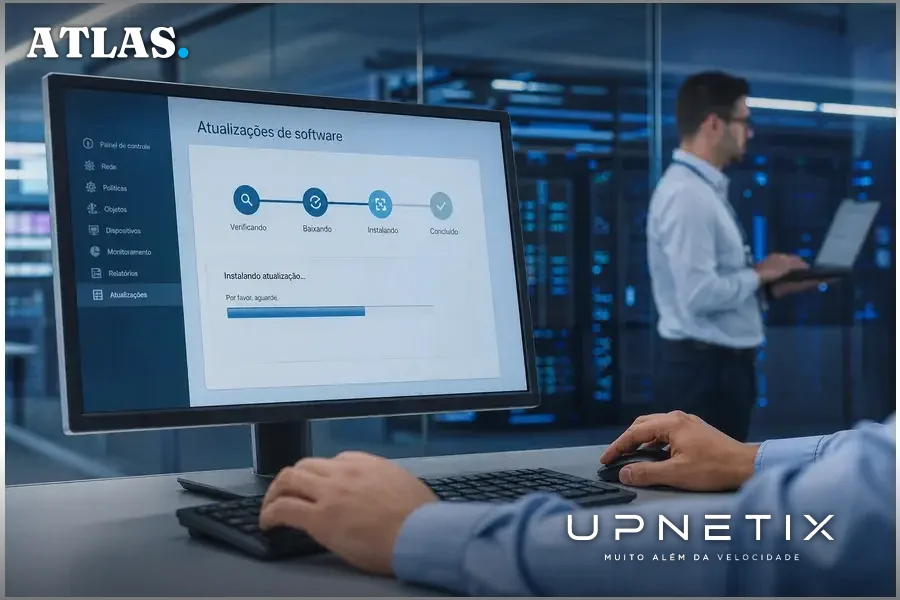
O alerta sobre a falha CVE-2026-0322 deixa claro que, em segurança corporativa, o tempo de reação é tão crítico quanto a robustez da infraestrutura. Organizações que dependem de firewalls para proteger operações industriais, dados sensíveis ou serviços públicos precisam garantir não só a atualização dos equipamentos, mas também a capacidade de isolar e monitorar acessos privilegiados. Em ambientes como o Polo Industrial de Manaus, onde a conectividade é vital para a produção e a logística, a escolha por soluções com suporte local e redundância pode ser o fator decisivo para atravessar crises sem prejuízos irreversíveis.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Zero-day não espera atualização agendada. Falhas críticas em firewalls exigem reação imediata e conexão estável para atualização sem risco de interrupção. O IP Premium Dedicado oferece link empresarial de fibra dedicada e suporte humano 24/7. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
