

IA · análise
Operador de ransomware Nefilim e Hive é condenado a 70 meses de prisão após ataques a hospitais e empresas globais
Artem Stryzhak, ucraniano extraditado da Espanha, foi sentenciado nos EUA por ataques de ransomware que impactaram hospitais, governos e grandes empresas, gerando perdas superiores a US$ 100 milhões. Caso expõe riscos e custos subestimados por organizações de todos os portes.
O recente caso envolvendo Artem Aleksandrovych Stryzhak, sentenciado a 70 meses de prisão nos Estados Unidos por sua participação em ataques de ransomware dos grupos Nefilim e Hive, desafia uma crença confortável predominante em muitas organizações: a ideia de que ataques cibernéticos de alto impacto são eventos distantes, restritos a grandes conglomerados globais ou setores estratégicos. O processo judicial e as investigações internacionais revelam que a sofisticação, o alcance e o impacto financeiro desses ataques são maiores do que muitos gestores e tomadores de decisão admitem em suas análises de risco.
O caso Stryzhak: uma operação global de ransomware
De acordo com informações do Bleeping Computer, CyberScoop e The Record, Artem Stryzhak, cidadão ucraniano de 35 ou 36 anos (as fontes divergem quanto à idade exata), foi extraditado da Espanha para os Estados Unidos em abril de 2025, após ser preso em Barcelona em junho de 2024. Ele admitiu, em dezembro de 2025, envolvimento em ataques de ransomware que atingiram hospitais, órgãos públicos e empresas de grande porte entre 2018 e 2021. A sentença, divulgada em outubro de 2026, encerra uma investigação que se estendeu por vários países e continentes.
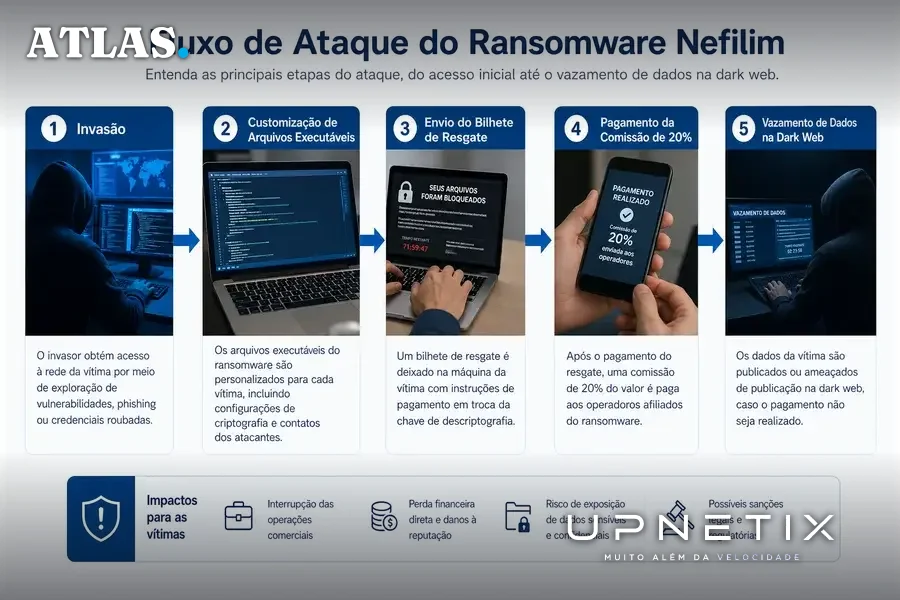
Segundo o Bleeping Computer, Stryzhak atuou como afiliado dos grupos Nefilim e Hive, pagando uma comissão de 20% sobre os resgates arrecadados aos administradores do Nefilim. O CyberScoop detalha que ele e seus cúmplices personalizavam arquivos executáveis de ransomware para cada vítima, criando chaves de descriptografia e bilhetes de resgate únicos. As vítimas eram majoritariamente empresas com receitas anuais superiores a US$ 100 milhões, localizadas nos Estados Unidos, Canadá e Austrália, mas também houve ataques a organizações na Alemanha, Noruega, França, Suíça e Holanda.
Impacto direto em hospitais, governos e empresas críticas
O consenso entre as três publicações é que os ataques coordenados por Stryzhak e seus parceiros tiveram consequências graves e imediatas. O Bleeping Computer destaca que hospitais chegaram a ter o atendimento a pacientes interrompido durante a pandemia de COVID-19, enquanto o CyberScoop e The Record reforçam que a atuação do grupo afetou não apenas o setor de saúde, mas também empresas de engenharia, aviação, química, seguros, construção civil, advocacia e até clínicas odontológicas.
O prejuízo financeiro é estimado em mais de US$ 100 milhões em perdas, segundo o FBI, citado pelo Bleeping Computer. Joseph Nocella Jr., procurador dos EUA, afirmou que “ransomware attacks like those committed by the defendant wreak enormous havoc, harming victim companies that pay millions in remediation and ransoms, preventing hospitals and other critical facilities from accessing data, and putting sensitive information in the hands of bad actors”. A afirmação é corroborada pelas três fontes, que apontam a amplitude e a gravidade dos danos causados, especialmente durante o período pandêmico.
Estratégias de extorsão e seleção de alvos
Segundo o Bleeping Computer, a escolha das vítimas era estratégica: os operadores do Nefilim incentivavam Stryzhak a priorizar empresas com faturamento acima de US$ 200 milhões anuais. O CyberScoop acrescenta que, após invadir as redes, o grupo pesquisava o valor de mercado, porte e contatos das empresas antes de decidir o valor do resgate. Para pressionar o pagamento, ameaçavam publicar dados sensíveis em sites de vazamento na dark web, prática detalhada também pelo Bleeping Computer.
O The Record destaca que a atuação de Stryzhak não se limitou ao Nefilim: ele foi um dos primeiros afiliados do Hive, grupo que, segundo a publicação, criptografou milhares de vítimas em 80 países e arrecadou milhões em pagamentos de resgate. A atuação durante a pandemia, atingindo hospitais e entidades governamentais, foi considerada especialmente grave por autoridades americanas.
O contra-argumento: alcance, prevenção e o que ainda não se sabe
Apesar da contundência das sentenças e dos números apresentados, há nuances importantes sobre o alcance real dessas operações e a eficácia das defesas corporativas. O Bleeping Computer cita que, após obter credenciais válidas, apenas 37% das ações dos atacantes são bloqueadas por defesas tradicionais, segundo o relatório Blue Report 2026. Isso sugere que, mesmo com investimentos em prevenção, o risco residual permanece elevado, especialmente em ambientes onde a autenticação e o controle de acesso não são rigorosos.
Outro ponto de incerteza é a extensão dos danos indiretos, como interrupção de serviços críticos, perda de confiança de clientes e impactos reputacionais. As fontes não detalham, por exemplo, o tempo médio de recuperação das operações das empresas atacadas, nem o percentual de vítimas que optaram por pagar o resgate. Além disso, permanece em aberto o destino de Volodymyr Tymoshchuk, apontado como co-conspirador e administrador de múltiplos grupos de ransomware, cuja captura é considerada prioritária pelas autoridades americanas e europeias, há uma recompensa de US$ 11 milhões por informações que levem à sua prisão, segundo todas as fontes consultadas.
Implicações para empresas: custos, riscos e decisões de infraestrutura
O caso Stryzhak escancara uma realidade incômoda para gestores de TI, compliance e segurança: ataques de ransomware não são exceção, mas parte do cotidiano corporativo global, com impacto direto sobre a continuidade dos negócios e a integridade de dados sensíveis. O fato de hospitais terem ficado sem acesso a sistemas críticos durante a pandemia, como relatado pelo The Record, evidencia que não apenas grandes conglomerados, mas também organizações de saúde, escritórios de advocacia e pequenas empresas estão na mira desses grupos.
Para empresas do Polo Industrial de Manaus e demais organizações brasileiras, o alerta é claro: a seleção de alvos por faturamento e a personalização dos ataques mostram que o critério não é apenas o porte, mas a capacidade de pagamento e o potencial de dano reputacional. A dependência de sistemas conectados, a exposição a fornecedores internacionais e a adoção acelerada de soluções digitais ampliam a superfície de ataque e exigem uma revisão crítica das estratégias de prevenção, resposta e continuidade operacional.
Além disso, a análise das fontes sugere que a simples adoção de ferramentas de segurança tradicionais não garante proteção efetiva após a obtenção de credenciais válidas pelos atacantes. O desafio passa a ser a detecção rápida de movimentos laterais, a segmentação de redes e a manutenção de backups isolados e testados regularmente.
O que o caso revela sobre a próxima fronteira da resiliência digital
O desfecho do caso Stryzhak demonstra que a resposta judicial internacional é possível, mas lenta e, muitas vezes, incapaz de reparar os danos imediatos sofridos por vítimas corporativas e de infraestrutura crítica. Para quem decide em empresas ou órgãos públicos, o episódio reforça que o verdadeiro diferencial competitivo está na capacidade de antecipar e mitigar riscos antes que eles se materializem, seja por meio de políticas rígidas de acesso, seja pela escolha de parceiros de infraestrutura com SLA, redundância e suporte local, especialmente em regiões estratégicas como Manaus.
Em última análise, a lição incômoda deixada pelo caso é que subestimar o alcance e a sofisticação do cibercrime organizado tem um custo alto e crescente. A cada ataque, o tempo de resposta, a qualidade da conectividade e a robustez da infraestrutura de rede fazem a diferença entre a continuidade dos negócios e a paralisação total de operações críticas.
O caso Stryzhak não é apenas mais uma condenação: é um alerta para o fato de que, enquanto criminosos digitais operam em escala global, a resiliência das empresas depende de decisões locais e estratégicas sobre quem garante a disponibilidade e a segurança dos dados, antes que a próxima ameaça se materialize.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ransomware não espera a rede voltar. Ataques como os do Nefilim e Hive mostram que indisponibilidade custa caro e paralisa até hospitais. O IP Premium Dedicado da Upnetix oferece link de fibra dedicado, SLA em contrato, latência estável e IP fixo para operações que não podem parar. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
