
IA · análise
Novo malware Warden Stealer mira credenciais de IA e criptomoedas em ambientes corporativos
Warden Stealer, malware avançado, utiliza técnicas inéditas para driblar detecção e foca na extração de chaves de agentes de IA e carteiras digitais. Empresas com ambientes de desenvolvimento e ativos digitais tornam-se alvos prioritários.
O surgimento do Warden Stealer desafia uma crença confortável do setor corporativo: a de que soluções tradicionais de segurança, como antivírus e firewalls, bastam para proteger ativos digitais críticos, inclusive aqueles ligados a inteligência artificial (IA) e criptomoedas. Segundo reportagem do CISO Advisor, esse novo malware já circula ativamente em fóruns da dark web e foi projetado para escapar dos mecanismos de detecção mais comuns, mirando diretamente ambientes de desenvolvimento e carteiras digitais. A sofisticação técnica e o foco em credenciais de IA expõem empresas a riscos antes considerados secundários, especialmente aquelas que apostam em automação e ativos digitais como diferencial competitivo.
Como o Warden Stealer opera e por que é diferente
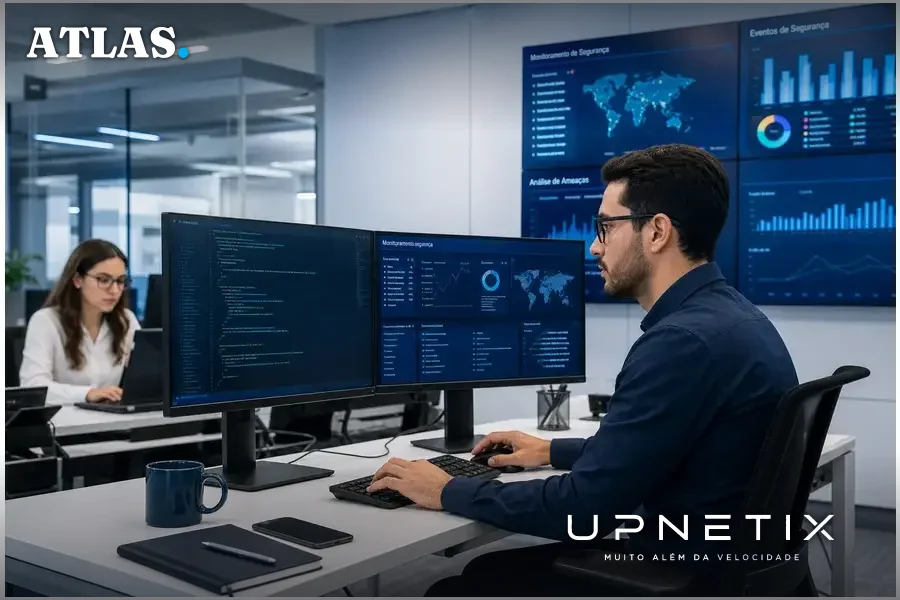
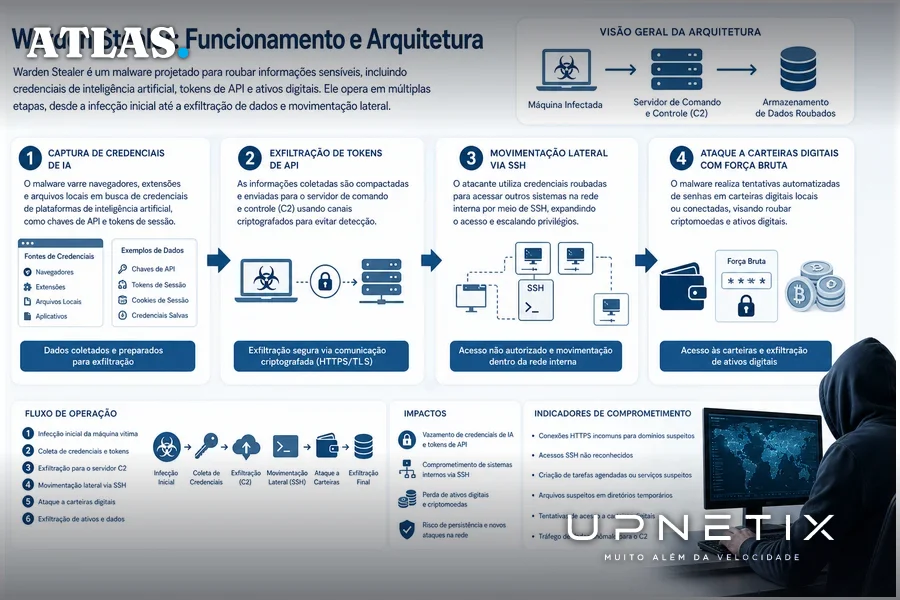
De acordo com o CISO Advisor, o Warden Stealer foi lançado publicamente em julho de 2026, após meses de desenvolvimento, e se destaca por combinar funcionalidades de stealer (roubo de dados), clipper (substituição de endereços de carteira) e loader (carregamento de outros malwares). O diferencial, segundo análise da Infostealers.com citada pela publicação, está nas técnicas de evasão: o malware utiliza um protocolo binário proprietário, fortemente criptografado, que impede a leitura do tráfego por sensores de rede tradicionais. Isso dificulta a interceptação e análise do tráfego, tornando inúteis abordagens baseadas em inspeção de pacotes, como proxies e firewalls de aplicação.
Além disso, o Warden mantém seu binário pequeno (cerca de 350 KB) ao transferir a lógica de descriptografia para servidores controlados pelos atacantes, reduzindo a exposição de código malicioso na máquina da vítima. O mecanismo de “morpher” do malware, descrito pelos próprios desenvolvedores como único no mercado, atua em múltiplos níveis de transformação do código, dificultando a detecção por antivírus baseados em assinatura, como Windows Defender e Avast.
Alvos corporativos: IA, ambientes de desenvolvimento e carteiras digitais
A atualização v1.9 do Warden Stealer, conforme detalhado pelo CISO Advisor, passou a focar explicitamente agentes de codificação de IA e ambientes de desenvolvimento. O malware coleta diretórios de ferramentas como Claude Code, Codex CLI, Discord, GitHub e chaves SSH, além de arquivos de configuração críticos para acesso a sistemas corporativos. Logs vazados mostram que o Warden é capaz de extrair tokens de linha de comando, como primaryApiKey e dados OAuth vinculados a plataformas como Anthropic/Claude, permitindo acesso programático a modelos premium de IA e, potencialmente, a código-fonte sensível.
Essa abordagem representa um salto qualitativo nos ataques a empresas, pois ao capturar credenciais de linha de comando, o malware contorna processos de autenticação web tradicionais e pode acessar diretamente recursos restritos, inclusive espaços de trabalho organizacionais. A exfiltração de arquivos SSH e known_hosts também abre caminho para movimentação lateral dentro de redes corporativas, facilitando ataques em cadeia.
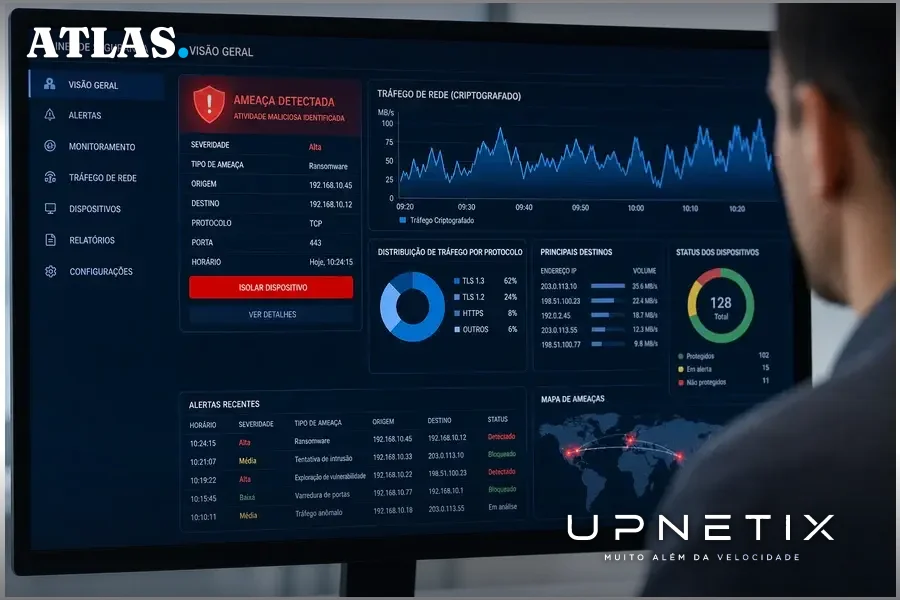
No segmento de criptomoedas, o Warden Stealer suporta mais de 200 extensões e aplicativos de carteira, abrangendo 96 redes diferentes. Seu motor de força bruta utiliza dados roubados da própria vítima para gerar até 20 milhões de candidatos a senha por carteira, aplicando 490 regras de mutação. Segundo os desenvolvedores do malware, em poucos dias, o sistema escaneou mais de 61.700 endereços e conseguiu quebrar 66% das carteiras com saldo, resultando em um volume superior a US$ 485 mil.
O que está sendo subestimado pelas empresas
O avanço do Warden Stealer expõe uma fragilidade crescente em ambientes onde IA e ativos digitais estão no centro da estratégia de negócio. Empresas que adotam agentes de IA para automação de processos, desenvolvimento de software ou análise de dados, muitas vezes subestimam o risco de exposição de credenciais de API e tokens de acesso, confiando excessivamente em controles de perímetro ou em autenticação baseada em navegador. O mesmo vale para organizações que mantêm reservas em criptomoedas ou utilizam carteiras digitais para pagamentos e recebimentos: a sofisticação do motor de força bruta do Warden mostra que senhas reutilizadas ou padrões previsíveis são rapidamente comprometidos.
Outro ponto crítico é a amplitude da coleta de dados: o malware captura informações de mais de 360 aplicações, incluindo gerenciadores de senha, VPNs, clientes FTP e perfis completos de navegadores, o que pode permitir ataques subsequentes, como sequestro de sessão e escalonamento de privilégios. O risco não se limita à perda financeira imediata, mas inclui também o comprometimento de propriedade intelectual, vazamento de dados sensíveis e interrupção de operações críticas.
O contra-argumento: limites do alcance e resposta do mercado
Apesar do alarde em torno do Warden Stealer, é importante ponderar o alcance real da ameaça. Segundo o CISO Advisor, cerca de 110 pessoas utilizam ativamente o malware, com planos de assinatura que chegam a US$ 1.500 mensais para o segmento “Enterprise”. Embora o número seja significativo para operações direcionadas, ele ainda está distante de campanhas de larga escala vistas em outros tipos de malware. Além disso, a dependência de técnicas avançadas de evasão pode limitar a disseminação do Warden a grupos com conhecimento técnico elevado, reduzindo o risco para empresas que mantêm políticas rígidas de atualização, segmentação de rede e monitoramento de endpoints.
Por outro lado, a rápida evolução do malware e sua comercialização em fóruns da dark web indicam que barreiras técnicas podem ser rapidamente superadas. O histórico recente mostra que funcionalidades inicialmente restritas a grupos sofisticados tendem a se popularizar, ampliando o alcance da ameaça. A ausência de relatos consolidados em outras publicações além do CISO Advisor reforça a necessidade de cautela na avaliação do risco, mas não justifica complacência, especialmente em setores que lidam com ativos digitais de alto valor.
O que ainda não se sabe e o que muda na prática para empresas
Até o momento, não há informações públicas sobre vítimas corporativas específicas ou sobre incidentes em larga escala envolvendo o Warden Stealer. Também não se sabe se ferramentas de detecção comportamental ou soluções baseadas em inteligência artificial conseguem identificar o protocolo binário proprietário utilizado pelo malware. A reportagem do CISO Advisor não detalha se empresas brasileiras, em particular, já foram alvo do Warden, nem quais setores seriam mais vulneráveis.
Para organizações com operações em Manaus e no Polo Industrial, onde a adoção de IA e ativos digitais cresce rapidamente, o surgimento do Warden Stealer impõe uma revisão urgente das práticas de segurança. Isso inclui desde a proteção de credenciais de API e tokens de acesso até a segmentação de ambientes de desenvolvimento e a adoção de monitoramento avançado de tráfego. A dependência de infraestrutura de rede robusta, capaz de isolar e inspecionar comunicações suspeitas, torna-se ainda mais relevante diante de ameaças que exploram protocolos proprietários e criptografia forte.
Em última análise, o Warden Stealer evidencia que a segurança de ambientes digitais não pode mais ser tratada como um problema apenas de software ou de perímetro. A integração entre infraestrutura de rede, políticas de acesso e monitoramento contínuo é o único caminho para mitigar riscos que evoluem na mesma velocidade da inovação digital.
O caso do Warden Stealer deixa claro que confiar apenas em soluções tradicionais de segurança expõe empresas a ataques cada vez mais sofisticados, especialmente quando ativos de IA e criptomoedas estão em jogo. Para organizações que operam em ambientes de alta disponibilidade e lidam com dados sensíveis, a capacidade de isolar tráfego suspeito e proteger credenciais críticas depende diretamente de uma infraestrutura de rede preparada para ameaças que não seguem os padrões conhecidos.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
O malware não pede licença para atravessar seu perímetro. O IP Premium Dedicado oferece link de fibra dedicado, SLA em contrato, IP fixo e suporte local em Manaus, essenciais para isolar ambientes críticos e proteger credenciais de IA e ativos digitais. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
