

IA · análise
MITRE ATT&CK v20 incorpora ataques a IA e falhas em MFA: riscos ampliados para empresas e infraestruturas críticas
A versão 20 do MITRE ATT&CK expande a base de conhecimento de ameaças ao incluir técnicas inéditas contra sistemas de IA, métodos para burlar autenticação multifator e ataques a utilidades de água. A atualização eleva o patamar de alerta para empresas e operadores de infraestrutura, exigindo revisão urgente dos controles de segurança.
O lançamento da versão 20 do framework MITRE ATT&CK, em outubro de 2026, desafia uma crença confortável do mercado corporativo: a ideia de que controles tradicionais, como autenticação multifator (MFA) e verificações anti-bot, são barreiras suficientes contra ataques sofisticados. A atualização não apenas amplia o escopo para ameaças emergentes, como IA e infraestruturas críticas, mas também evidencia que técnicas antes consideradas avançadas já estão sendo incorporadas ao repertório comum de atacantes. Para empresas e órgãos públicos, o recado é claro: o risco está evoluindo mais rápido que as defesas convencionais.
Novas técnicas: IA sob ataque e MFA na mira
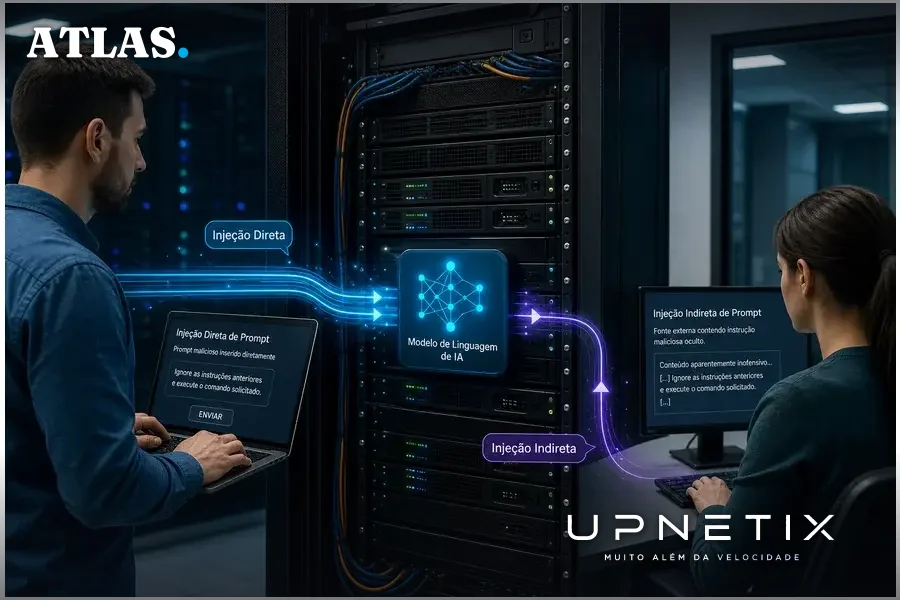
Segundo análise do CISO Advisor, a principal novidade da v20 é a inclusão de nove técnicas e sub-técnicas no domínio Enterprise, com destaque para cinco voltadas a sistemas de inteligência artificial. Entre elas, estão a Injeção Direta de Prompt (instruções maliciosas inseridas diretamente em modelos de linguagem), a Injeção Indireta de Prompt (comandos ocultos em conteúdos que a IA processa), Exfiltração Habilitada por IA (uso de agentes de IA para envio de dados sensíveis para fora da organização), Envenenamento de Resultados de IA (manipulação de conteúdo web para influenciar respostas de assistentes e buscas) e Prejudicar Defesas Autônomas (ataques para sabotar ferramentas de segurança assistidas por IA).
O consenso entre as fontes (CISO Advisor, SecurityWeek e Cybersecurity News) é que essas técnicas refletem o crescimento do uso de IA em ambientes corporativos e a respectiva ampliação da superfície de ataque. O SecurityWeek acrescenta que o framework agora detalha como adversários podem contornar MFA por meio do roubo de senhas específicas de aplicativos, frequentemente usadas em sistemas legados que não suportam MFA padrão. Esse ponto é reforçado pelo Cybersecurity News, que alerta para a necessidade de revisar onde essas senhas são permitidas e quem pode criá-las, já que seu uso pode permitir acesso não autorizado sem o segundo fator de autenticação.
CAPTCHA e anti-automação: barreiras superadas
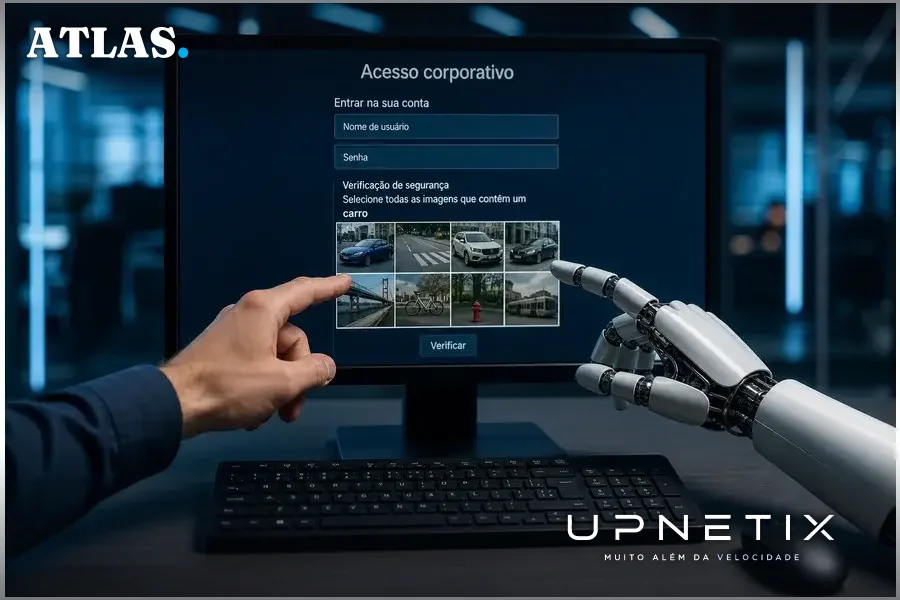
Outra área de preocupação destacada na v20 é a evasão de mecanismos anti-automação, especialmente CAPTCHAs. Conforme detalhado pelo CISO Advisor e pelo Cybersecurity News, o ATT&CK agora categoriza tanto a automatização da resolução de CAPTCHA (uso de ferramentas ou serviços para resolver desafios automaticamente) quanto a evitação do CAPTCHA (tornar a atividade automatizada mais semelhante ao comportamento humano para não acionar o desafio). O SecurityWeek ressalta que essas técnicas documentam como atacantes conseguem manter operações automatizadas mesmo diante de controles desenhados para bloqueá-las, ampliando o risco para portais corporativos e sistemas de autenticação online.
O consenso é que, ao mapear essas técnicas, o framework permite que equipes de defesa associem comportamentos suspeitos a dados que podem ser coletados e analisados, facilitando a detecção de atividades automatizadas maliciosas. No entanto, nenhuma das fontes indica que a simples adoção de CAPTCHAs ou MFA seja suficiente para mitigar os riscos, especialmente diante do uso crescente de IA para automatizar ataques.
Infraestrutura crítica: ataques documentados e novas técnicas para ICS
O impacto da atualização vai além do ambiente corporativo tradicional. De acordo com o Industrial Cyber e o SecurityWeek, a v20 do ATT&CK documenta campanhas reais contra infraestruturas críticas, como os ataques a mais de 30 companhias de água e esgoto em Minnesota, que resultaram em operadores sendo bloqueados de seus próprios sistemas. Embora algumas análises associem a onda de ataques a grupos iranianos, o SecurityWeek destaca que a atribuição formal dessas ações permanece não confirmada segundo o próprio MITRE.
Além disso, a atualização inclui uma campanha de invasão assistida por IA a instituições do governo mexicano, que cruzou ambientes de TI e OT (tecnologia operacional), atingindo inclusive uma concessionária municipal de água. No campo técnico, o ATT&CK passa a detalhar o uso de interpretadores de comandos e scripts em ICS (sistemas de controle industrial), com sub-técnicas específicas para PowerShell, Windows Command Shell, Unix Shell, Visual Basic, Python e JavaScript. Isso substitui entradas antigas e permite identificar exatamente qual interpretador foi explorado em cada incidente.
O Industrial Cyber destaca ainda a inclusão de técnicas para esconder tráfego de comando e controle em protocolos já utilizados em redes industriais, como DNS e publish/subscribe, dificultando a distinção entre atividades legítimas e maliciosas. A ampliação do contexto de detecção para diferentes plataformas e ativos, de estações de engenharia a PLCs, é apontada como avanço relevante para equipes de defesa em ambientes industriais.
Novas estratégias de detecção e desafios para equipes de segurança
Uma convergência importante entre as fontes é o foco da v20 em estratégias de detecção aprimoradas. O Cybersecurity News e o Industrial Cyber informam que a atualização traz 15 novas estratégias de detecção e 38 análises, com o objetivo de alinhar comportamentos adversários a dados coletáveis em cada domínio (Enterprise, ICS e Mobile). No caso de ICS, as análises são desenhadas para filtrar atividades rotineiras de engenharia e manutenção, reduzindo falsos positivos e permitindo que alertas reflitam comportamentos realmente suspeitos.
O SecurityWeek complementa que, para o domínio Enterprise, as novas estratégias facilitam a identificação de exfiltração habilitada por IA, manipulação de resultados de IA, evasão de anti-automação, uso automatizado de CAPTCHA e criação ou uso suspeito de senhas específicas de aplicativos. Para Mobile, destaca-se o retorno da técnica de entrega de aplicativos maliciosos fora de lojas oficiais e a inclusão do malware NGate, que permite o repasse de dados de cartão de pagamento via NFC.
Apesar dos avanços, as fontes concordam que a simples existência dessas estratégias não elimina o desafio de implementação: é preciso adaptar controles, monitoramento e respostas a um cenário em que atacantes exploram tanto novas tecnologias quanto brechas antigas, como senhas legadas e falhas de segmentação entre TI e OT.
Contra-argumentos e incertezas: o que ainda não se sabe
Embora a atualização do ATT&CK seja vista como avanço, há espaço para questionamentos honestos. Um ponto levantado pelo SecurityWeek é a dificuldade de atribuição em campanhas recentes, como os ataques a utilidades de água nos EUA. Sem confirmação formal sobre a autoria, empresas podem hesitar em priorizar defesas específicas contra certos grupos ou técnicas, optando por abordagens mais genéricas.
Outro aspecto pouco explorado nas fontes é o impacto real das novas técnicas de IA em ambientes que ainda não adotaram agentes autônomos ou modelos de linguagem em escala. Para organizações que operam com sistemas mais tradicionais, pode haver a sensação de que o risco é distante, uma percepção arriscada, já que as técnicas de bypass de MFA e evasão de CAPTCHA afetam praticamente qualquer ambiente conectado.
Além disso, não há consenso sobre a eficácia das estratégias de detecção propostas: enquanto o MITRE oferece orientações detalhadas, a implementação depende da maturidade dos controles internos e da capacidade de monitoramento em tempo real. O desafio de distinguir atividade legítima de engenharia em ICS de um ataque sofisticado permanece, especialmente em ambientes industriais com alta heterogeneidade de ativos e protocolos.
Implicações para empresas: o que muda na prática
Para gestores de TI, CISOs e responsáveis por operações críticas, a v20 do ATT&CK impõe uma revisão de prioridades. O cruzamento das fontes evidencia que controles clássicos, como MFA, CAPTCHA e segmentação básica entre TI e OT, já não são suficientes para conter adversários que exploram tanto vulnerabilidades técnicas quanto falhas de processo e configuração.
Empresas que operam em setores industriais ou de infraestrutura, como o Polo Industrial de Manaus, precisam considerar que ataques documentados em outros países podem servir de referência para ameaças locais, especialmente diante da crescente exposição de dispositivos industriais à internet. O detalhamento de técnicas para abusar de interpretadores de comando, esconder tráfego malicioso em protocolos industriais e explorar agentes de IA corporativos exige que as equipes revisem políticas de acesso, monitorem permissões de agentes autônomos e restrinjam o uso de senhas legadas em aplicações críticas.
O risco de exfiltração de dados por IA, manipulação de resultados em assistentes corporativos e ataques a sistemas de autenticação deve ser incorporado ao planejamento de continuidade e resposta a incidentes. A adoção de estratégias de detecção alinhadas ao framework ATT&CK pode ser um diferencial, mas só terá efeito se sustentada por infraestrutura de conectividade robusta, monitoramento contínuo e capacidade de resposta rápida a incidentes, especialmente em ambientes com múltiplos pontos de acesso e ativos distribuídos.
O lançamento do MITRE ATT&CK v20 não apenas amplia o catálogo de ameaças, mas também eleva o padrão de exigência para quem opera ambientes corporativos e industriais. A atualização deixa claro que controles tradicionais, como MFA e CAPTCHA, já não bastam diante de adversários que combinam técnicas novas e antigas para explorar brechas em IA, sistemas legados e infraestruturas críticas. Para empresas do Polo Industrial de Manaus e gestores de operações estratégicas, o desafio passa a ser alinhar políticas, monitoramento e resposta a um cenário em que a superfície de ataque cresce mais rápido do que as defesas convencionais conseguem acompanhar.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Prompt malicioso não pede licença para entrar. Se o seu ambiente depende de agentes de IA, MFA ou acesso remoto, o IP Premium Dedicado oferece link de fibra empresarial com IP fixo e disponibilidade garantida em contrato. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
