

Engenharia Local em Manaus · análise
Microsoft lança recursos para controle externo de agentes de IA corporativos
Novos mecanismos da Microsoft transferem a autoridade de segurança dos agentes de IA para camadas externas, com controles dinâmicos de identidade, permissões e resposta a riscos. Mudança desafia práticas tradicionais e redefine o papel dos gestores de TI na governança de IA.
O avanço dos agentes de inteligência artificial (IA) no ambiente corporativo tem sido celebrado como um motor de produtividade, mas a crença de que basta confiar nas capacidades do modelo para garantir segurança está sendo frontalmente questionada. O anúncio da Microsoft, divulgado em 19 de outubro de 2026 no blog oficial da empresa e detalhado pelo CISO Advisor, marca uma ruptura: a autoridade de segurança não deve residir dentro do próprio agente de IA, mas sim em camadas externas, controladas e auditáveis pela organização.
Por que transferir o controle para fora do modelo?
Segundo Nadim Abdo, vice-presidente corporativo de Identity and Network Access da Microsoft, a decisão parte de um princípio fundamental: agentes de IA, ao acessarem dados, aplicativos e outros sistemas, ampliam seu potencial, mas também multiplicam os riscos internos. Eles podem cometer erros, ser manipulados ou até mesmo comprometidos, e a variabilidade dos resultados se intensifica conforme o contexto muda. Satya Nadella, CEO da Microsoft, sintetizou a nova abordagem: “O sistema agêntico mais confiável não será aquele com o modelo em que mais confiamos. Será aquele projetado de modo que possamos confiar o mínimo possível no modelo”. Essa afirmação, publicada pelo CISO Advisor, desafia diretamente a prática de delegar à IA a própria governança de suas ações.
Identidade e descoberta de agentes: ampliando o perímetro de controle
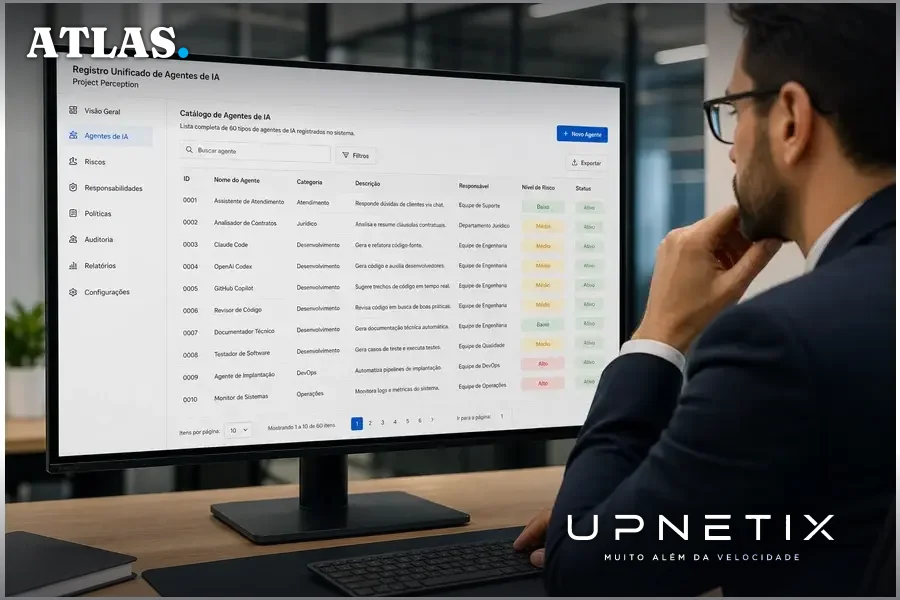
O Project Perception, iniciativa destacada pela Microsoft, amplia a capacidade de descoberta de agentes locais para 60 tipos, incluindo nomes como Claude Code, OpenAI Codex e GitHub Copilot. Todos podem ser reunidos em um registro unificado, independentemente do método de descoberta, permitindo rastrear responsabilidade, atividade e riscos associados. O Microsoft Entra Agent ID, por sua vez, oferece tipos de identidade até para agentes desconhecidos, detectados por sensores de segurança, o que viabiliza a aplicação de políticas mesmo sem integração prévia ao ecossistema Microsoft Security.
Esse movimento reconhece que a superfície de ataque não se limita aos agentes explicitamente cadastrados, mas inclui qualquer instância de IA que interaja com os sistemas da organização. A visibilidade contínua, defendida por Terrell Cox, vice-presidente corporativo e deputy CISO de Customer Security na Microsoft, é apresentada como pré-requisito para proteção proativa.
Permissões dinâmicas e contenção: limites fora do alcance da IA
O lançamento do Microsoft Execution Container (MXC) estabelece um ambiente controlado por políticas externas, onde o modelo de IA e seu harness (estrutura de execução) operam isolados do restante do sistema. Isso impede que o agente amplie sua autoridade além do necessário. O recurso Dynamic Permissions garante que o agente inicie sem permissões e só receba as estritamente necessárias para a tarefa aprovada, com validade limitada ao tempo da execução. A herança automática de privilégios do usuário é bloqueada, e ações sensíveis podem exigir aprovação humana comprovável.
Na prática, isso significa que a IA deixa de ser um superusuário tácito e passa a ser tratada como um colaborador sob vigilância, com trilhas de auditoria e limites bem definidos. Para gestores de TI, a mudança exige revisão das políticas de acesso e uma nova camada de governança, onde o controle humano volta ao centro da decisão.
Risco dinâmico e resposta proporcional: adaptando-se ao comportamento do agente
O Dynamic Agent Risk, outro recurso apresentado, combina sinais vindos de múltiplas fontes, identidade, dados, endpoints, nuvem, rede, runtime e atividade do agente, para atualizar continuamente a avaliação de risco. O Dynamic Conditional Access utiliza essa avaliação para acionar respostas proporcionais: desde a redução de permissões e bloqueio de gravações até a exigência de aprovação humana ou isolamento do runtime. Em situações críticas, a execução do agente pode ser interrompida automaticamente.
O papel dos Guardian Agents, também introduzidos no Project Perception, é executar tarefas de proteção na velocidade das máquinas, enquanto as pessoas definem políticas, limites de aprovação e regras de delegação. Segundo a Microsoft, a própria companhia já opera com centenas de milhares de agentes de IA em seu ambiente interno, servindo como “Customer Zero” para validar as novas práticas.
O que muda para empresas e gestores de TI
Para organizações que dependem de IA para automação, análise de dados ou atendimento, a separação entre inteligência e autoridade representa uma mudança estrutural. O controle externo permite respostas mais rápidas a incidentes, reduz a superfície de ataque e limita o potencial de dano em caso de erro ou comprometimento do agente. No entanto, a implementação desses controles exige integração com sistemas de identidade, monitoramento contínuo e revisão das políticas de acesso.
Empresas que operam no Polo Industrial de Manaus ou em setores regulados enfrentam desafios adicionais: a necessidade de conformidade com normas de proteção de dados e a demanda por auditoria detalhada de acessos e decisões automatizadas. A adoção de containers de execução e permissões dinâmicas pode significar custos adicionais de integração, mas também oferece ganhos em governança e mitigação de riscos.
Limites, incertezas e o debate sobre confiança
Embora a Microsoft proponha um novo paradigma de controle, ainda não há consenso no mercado sobre o equilíbrio ideal entre autonomia da IA e intervenção humana. O anúncio, divulgado apenas pelo CISO Advisor e baseado em comunicação oficial da Microsoft, não traz dados de outros fornecedores ou estudos independentes que validem a eficácia dos mecanismos em ambientes heterogêneos. Fica em aberto como essas soluções se integrarão a sistemas legados, plataformas não-Microsoft ou arquiteturas multicloud, especialmente em organizações que já adotaram múltiplos frameworks de segurança.
O argumento contrário, frequentemente ouvido entre defensores de IA autônoma, é que controles externos podem limitar o potencial de automação e gerar atritos operacionais. Por outro lado, os incidentes recentes envolvendo agentes de IA manipulados ou que tomaram decisões imprevistas reforçam a necessidade de limites claros e auditáveis. A Microsoft, ao expor publicamente sua própria experiência interna, busca liderar o debate, mas reconhece que a confiança cega no modelo é um risco crescente.
Em última análise, a decisão sobre até onde confiar na IA e quando intervir permanece nas mãos dos gestores. O avanço dos controles externos, como os apresentados pela Microsoft, redefine o papel das equipes de infraestrutura e segurança: não basta mais garantir disponibilidade e desempenho, é preciso orquestrar uma camada de governança que acompanhe a evolução dos agentes inteligentes.
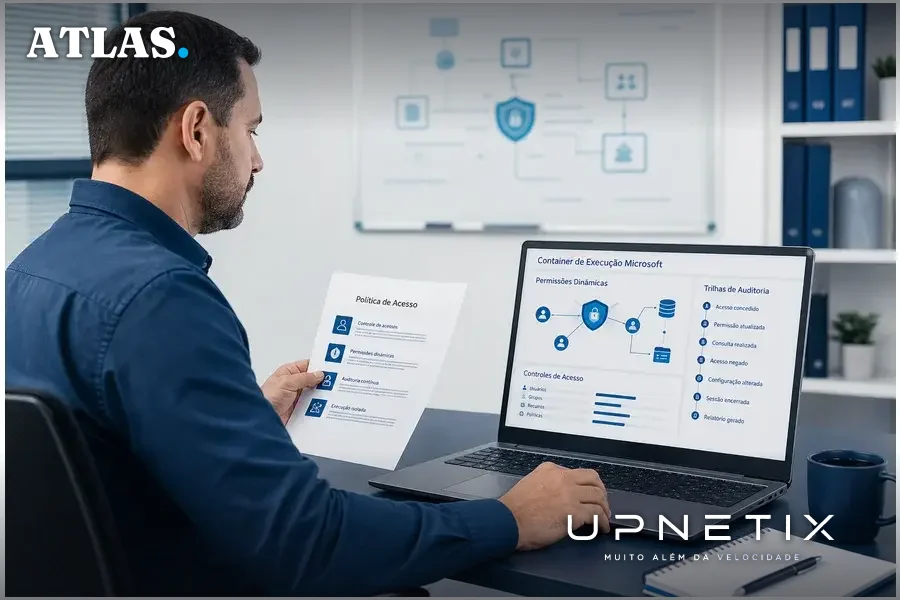
A separação entre inteligência e autoridade, defendida por Satya Nadella e operacionalizada nos novos recursos da Microsoft, obriga empresas a repensar sua arquitetura de controle. Para quem depende de IA em processos críticos, a infraestrutura de TI precisa ser capaz de monitorar, isolar e responder a riscos em tempo real, sob pena de transformar ganhos de produtividade em novas vulnerabilidades. O próximo passo é avaliar se a rede e os sistemas atuais suportam esse nível de governança e adaptação, especialmente em ambientes industriais e regulados como o de Manaus.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Agente de IA só obedece ao limite que você impõe. Se IA pode agir sem controle externo, o risco é seu. O IP Premium Dedicado oferece IP fixo publicável, banda garantida e suporte humano 24/7 para integrar políticas de identidade, contenção e resposta a incidentes. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
