
Wi-Fi & Segurança · análise
Microsoft corrige falha zero-day no Outlook e mais de mil vulnerabilidades em novembro de 2026
Atualização de novembro da Microsoft resolve mais de mil vulnerabilidades, incluindo uma zero-day explorada no Outlook que expõe credenciais corporativas. O volume e a natureza das falhas acendem alerta para equipes de TI sobre riscos e a urgência de atualização.
O ciclo de atualizações de novembro de 2026 da Microsoft trouxe à tona uma dimensão inédita de desafios para a segurança digital corporativa. A empresa liberou patches que corrigem mais de mil vulnerabilidades em seus produtos, incluindo uma falha zero-day no Outlook já explorada em ataques. O volume e a criticidade dos problemas corrigidos, além da natureza da principal vulnerabilidade, colocam em evidência a crescente complexidade da gestão de riscos para organizações que dependem de soluções Microsoft em suas operações.
Zero-day no Outlook: como funciona a exploração e o impacto para empresas
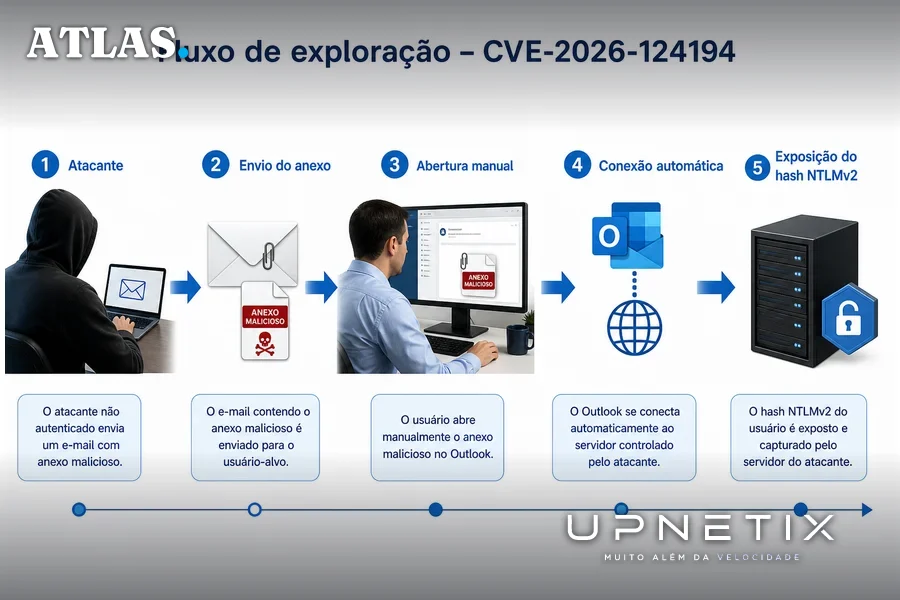
A principal vulnerabilidade do pacote, identificada como CVE-2026-124194, foi classificada pela Microsoft como de severidade moderada, com pontuação CVSS de 6.5. Embora a classificação não seja das mais altas, o contexto de exploração preocupa: segundo a Microsoft, um atacante não autenticado pode enviar um arquivo de mensagem especialmente criado e convencer o usuário a abri-lo em uma versão afetada do Outlook. Uma vez aberto, o programa se conecta automaticamente a um endereço de rede controlado pelo atacante, sem exibir o aviso padrão sobre conteúdo externo.
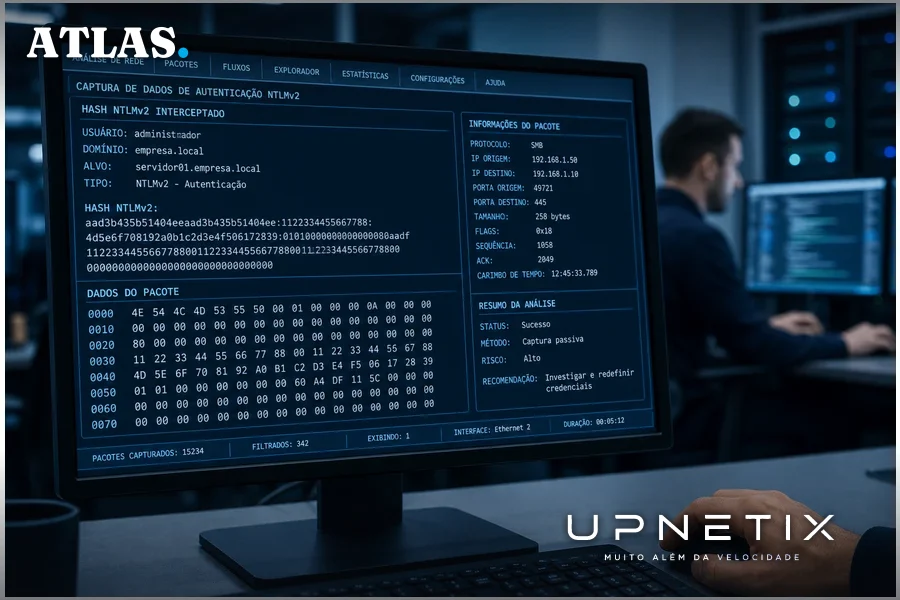
O risco central está na exposição do hash NTLMv2 do usuário, um dado de autenticação que pode ser capturado e utilizado para se passar pela vítima em outros sistemas corporativos. A exploração exige interação do usuário e conexão de rede, mas dispensa autenticação prévia do atacante. O painel de visualização do Outlook, segundo a Microsoft, não aciona a falha, o que limita parcialmente o vetor de ataque, mas não elimina o risco para quem abre anexos manualmente.
De acordo com o Bleeping Computer, esse tipo de vulnerabilidade já foi explorado anteriormente em campanhas de phishing, destacando que a exposição do NTLM pode permitir que credenciais sejam quebradas offline e utilizadas para acesso não autorizado a contas corporativas. O UOL acrescenta que a Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos (CISA) incluiu a falha em seu catálogo de vulnerabilidades exploradas, exigindo que órgãos federais americanos a corrijam até 24 de novembro de 2026.
Volume recorde de vulnerabilidades: números, categorias e divergências entre fontes
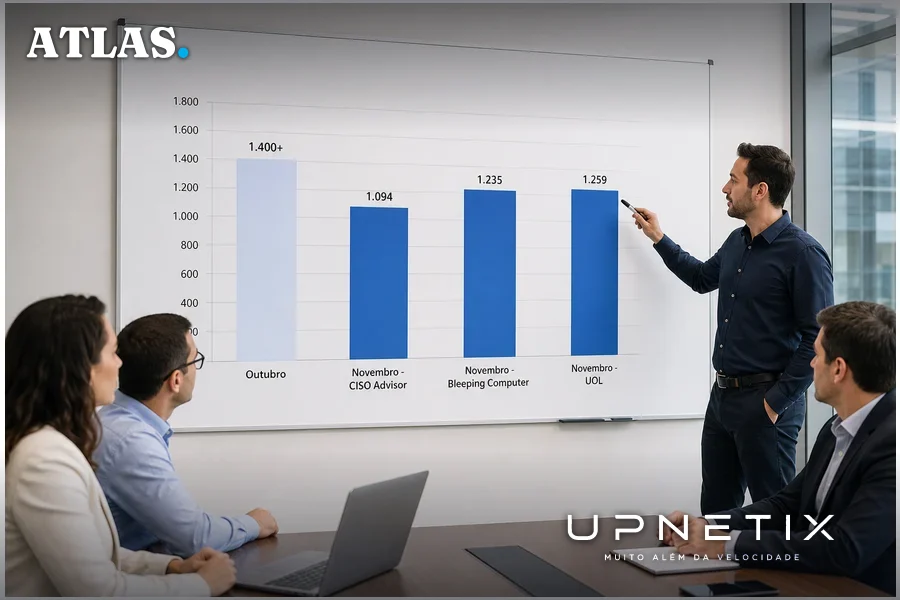
O número total de vulnerabilidades corrigidas neste ciclo varia conforme a fonte. O CISO Advisor reporta 1.094 falhas, enquanto o Bleeping Computer fala em 1.235 e o UOL menciona 1.259. A diferença se deve, em parte, ao critério de contagem: o Bleeping Computer explica que só considera vulnerabilidades liberadas no Patch Tuesday, excluindo correções lançadas antes do dia 10 de novembro.
Apesar da variação, há consenso quanto ao volume inédito, outubro já havia registrado um recorde, com mais de 1.400 correções, segundo CISO Advisor e Bleeping Computer. A distribuição das falhas também é detalhada: o Windows concentra a maioria (726, segundo CISO Advisor e UOL; 639, segundo Bleeping Computer), seguido pelo Office (174, de acordo com CISO Advisor e UOL). O Bleeping Computer detalha ainda que 536 vulnerabilidades envolvem elevação de privilégios, 296 são de execução remota de código, 157 de divulgação de informações, 46 de negação de serviço e 22 de falsificação (spoofing).
A abrangência das atualizações vai além do Outlook: SQL Server, ferramentas de desenvolvedor, SharePoint, Azure, Exchange Server e o navegador Edge receberam correções. O CISO Advisor destaca que 165 CVEs de terceiros foram republicados, mas vulnerabilidades do Chrome não estão listadas pela Microsoft.
O papel da inteligência artificial na detecção de falhas
Um aspecto relevante deste ciclo é o uso de inteligência artificial para identificar vulnerabilidades. O CISO Advisor e o UOL apontam que o pesquisador Benoît Sevens, da Anthropic, utilizou o modelo de IA Claude para analisar a falha do Outlook. O Bleeping Computer observa que a Microsoft tem ampliado o uso de IA para encontrar e corrigir bugs, o que contribui para o aumento do número de vulnerabilidades identificadas e corrigidas em cada ciclo.
Essa tendência sugere uma aceleração no ritmo de descoberta de falhas, o que, por um lado, eleva o nível de proteção para quem mantém os sistemas atualizados, mas, por outro, pressiona equipes de TI a acompanhar o volume e a complexidade das atualizações.
Fim do suporte e implicações para ambientes corporativos
As atualizações de novembro marcam também o fim do suporte para as edições Enterprise e Education do Windows 11 versão 23H2, segundo o CISO Advisor. Esses sistemas não receberão mais patches mensais de segurança, o que aumenta o risco para organizações que ainda não migraram para versões suportadas. A prática de manter sistemas desatualizados é uma das principais portas de entrada para ataques, especialmente quando falhas exploradas ativamente, como a do Outlook, permanecem sem correção.
O UOL destaca que órgãos públicos americanos têm prazo definido para aplicar a correção da zero-day, o que evidencia a preocupação regulatória com a exposição de credenciais em ambientes críticos. No setor privado, a ausência de atualização pode resultar em comprometimento de contas, escalada de privilégios e movimentação lateral em redes corporativas.
O que muda para a gestão de TI: riscos, decisões e o contexto de Manaus
Para empresas que operam com Microsoft 365, Office LTSC ou mantêm infraestrutura baseada em Windows, o ciclo de novembro reforça a necessidade de processos ágeis de atualização e monitoramento. A falha do Outlook evidencia que ameaças capazes de expor credenciais podem ser exploradas mesmo em sistemas considerados moderadamente críticos, bastando um clique do usuário para abrir caminho a ataques mais sofisticados.
No contexto de Manaus e do Polo Industrial, onde a dependência de sistemas Microsoft é elevada em setores industriais, logísticos e de serviços, o impacto de uma exploração bem-sucedida pode ir além do acesso indevido: interrupções operacionais, vazamento de dados e riscos à continuidade do negócio tornam a atualização não apenas uma questão técnica, mas estratégica. Além disso, a multiplicidade de falhas corrigidas em diferentes componentes (servidores, serviços de nuvem, aplicações locais) exige conectividade estável e infraestrutura capaz de suportar ciclos frequentes de atualização sem paralisar operações.
Empresas que mantêm sistemas legados ou adiam atualizações por restrições operacionais passam a correr riscos crescentes, especialmente diante do fim do suporte em versões específicas do Windows. A decisão de migrar, atualizar ou reforçar políticas de segurança deve considerar não só o volume de falhas, mas a natureza das ameaças e o potencial de exploração em ambientes corporativos conectados.
O cenário de novembro de 2026 deixa claro que a gestão de vulnerabilidades não é mais um desafio pontual, mas um processo contínuo, que demanda integração entre equipes de TI, fornecedores e parceiros de infraestrutura. O ritmo de descoberta e correção, impulsionado por IA, tende a aumentar a pressão sobre empresas de todos os portes, especialmente aquelas que operam em regiões com desafios logísticos e de conectividade, como Manaus.
O ciclo de atualizações da Microsoft em novembro de 2026 ilustra como a exposição a riscos digitais pode crescer rapidamente, mesmo em ambientes que seguem boas práticas básicas. Para as organizações que dependem de sistemas Microsoft, a capacidade de aplicar correções sem impacto operacional e de monitorar continuamente novas vulnerabilidades passa a ser um diferencial competitivo, especialmente quando falhas como a do Outlook podem ser exploradas em poucos passos. Em um cenário de ameaças dinâmicas e suporte encerrado para versões antigas, investir em infraestrutura de conectividade confiável e processos ágeis de atualização deixa de ser uma escolha e se torna pré-requisito para a resiliência digital.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Zero-day no Outlook expõe credenciais sem aviso. A exposição de credenciais via Outlook pode abrir portas para ataques em toda a rede corporativa. O IP Premium Dedicado oferece IP fixo e conectividade estável para ambientes que não podem correr riscos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
