
IA · análise
Marco Legal da Cibersegurança avança no Senado enquanto ataques digitais aceleram no Brasil
Proposta de legislação busca respostas mais rápidas e métricas objetivas diante do crescimento de ameaças digitais e do uso de IA em ataques. Empresas e órgãos públicos enfrentam pressão para adotar práticas de prevenção contínua.
O avanço do Projeto de Lei 4.752/2025, que institui o Programa Nacional de Segurança e Resiliência Digital, expõe uma desconfortável realidade para empresas e órgãos públicos brasileiros: as ameaças digitais evoluem em ritmo muito superior à capacidade de resposta das organizações e do próprio Estado. Segundo análise publicada pelo Telesíntese, a discussão sobre o Marco Legal da Cibersegurança ocorre em um cenário onde a velocidade dos ataques, impulsionados por ferramentas de inteligência artificial (IA), desafia modelos tradicionais de governança e fiscalização.
O ritmo dos ataques supera a resposta das organizações
O 2026 Identity Security Landscape Report da Palo Alto Networks, citado pelo Telesíntese, revela que as empresas brasileiras convivem com uma média de 109 identidades de máquinas para cada ser humano. O Brasil figura como o terceiro país com maior expectativa de crescimento no uso de identidades de agentes de IA nos próximos 12 meses. O mesmo relatório aponta que 91% das empresas nacionais já sofreram incidentes relacionados à identidade no último ano, enquanto 99% reconhecem a necessidade de ampliar o controle sobre permissões concedidas a contas de serviço e conectores.
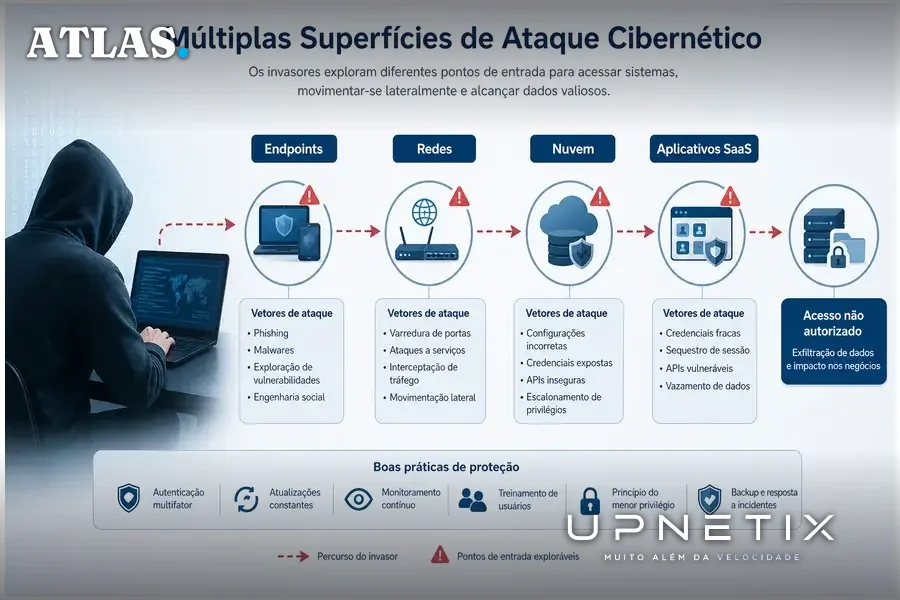
Esses números evidenciam um desafio crescente: a explosão de identidades digitais, especialmente de agentes automatizados, amplia as superfícies de ataque e dificulta o monitoramento manual. O Global Incident Response Report 2026, também da Unit 42 da Palo Alto Networks, reforça a urgência do tema ao mostrar que um invasor pode levar apenas alguns minutos entre o acesso inicial e a exfiltração de dados. Em 87% das mais de 750 intervenções analisadas, as intrusões envolveram múltiplas superfícies, incluindo endpoints, redes, nuvem e aplicativos SaaS.
O que propõe o Marco Legal da Cibersegurança
A proposta legislativa em debate no Senado parte do reconhecimento de que modelos baseados em auditorias periódicas e processos burocráticos não são mais suficientes. O texto, segundo o Telesíntese, busca privilegiar mecanismos de monitoramento contínuo, resposta rápida e compartilhamento de inteligência, alinhando-se a práticas adotadas por economias como Estados Unidos, Europa, Reino Unido e Singapura. Nessas jurisdições, a legislação enfatiza resultados operacionais, prazos rigorosos para resposta a incidentes e responsabilização contínua sobre riscos.
O artigo destaca que o sucesso da segurança digital deixou de ser medido pela existência de processos formais e passou a ser avaliado pela velocidade de resposta. Métricas como Tempo Médio de Detecção (MTTD), Tempo Médio de Resposta (MTTR) e eficácia de interrupção de ataques são sugeridas como base para mensurar a maturidade das organizações e orientar a evolução da regulamentação. A meta é criar um ambiente regulatório dinâmico, capaz de se adaptar à rápida evolução das ameaças.
Cultura de prevenção contínua e automação: consenso e desafios
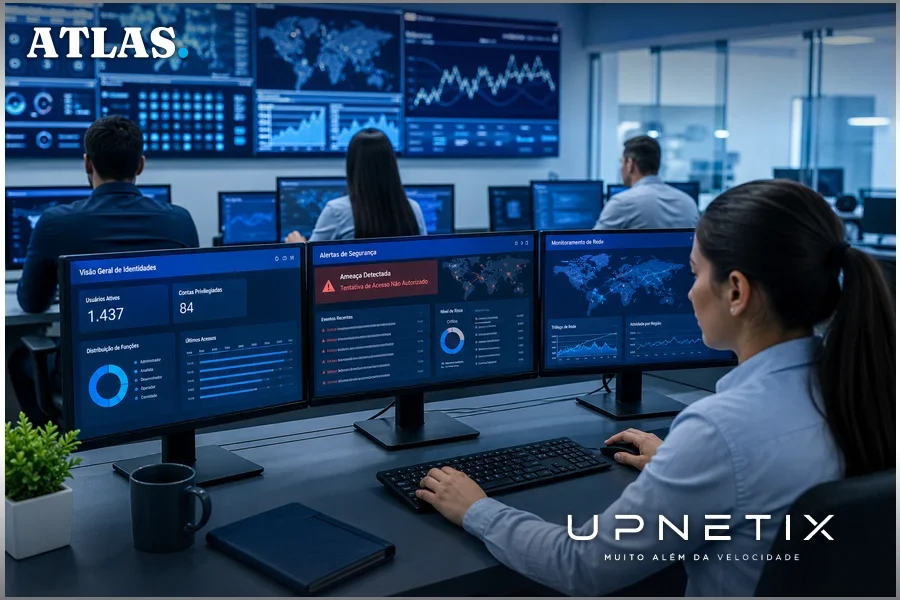
Há consenso, segundo o Telesíntese e os relatórios da Palo Alto Networks, de que a prevenção baseada apenas em intervenção humana tornou-se inviável diante do volume e da sofisticação dos ataques. O texto defende a adoção de protocolos de compartilhamento de dados legíveis por máquinas, investimento em contenção automatizada e promoção de uma governança adaptativa. Empresas e órgãos públicos são pressionados a migrar de uma postura reativa para uma abordagem proativa, com monitoramento permanente e resposta automatizada.
O levantamento citado indica que 96% das empresas brasileiras reconhecem a necessidade de controles mais rigorosos sobre identidades privilegiadas. Essa percepção é reforçada pela expectativa de crescimento no uso de agentes de IA, que ampliam a complexidade da gestão de acessos e aumentam o potencial de exploração por atacantes. O Brasil lidera, na América Latina, a demanda por soluções que combinem visibilidade, automação e métricas objetivas de desempenho.
O contra-argumento: riscos de burocratização e lacunas operacionais
Apesar do alinhamento com práticas internacionais, o debate sobre o Marco Legal da Cibersegurança no Brasil também expõe preocupações quanto ao risco de aumento da burocracia e à eficácia da fiscalização. O artigo do Telesíntese alerta que a legislação não pode se tornar um entrave operacional, criando obrigações formais que não se traduzam em capacidade real de defesa. A crítica reside na possibilidade de que exigências excessivas de conformidade acabem desviando recursos das ações efetivas de proteção e resposta.
Outro ponto de tensão é a necessidade de indicadores claros e mensuráveis, que permitam avaliar de fato a resiliência das organizações. A experiência internacional sugere que legislações orientadas por resultados operacionais, e não apenas por processos, tendem a ser mais eficazes. No entanto, a implementação dessas métricas no contexto brasileiro ainda enfrenta desafios técnicos e culturais, especialmente em setores com baixa maturidade digital.
O que ainda não se sabe: incertezas na implementação e impacto para empresas
Embora a proposta do Marco Legal da Cibersegurança avance em direção a uma abordagem mais dinâmica e orientada a resultados, várias questões permanecem em aberto. O texto em discussão não detalha, por exemplo, como serão definidos os parâmetros de avaliação de desempenho, nem como será garantida a interoperabilidade entre sistemas públicos e privados para compartilhamento de inteligência. Também não está claro como pequenas e médias empresas, com recursos limitados, conseguirão se adaptar às exigências de monitoramento contínuo e resposta automatizada.
Outra incerteza relevante diz respeito à articulação entre o novo marco e as iniciativas já existentes, como a Lei Geral de Proteção de Dados (LGPD) e as políticas setoriais de segurança. O risco de sobreposição de obrigações e de lacunas regulatórias pode gerar insegurança jurídica e dificultar a adoção de práticas efetivas. Por fim, o impacto financeiro das novas exigências para empresas de diferentes portes ainda não foi estimado, o que pode afetar a competitividade e a capacidade de inovação, especialmente no contexto do Polo Industrial de Manaus e de organizações que dependem de infraestrutura crítica.
Implicações práticas para empresas e setor público: o que muda na decisão de infraestrutura
Para quem decide em empresas ou órgãos públicos, o avanço do Marco Legal da Cibersegurança representa uma mudança de paradigma na gestão de riscos digitais. A exigência de monitoramento contínuo, resposta rápida e métricas objetivas pressiona por investimentos em infraestrutura de conectividade robusta, automação de processos de segurança e integração de sistemas de detecção e resposta. A dependência crescente de agentes de IA e a multiplicação de identidades digitais tornam insuficiente qualquer solução baseada apenas em recursos humanos ou processos manuais.
No contexto de Manaus e do Polo Industrial, onde a disponibilidade de serviços digitais é crítica para a operação de indústrias e órgãos públicos, a adoção de práticas alinhadas ao novo marco pode ser diferencial competitivo. Empresas que anteciparem a implementação de métricas como MTTD e MTTR, além de investir em automação e integração de sistemas, tendem a reduzir o tempo de exposição a ataques e a mitigar impactos financeiros e reputacionais. Por outro lado, a falta de adaptação pode resultar em sanções regulatórias, perda de contratos e aumento do risco operacional.
Em síntese, o Marco Legal da Cibersegurança desafia organizações brasileiras a repensarem sua estratégia de defesa digital, priorizando velocidade, automação e resultados mensuráveis. O sucesso não será medido pelo volume de relatórios de conformidade, mas pela capacidade de detectar e responder a incidentes em tempo real. Para empresas e órgãos públicos de Manaus, isso significa que a escolha da infraestrutura de conectividade e segurança não pode mais ser tratada como uma formalidade, mas como um fator estratégico para a continuidade e resiliência dos negócios.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Tempo de resposta virou métrica de sobrevivência digital. O Marco Legal da Cibersegurança vai exigir monitoramento contínuo e resposta automatizada. O IP Premium Dedicado oferece link de fibra empresarial com SLA garantido e IP fixo para integração de sistemas de segurança. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
