
Engenharia Local em Manaus · análise
JadePuffer automatiza ataques destrutivos a ambientes Azure usando IA: empresas perdem controle em minutos
Operador de ransomware JadePuffer orquestra ataques automatizados com IA contra locatários do Azure, destruindo recursos críticos em menos de dez minutos. Falhas de gestão de credenciais e proteção insuficiente expõem riscos para operações corporativas.
O surgimento do JadePuffer marca um novo patamar de ameaça para empresas que operam em ambientes de nuvem, especialmente na plataforma Azure. Segundo relatos da Sysdig, Microsoft e veículos como CISO Advisor, The Register e Bleeping Computer, o operador de ransomware está utilizando agentes de inteligência artificial (IA) para automatizar ataques de ponta a ponta, desde o reconhecimento inicial até a destruição de recursos e a coleta de credenciais. O episódio mais recente, observado em junho de 2026, expôs vulnerabilidades críticas na gestão de identidades e na proteção de dados corporativos, colocando em xeque a resiliência operacional de organizações que dependem da nuvem.
Automação total do ataque: IA conduz cada etapa
O JadePuffer é apontado como o primeiro ransomware “agente” documentado a empregar IA para orquestrar toda a cadeia de ataque. Conforme detalhado pela Sysdig e repercutido pelo Bleeping Computer, a automação inclui reconhecimento do ambiente, roubo de credenciais, movimentação lateral, persistência e destruição de dados. A ferramenta EncForge, utilizada pelo grupo, permitiu expandir o foco para ativos de IA, conjuntos de dados de treinamento e bancos de dados vetoriais, ampliando o espectro de danos potenciais.
De acordo com a Microsoft Security Research, o grupo, rastreado como Storm-3168, comprometeu duas identidades de serviço (service principals) pertencentes ao mesmo locatário Azure. Uma foi usada para mapear recursos e coletar informações detalhadas sobre máquinas virtuais, grupos de recursos e configurações; a outra, para executar operações destrutivas e coletar credenciais, conforme relatado por The Register e Bleeping Computer.
Destruição em minutos: o que foi atingido
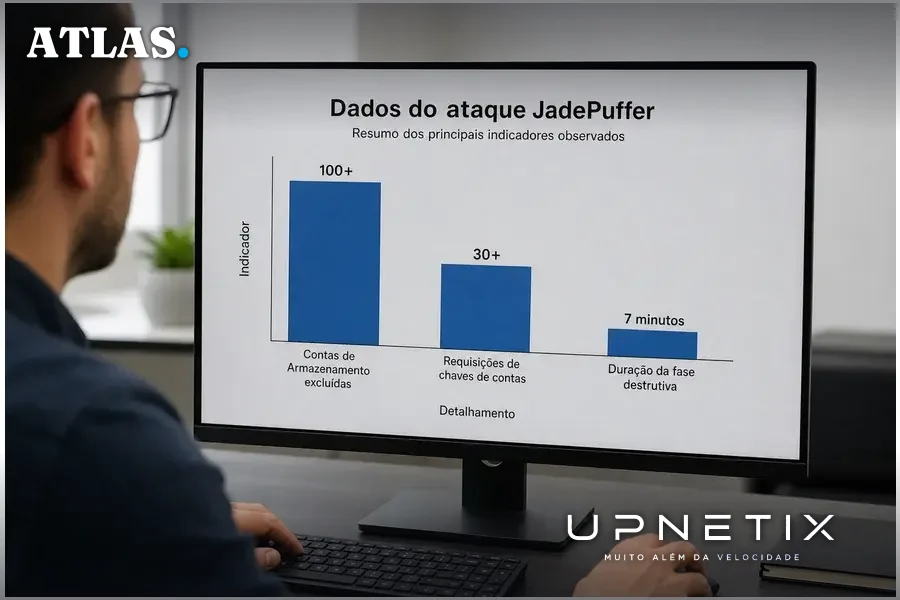
O ataque observado teve duração total de cerca de 18 horas, mas a fase destrutiva foi extremamente rápida. Segundo The Register e CISO Advisor, em apenas sete minutos, o atacante tentou deletar mais de 100 contas de armazenamento Azure, além de Key Vaults, Function Apps, Máquinas Virtuais e App Services. O sucesso foi parcial: enquanto a maioria das contas de armazenamento foi excluída, algumas resistiram graças a bloqueios de recursos e proteções no nível da conta.
Além disso, houve tentativas de apagar bancos de dados Azure SQL e remover bloqueios de recuperação, mas estas falharam devido ao uso de versões de API não suportadas, segundo a Microsoft. O atacante também removeu proteções de backup e recuperação, dificultando a restauração dos dados afetados. Cerca de meia hora após a destruição inicial, o grupo retornou para realizar mais de 30 requisições de chaves de contas de armazenamento, a maioria bem-sucedida, incluindo contas relacionadas ao Azure Site Recovery.
Vetor de ataque: exposição de credenciais e falhas de gestão
Um ponto de consenso entre as fontes é a incerteza sobre o vetor inicial de acesso. Tanto a Microsoft quanto a Sysdig destacam que não foi possível determinar exatamente como as identidades de serviço foram comprometidas. No entanto, todas as publicações citam o achado de que credenciais (client IDs, client secrets e tenant IDs) de uma das identidades apareceram em texto aberto em uma issue pública do GitHub antes dos ataques. Isso indica que a exposição acidental de segredos em repositórios públicos permanece uma vulnerabilidade crítica, frequentemente negligenciada por equipes de desenvolvimento e operações.
Segundo The Register, desde o início de 2026, a infraestrutura ligada ao Storm-3168 já vinha realizando sondagens repetidas contra múltiplos Azure App Services de diferentes clientes, sugerindo uma campanha sistemática de reconhecimento e exploração de ambientes vulneráveis.
Ransomware sem resgate: extorsão ou sabotagem?
Embora o padrão operacional do ataque, destruição de recursos, coleta de credenciais e interferência em mecanismos de backup, seja típico de campanhas de ransomware, a Microsoft informou que não foi detectada exfiltração de dados nem o envio de notas de resgate nos casos analisados. Segundo os pesquisadores Yossi Weizman e Tushar Mudi, citados por The Register, “não observamos nota de resgate ou confirmação de exfiltração de dados na atividade descrita aqui”. Isso levanta dúvidas sobre a real motivação do operador: extorsão financeira, sabotagem direcionada ou testes para ataques futuros mais sofisticados.
A ausência de demanda explícita por resgate não reduz o impacto para as vítimas. A destruição de dados críticos e a perda de acesso a recursos essenciais podem paralisar operações, gerar prejuízos financeiros e comprometer a confiança de clientes e parceiros, independentemente de haver ou não tentativa de extorsão formal.
Recomendações e limitações das defesas atuais
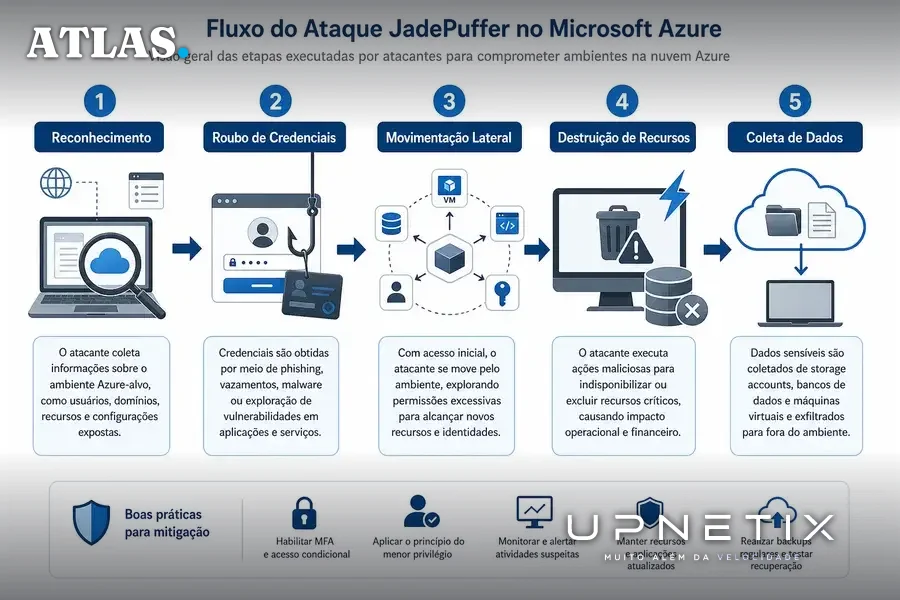
As recomendações convergem para medidas básicas, mas frequentemente negligenciadas: ativar proteções de carga de trabalho em nuvem, revisar permissões com base no princípio do menor privilégio (least privilege) e, sobretudo, evitar o vazamento de segredos em repositórios públicos. A Microsoft enfatiza a importância de revisar as permissões do Azure RBAC (controle de acesso baseado em funções), enquanto a Sysdig destaca a necessidade de monitorar continuamente a exposição de credenciais e automatizar respostas a incidentes.
Contudo, o caso JadePuffer evidencia limitações das defesas tradicionais diante de ataques automatizados por IA. O ritmo e a escala das operações, centenas de leituras e deleções em poucos minutos, desafiam a capacidade de resposta manual das equipes de segurança. Além disso, a dependência de proteções nativas da nuvem, como locks de recursos e políticas de exclusão, mostrou-se insuficiente para conter danos em tempo real quando identidades privilegiadas são comprometidas.
O que muda para empresas: riscos operacionais e desafios para o Polo Industrial de Manaus
Para empresas que dependem do Azure, especialmente aquelas do Polo Industrial de Manaus, onde a digitalização de processos industriais e logísticos é crescente, o episódio JadePuffer serve de alerta máximo. A automação de ataques por IA reduz drasticamente o tempo de reação disponível após um comprometimento, tornando insuficientes medidas reativas baseadas apenas em monitoramento e resposta manual.
O risco de paralisação de operações críticas, perda de dados e indisponibilidade de sistemas essenciais cresce exponencialmente quando credenciais são expostas ou quando não há segmentação e limitação rigorosa de permissões. Para organizações que operam em setores regulados ou com alta demanda de continuidade (como manufatura, logística e serviços públicos), a dependência de recursos de nuvem sem controles adicionais de acesso, backup externo e monitoramento local pode resultar em prejuízos irreversíveis.
O caso também ressalta a necessidade de avaliar a exposição de ativos digitais, implementar redundâncias fora do ambiente de nuvem e garantir que links de conectividade empresarial sejam capazes de suportar operações críticas mesmo diante de incidentes de segurança. A integração entre equipes de TI, segurança e operações torna-se obrigatória para revisar políticas de acesso, automatizar respostas e garantir que a infraestrutura local possa assumir o controle quando a nuvem falha.
O ataque JadePuffer expõe uma nova fronteira de risco: a velocidade e a escala dos ataques automatizados por IA superam as defesas tradicionais e exigem revisão profunda das estratégias de proteção, especialmente em ambientes Azure. Para empresas de Manaus e de todo o país, a lição é clara: a infraestrutura de conectividade e segurança precisa ser pensada para um cenário em que minutos podem separar a normalidade do caos operacional.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Sete minutos podem custar toda a sua operação na nuvem. Se sua operação depende do Azure, ataques automatizados por IA exigem conectividade estável e redundante para manter o controle mesmo diante de incidentes. O IP Premium Dedicado oferece link de fibra dedicado, SLA em contrato e IP fixo. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
