
IA · análise
Inteligência artificial impulsiona mercado de bug bounty no Brasil e desafia triagem corporativa
Levantamento da BugHunt mostra que a IA aumentou o número de pesquisadores ativos e o volume de relatórios de vulnerabilidade no país. Empresas enfrentam novo cenário de triagem e gestão de riscos.
O mercado brasileiro de bug bounty, programas que recompensam pesquisadores por encontrar vulnerabilidades em sistemas, atravessa uma transformação significativa impulsionada pela adoção de inteligência artificial (IA). Em vez de reduzir a participação humana, como se especulava, a IA expandiu o ecossistema, trazendo novos atores, elevando o volume de relatórios e exigindo uma reconfiguração das estratégias de triagem e resposta das empresas. Os dados, divulgados em outubro de 2026 pela BugHunt, única fonte pública sobre o tema até o momento, revelam tendências inéditas para gestores de tecnologia e segurança da informação.
IA atrai mais pesquisadores e reduz barreiras técnicas
Segundo levantamento da BugHunt, plataforma que acompanha mais de 27 mil hackers, o número de pesquisadores ativos, aqueles que enviaram ao menos um relatório de vulnerabilidade, cresceu 115% entre setembro de 2025 e setembro de 2026, em comparação ao ano anterior. O total de novos cadastros subiu 44% no mesmo período. A proporção de estreantes entre os ativos saltou de 64% para 77,8%, indicando que a IA facilitou o ingresso de novos participantes no mercado.
Esse movimento contradiz a expectativa inicial de que ferramentas automatizadas substituiriam o pesquisador humano. Como destaca Caio Telles, cofundador da BugHunt, parte da comunidade de hackers permanecia inativa por falta de repertório técnico para transformar curiosidade em relatório. A IA, segundo ele, “encurtou esse caminho e fez mais gente sair do cadastro e virar pesquisador ativo”.
Além disso, a atividade tornou-se menos concentrada: a fatia de relatórios enviada pelos 10% mais ativos caiu de 69,1% para 63,4%. Isso sugere uma maior distribuição de oportunidades e uma democratização do acesso aos programas de bug bounty, ampliando o alcance da iniciativa para além de especialistas veteranos.
Recompensas aumentam apesar do crescimento do volume
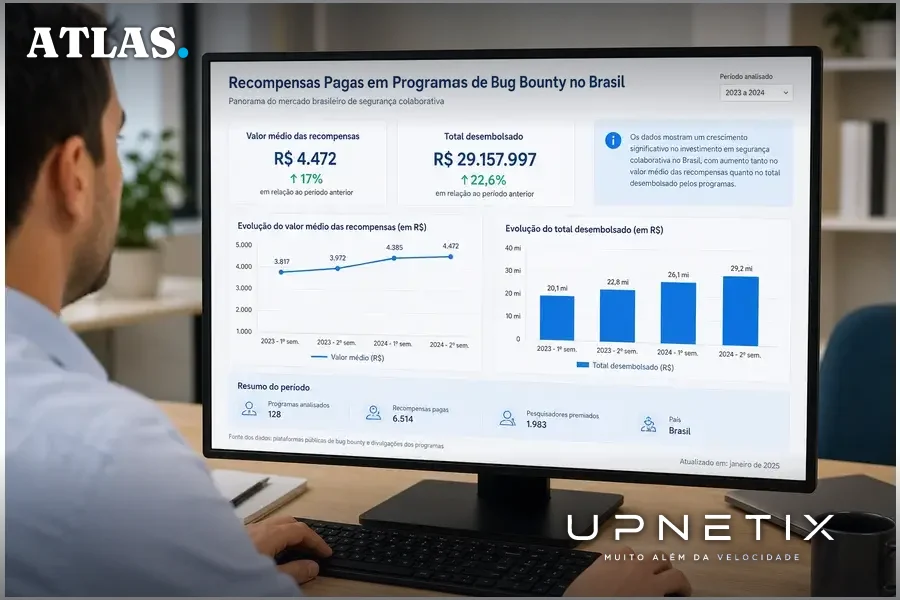
O crescimento da base de pesquisadores não resultou em queda na remuneração média. Pelo contrário, o valor médio pago por recompensa subiu 17% e o total desembolsado em recompensas aumentou 22,6% no período analisado. A BugHunt atribui esse fenômeno ao aumento da qualidade e da quantidade de relatórios relevantes, impulsionados pela entrada de novos perfis e pela automação de tarefas repetitivas via IA.
A partir de março de 2026, o levantamento aponta um salto expressivo no volume mensal de envios, que ficou entre duas e quatro vezes acima da média do ano anterior. Esse aumento coincide com a chegada em massa de relatórios gerados de forma automatizada, fenômeno que, embora positivo em termos de engajamento, trouxe desafios adicionais para as empresas contratantes dos programas de bug bounty.
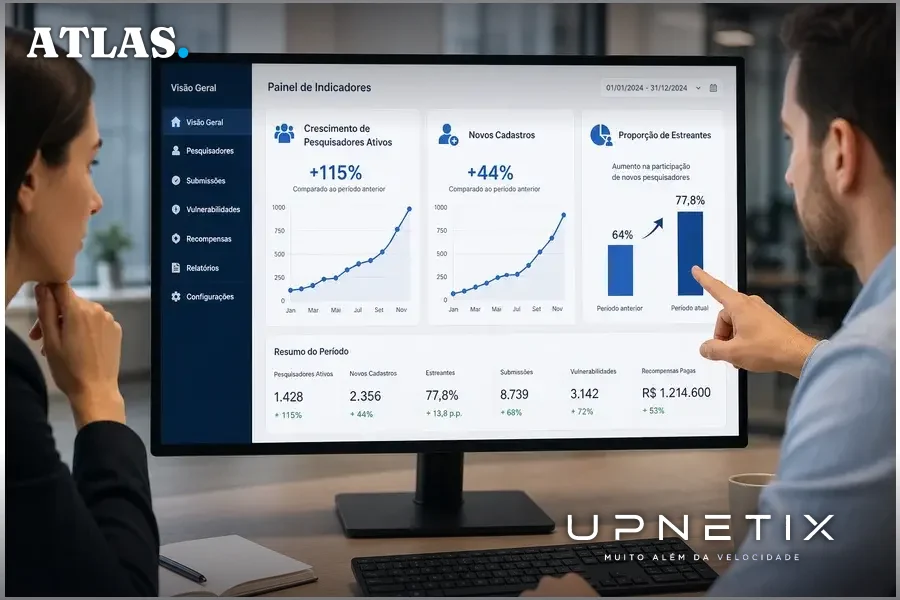
O volume de relatórios sem validade técnica quase dobrou, e o de spam mais que triplicou. Ou seja, a automação facilitou tanto a geração de achados legítimos quanto a produção de ruído, elevando a pressão sobre os processos internos de triagem e validação.
Triagem humana se torna ainda mais estratégica
Com o aumento do volume, o papel da triagem, a filtragem dos relatórios para separar vulnerabilidades reais de falsos positivos ou spam, ganhou centralidade. Apesar do crescimento exponencial de envios, a mediana do tempo até o fechamento de um relatório caiu de 15,2 para 3,7 dias, segundo a BugHunt. Isso sugere uma adaptação rápida dos processos internos, com a priorização de respostas ágeis e eficientes.
Entre os relatórios aprovados, a fatia classificada como crítica ou alta subiu de 58,2% para 68,5%. Além disso, a proporção de relatórios com classificação de gravidade preenchida corretamente aumentou de 45,2% para 61,0%. Esses dados indicam que, embora a IA gere volume, a expertise humana permanece indispensável para avaliar a relevância e a urgência de cada achado.
Bruno Telles, também cofundador da BugHunt, ressalta que “a aposta do mercado era que a IA substituiria o hacker, mas ocorreu o contrário”. Para ele, “a IA gera volume, e volume precisa de gente que saiba separar achado real de ruído e levar a correção até o fim”.
Implicações para empresas: novos riscos e oportunidades
Para organizações que contratam programas de bug bounty, o cenário desenhado pela BugHunt exige uma revisão das estratégias de gestão de vulnerabilidades. O aumento do volume de relatórios, impulsionado por IA, pode sobrecarregar equipes internas, especialmente se não houver processos maduros de triagem e priorização. O risco de deixar passar vulnerabilidades críticas em meio ao ruído cresce, assim como a possibilidade de desperdício de recursos com análises de falsos positivos.
Por outro lado, a democratização do acesso e a diversificação do perfil dos pesquisadores ampliam a superfície de análise, potencializando a identificação de falhas que poderiam passar despercebidas em auditorias tradicionais. A elevação do valor médio das recompensas indica que o mercado reconhece e remunera adequadamente achados de alto impacto, o que pode ser um incentivo para empresas investirem em programas mais robustos.
O desafio, portanto, está em equilibrar o uso de IA para automação de tarefas repetitivas sem abrir mão do julgamento humano na avaliação de riscos. Ferramentas de inteligência artificial podem ser aliadas na triagem inicial, mas a decisão final sobre a criticidade e a resposta a cada vulnerabilidade permanece uma atribuição estratégica das equipes de segurança.
Desafios específicos para empresas de Manaus e do Polo Industrial
Empresas instaladas em Manaus e no Polo Industrial enfrentam desafios adicionais nesse novo contexto. A distância dos grandes centros pode impactar a disponibilidade de profissionais qualificados para triagem avançada, tornando ainda mais relevante a escolha de parceiros de conectividade e segurança que ofereçam suporte local e infraestrutura de rede estável. O aumento do volume de relatórios exige não apenas capacidade técnica, mas também infraestrutura de TI capaz de suportar o processamento e a resposta rápida a incidentes.
Além disso, setores industriais com sistemas legados ou ambientes de produção críticos podem ser mais vulneráveis a ataques explorando falhas recém-descobertas. A agilidade na identificação e correção dessas vulnerabilidades passa a ser fator de competitividade e de conformidade regulatória, especialmente em cadeias produtivas integradas e dependentes de alta disponibilidade.
O que esperar do futuro: automação, especialização e infraestrutura
O avanço da IA no mercado de bug bounty brasileiro, conforme revelado pela BugHunt, inaugura uma nova era de oportunidades e riscos para empresas de todos os portes. A ampliação do ecossistema de pesquisadores e o aumento do volume de relatórios exigem não apenas novas ferramentas, mas também processos internos mais ágeis e criteriosos. Para organizações que operam em ambientes críticos ou com alta dependência de sistemas digitais, a capacidade de triar rapidamente e responder a vulnerabilidades pode ser o diferencial entre a continuidade operacional e a exposição a incidentes graves.
Em Manaus e no Polo Industrial, onde a infraestrutura de TI é fator estratégico, o desafio é ainda maior: garantir conectividade de alta disponibilidade e suporte técnico local para dar conta do novo ritmo imposto pela automação e pela expansão do mercado de bug bounty. O futuro aponta para uma integração cada vez maior entre automação e especialização humana, com a infraestrutura de rede desempenhando papel central na resposta a ameaças emergentes.
O cenário descrito pela BugHunt deixa claro que, diante do crescimento exponencial de relatórios impulsionado por IA, a robustez da infraestrutura de TI e a capacidade de triagem rápida se tornam diferenciais competitivos para empresas que buscam não apenas identificar, mas também corrigir vulnerabilidades antes que se tornem incidentes.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Volume de bug bounty cresce, mas o risco não espera. Mais relatórios de vulnerabilidade exigem resposta ágil e conexão estável. O IP Premium Dedicado da Upnetix oferece link de fibra dedicada, SLA em contrato, suporte 24/7 e IP fixo para gestão de segurança. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
