

Cloud, Backup & Recuperação · análise
InfraTrust aponta falhas exploradas em appliances críticos: firewalls, VPNs e SD-WANs sob ataque real
Relatório InfraTrust de outubro revela 16 vulnerabilidades já exploradas em equipamentos de rede, com destaque para gateways VPN e firewalls. Patching não basta: ciclo de firmware dos fabricantes virou gargalo.
O mercado corporativo costuma confiar que appliances de rede, firewalls, VPNs, controladores de entrega de aplicações, são bastiões de segurança, desde que estejam “em dia” com os patches recomendados pelos fornecedores. O relatório InfraTrust de outubro de 2026, divulgado pela Eclypsium e analisado por veículos como Bleeping Computer e Shattered.io, desafia essa crença confortável: vulnerabilidades críticas já estão sendo exploradas antes mesmo que muitos clientes tenham acesso às correções, e o ciclo de atualização de firmware virou o novo ponto fraco da infraestrutura.
Vulnerabilidades ativas: 16 falhas já exploradas em appliances de rede
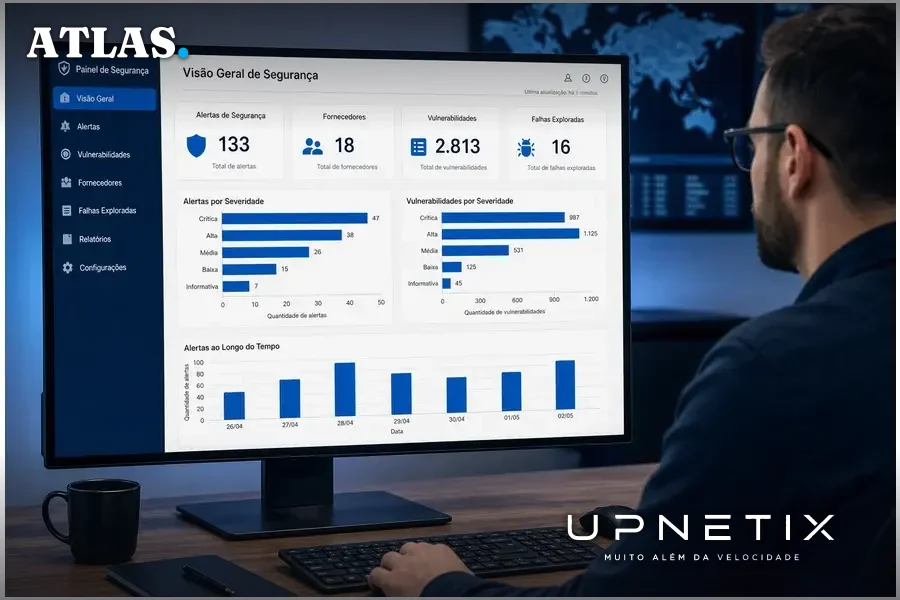
Entre 18 de setembro e 14 de outubro, o InfraTrust Pulse contabilizou 133 novos alertas de segurança de 18 fornecedores de infraestrutura, cobrindo 2.813 vulnerabilidades. Desses, 16 advisories já estavam listados no catálogo de vulnerabilidades exploradas da CISA (KEV), ou seja, falhas com exploração comprovada em ambiente real, um dado destacado tanto pelo Bleeping Computer quanto pelo Shattered.io.
Essas 16 falhas não são meras possibilidades teóricas: elas já foram usadas por atacantes para obter acesso inicial, exfiltrar dados ou comprometer sistemas corporativos. Segundo o Shattered.io, esse número representa cerca de 12% dos alertas do período, o que demonstra que o risco real está longe de ser residual.
O relatório destaca especialmente equipamentos de borda de rede, como gateways VPN, firewalls, controladores SD-WAN e appliances de e-mail, que concentram o interesse dos atacantes por serem pontos de entrada privilegiados para redes corporativas.
Casos emblemáticos: Ivanti, Citrix, Check Point e outros sob ataque comprovado
O caso mais citado é o do Ivanti Connect Secure, onde a falha CVE-2026-104935 permite execução remota de comandos sem autenticação. Segundo o Shattered.io, a CISA incluiu esse CVE no KEV em 13 de outubro após ataques com roubo de credenciais e exfiltração de dados. A própria Ivanti reconheceu explorações contra “um número limitado de clientes” ao publicar o alerta.
Outro exemplo é o Citrix NetScaler, com as falhas CVE-2026-88771 e CVE-2026-88772, que foram divulgadas apenas após ataques terem sido detectados em appliances sem patch. Uma terceira vulnerabilidade (CVE-2026-88779), ligada ao uso de SAML, também foi adicionada ao KEV após exploração ativa, segundo ambas as fontes.
O relatório também cita falhas críticas em appliances da Check Point (CVE-2026-93616), Cisco Catalyst SD-WAN Manager (CVE-2026-76504), Arista VeloCloud Orchestrator (CVE-2026-93952 e CVE-2026-114625), FortiMail (CVE-2026-104286), Cisco Secure Email Gateway (CVE-2026-76519), F5 BIG-IP APM (CVE-2026-94127) e PAN-OS da Palo Alto Networks (CVE-2026-0322). Em todos esses casos, há confirmação pública de exploração em ambiente real, seja pelos próprios fornecedores, seja por órgãos como a CISA.
O ciclo de firmware como gargalo: PHP2Shell e o problema estrutural
Um ponto de consenso entre as fontes é o risco trazido pelas vulnerabilidades PHP2Shell (CVE-2026-109618 e CVE-2026-109619), que afetam interfaces de gerenciamento web de appliances de rede. O Bleeping Computer destaca que muitos desses equipamentos incorporam o PHP diretamente no firmware, impedindo que clientes apliquem correções de forma autônoma. Assim, as empresas ficam dependentes do ciclo de atualização dos fabricantes, que pode levar semanas ou meses.
Após a divulgação das falhas PHP2Shell, fornecedores como Palo Alto Networks, F5, NetScaler, Check Point e QNAP confirmaram impacto em produtos, mas ainda desenvolviam correções no momento do relatório. O InfraTrust recomenda explicitamente não expor interfaces de gerenciamento baseadas em PHP à internet enquanto os patches não chegam, um alerta que ganha peso extra em ambientes onde o acesso remoto é frequente.
Outro exemplo citado é o “Copy Fail” (CVE-2026-31431), uma falha de escalonamento de privilégios no kernel Linux, que apareceu em 29 alertas de oito fornecedores diferentes, mostrando como componentes de terceiros embutidos nos appliances podem propagar riscos mesmo em produtos de grandes marcas.
Por que o patch não basta: detecção, resposta e o risco oculto
O Shattered.io destaca que, mesmo após a aplicação de patches, não há garantia de que o ambiente esteja limpo. No caso do Ivanti Connect Secure, a CISA alertou que a ferramenta de verificação de integridade pode não detectar exploração, pois comandos maliciosos podem rodar apenas na memória, sem deixar rastros em disco. A orientação oficial inclui análise de rede e memória, reset de fábrica, atualização, rotação de credenciais e renovação de certificados.
Além disso, a Volexity reportou que um appliance VPN totalmente atualizado foi comprometido na primeira semana de outubro, reforçando que “status de patch” e “status de comprometimento” são questões distintas. Isso mostra que a janela entre a exploração inicial e a divulgação do patch pode ser suficiente para ataques bem-sucedidos, e que processos de resposta precisam ir além da simples atualização de software.
Contra-argumentos: priorização, contexto e limitações do relatório
Há quem questione se o foco em falhas já exploradas pode levar à negligência de vulnerabilidades de alta severidade ainda não vistas em ataques. O Shattered.io pondera que o volume bruto de advisories esconde o fato de que um único alerta pode agrupar dezenas de CVEs, e que priorizar apenas por quantidade é ineficaz. O consenso entre as fontes é que o status de exploração real (“KEV”) deve pesar mais que o score CVSS puro na definição de prioridades, especialmente para appliances expostos à internet.
Outra limitação apontada é a dependência dos relatórios públicos dos fornecedores e da CISA, o que pode atrasar a detecção de incidentes ou subestimar a escala do problema. O próprio InfraTrust reconhece que o número de falhas ativamente exploradas pode crescer à medida que novas explorações são descobertas e catalogadas.
O que ainda não se sabe: lacunas e riscos para o futuro próximo
Apesar do detalhamento dos casos recentes, há incertezas relevantes. Não está claro, por exemplo, quantos appliances em produção seguem vulneráveis semanas após a divulgação dos patches, nem qual o tempo médio entre o início da exploração e a publicação de um alerta pelos fornecedores. Também não há dados consolidados sobre o impacto específico em setores críticos, como indústria e governo, que tradicionalmente operam ambientes mais rígidos e com ciclos de atualização mais lentos.
Outra dúvida é como fabricantes vão acelerar o ciclo de atualização de firmware para mitigar o risco estrutural de componentes de terceiros, como PHP e kernel Linux, que fogem ao controle direto dos clientes. A tendência, segundo a Eclypsium, é que o gargalo do firmware siga como ponto de pressão para equipes de TI e segurança.
Implicações para empresas: o que muda na operação e no risco em Manaus
Para empresas do Polo Industrial de Manaus e órgãos públicos da região, o cenário exposto pelo InfraTrust exige revisão imediata de processos de exposição e atualização de appliances de rede. A dependência do ciclo de firmware dos fornecedores impõe a necessidade de monitoramento ativo dos canais oficiais de advisories e de processos de resposta a incidentes que vão além do patching tradicional.
Ambientes que dependem de acesso remoto, integração entre filiais e exposição de interfaces de gerenciamento precisam reavaliar políticas de segmentação, autenticação e restrição de acesso. O risco de ataques bem-sucedidos antes do lançamento de patches reforça a importância de controles de detecção e resposta, além de redundância de conectividade para garantir continuidade operacional diante de incidentes.
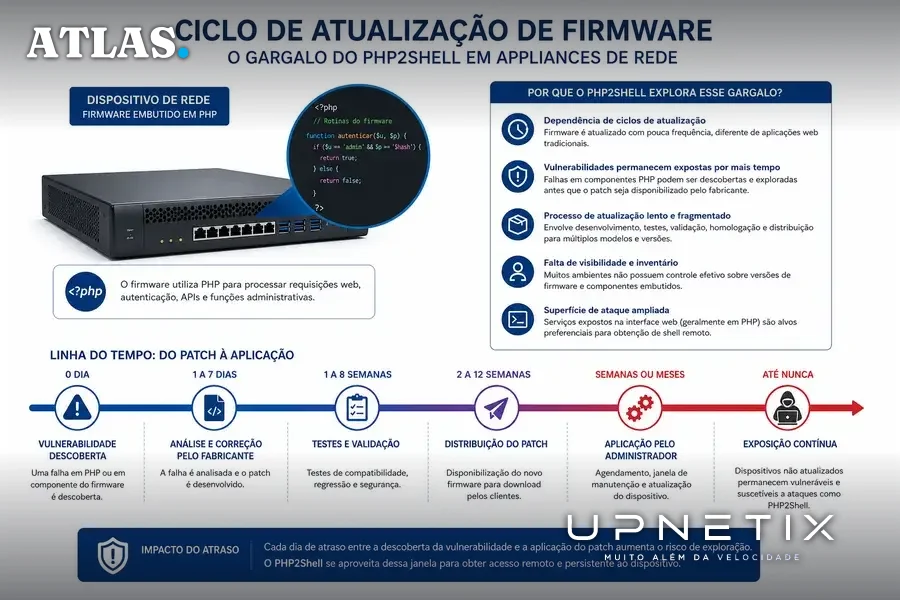
Em resumo, o relatório InfraTrust de outubro de 2026 desmonta a ilusão de que appliances de rede são fortalezas impenetráveis após a aplicação de patches. O ciclo de firmware dos fabricantes, a exposição de interfaces de gerenciamento e a recorrência de falhas exploradas em ambientes reais impõem um novo patamar de vigilância e resposta para empresas que não podem parar. Para quem opera em Manaus, onde a conectividade é estratégica para a indústria e o setor público, revisar a infraestrutura de rede e os processos de atualização deixou de ser opção: virou questão de sobrevivência digital.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
O patch não fecha a porta que já foi aberta. Appliances vulneráveis e ciclo lento de firmware exigem conectividade com SLA e resposta rápida. O IP Premium Dedicado oferece link empresarial de fibra dedicada, IP fixo e suporte humano 24/7. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
