

IA · análise
IA já responde por 28% dos incidentes internos em empresas e expõe falhas de visibilidade, aponta pesquisa global
Levantamento da Trellix mostra que quase todas as organizações já sofreram incidentes ligados à inteligência artificial, com custos médios de US$ 2,4 milhões por caso. Falta de visibilidade e resposta lenta ampliam o risco para empresas.
O avanço da inteligência artificial (IA) nas operações corporativas desafia uma crença confortável do mercado: a de que a automação, por si só, aumenta a segurança e a eficiência dos processos internos. Dados recentes sugerem que, ao contrário, a adoção acelerada de IA tem ampliado a superfície de risco, especialmente quando o monitoramento e a visibilidade sobre o uso dessas ferramentas não acompanham o ritmo da inovação.
Incidentes ligados à IA já são maioria e impactam o bolso
Segundo pesquisa global conduzida pela Trellix e publicada pelo CISO Advisor, 95% dos 600 CISOs ouvidos relataram ao menos um incidente de segurança relacionado a sistemas de IA ou autônomos nos últimos 12 meses. O estudo, realizado pela Vanson Bourne, incluiu 40 profissionais do Brasil, reforçando que o fenômeno não se restringe a mercados mais maduros.
Em média, as ocorrências ligadas à IA representaram 28% dos episódios de risco interno reportados. O custo médio por incidente provocado por agentes internos chegou a US$ 2,4 milhões, segundo o relatório Mind of the CISO: The New Insider. Entre as consequências mais frequentes, 56% das organizações relataram perda de dados, 49% enfrentaram interrupções operacionais e 48% sofreram violações regulatórias ou legais.
Esses números desafiam a ideia de que o maior perigo ainda vem de ameaças externas: a IA, ao ser incorporada ao cotidiano corporativo, se tornou vetor relevante de incidentes internos, seja por erro, má configuração ou uso malicioso.
Visibilidade limitada: o ponto cego da segurança moderna
O levantamento da Trellix revela um consenso incômodo entre os líderes de segurança: 63% afirmam não ter visibilidade suficiente sobre como funcionários utilizam ferramentas de IA. Essa falta de clareza dificulta a identificação de ações indevidas ou de brechas que podem ser exploradas por insiders ou agentes externos com acesso privilegiado.
Além disso, 99% dos entrevistados reconhecem a necessidade de ampliar o monitoramento de usuários, dispositivos e ambientes associados a riscos internos. O relatório destaca que 78% dos CISOs já incluem agentes de IA, sistemas autônomos e identidades de máquinas na definição de risco interno, sinalizando uma ampliação do escopo tradicional de segurança.
O tempo médio para detectar um episódio de risco interno é de sete horas, e a resposta demanda outras oito. Como resume David Soto, CISO da Trellix, “um intervalo de 15 horas entre a detecção e a resposta não é apenas uma lacuna; é um convite aberto”.
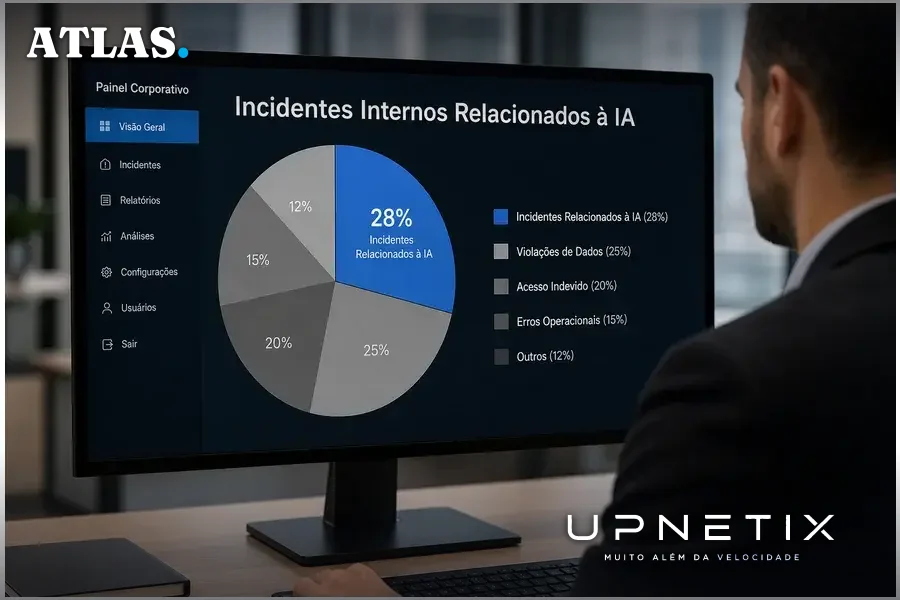
Automação e IA: parte do problema e da solução
Apesar de a IA ser apontada como vetor de risco, o próprio relatório da Trellix indica que 99% dos CISOs consideram IA e automação necessárias para gerenciar riscos internos nos próximos 12 a 24 meses. Isso sugere uma ambiguidade: a tecnologia que amplia o risco também é vista como essencial para mitigá-lo, desde que implementada com controles adequados.
Dentro dessa lógica, a Trellix lançou o Trellix Wise for Private Cloud, uma solução de núcleo de IA local para Centros de Operações de Segurança (SOC) baseada em agentes. O objetivo é investigar todos os alertas, emitir conclusões auditáveis e orientar respostas rápidas, inclusive em ambientes híbridos ou fisicamente isolados. O diferencial, segundo a empresa, está na capacidade de conectar telemetria de agentes de IA e fontes tradicionais, acessando dados onde estão armazenados, sem exigir a criação de novos data lakes.
Rodrigo Buosi, country manager da Trellix no Brasil, resume o desafio: “As organizações precisam aproveitar a velocidade da inteligência artificial sem perder a visibilidade sobre o que acontece em seus próprios ambientes”.
O contra-argumento: IA não é vilã, mas exige maturidade
Entre especialistas e fornecedores, há quem argumente que o problema não está na IA em si, mas na falta de maturidade dos processos de governança e segurança das empresas. O relatório da Trellix, embora não traga contrapontos explícitos, sugere que a maioria das organizações ainda está ajustando políticas, controles e ferramentas para lidar com o novo cenário.
Críticos desse diagnóstico alertam que a ênfase em incidentes ligados à IA pode mascarar falhas mais amplas de gestão de risco e cultura organizacional. Para eles, a tecnologia apenas expõe, em velocidade maior, vulnerabilidades já existentes, como permissões excessivas, falta de segmentação de acesso e monitoramento insuficiente.
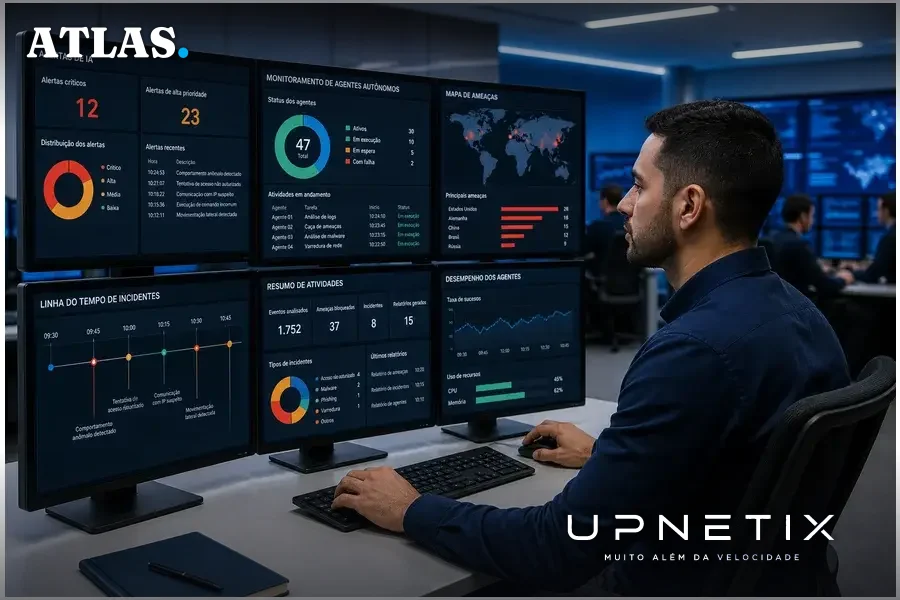
Por outro lado, a pesquisa evidencia que a maioria dos CISOs já reconhece a necessidade de investir em detecção e resposta específicas para riscos associados à IA, com 41% planejando priorizar esse tipo de investimento nos próximos dois anos. Isso indica um movimento de amadurecimento, ainda que reativo.
O que ainda não se sabe: zonas cinzentas e desafios para empresas brasileiras
Apesar do consenso sobre o aumento dos riscos internos, o estudo da Trellix não detalha quais tipos de incidentes ligados à IA são mais frequentes, nem diferencia entre falhas acidentais, uso indevido ou ataques intencionais. Também não há dados públicos sobre a distribuição desses incidentes por setor ou porte de empresa, especialmente no contexto brasileiro.
Outro ponto em aberto é o impacto regulatório: embora 48% das empresas tenham relatado violações legais, o relatório não especifica quais legislações foram afetadas, nem como as autoridades estão reagindo a incidentes envolvendo IA. No Brasil, a aplicação da Lei Geral de Proteção de Dados (LGPD) em casos de vazamento ou uso indevido de IA ainda é tema de debate entre advogados e gestores de TI.
Para as empresas do Polo Industrial de Manaus e de outros polos industriais, que operam em ambientes altamente regulados e com exigências rigorosas de compliance, essas incertezas elevam o risco de exposição financeira e reputacional. A falta de visibilidade e a resposta lenta podem resultar não apenas em multas, mas em paralisações críticas da operação.
Implicações práticas: o que muda na decisão de infraestrutura e conectividade
O cenário descrito pelo estudo da Trellix deixa claro que confiar apenas em controles tradicionais já não é suficiente para proteger operações que incorporam IA em larga escala. Para empresas que dependem de disponibilidade contínua, baixa latência e monitoramento em tempo real, como indústrias, operadores logísticos e órgãos públicos –, a infraestrutura de rede precisa ser capaz de suportar soluções de detecção e resposta automatizadas, além de garantir visibilidade ponta a ponta.
No contexto de Manaus, onde a conectividade pode ser afetada por desafios geográficos e logísticos, a escolha de parceiros que ofereçam fibra dedicada, SLA garantido e suporte local se torna ainda mais estratégica. A adoção de IA nas operações só será sustentável se acompanhada de investimentos em redes robustas, capazes de integrar telemetria de múltiplas fontes e suportar o tráfego intenso gerado por sistemas de monitoramento avançados.
Em última análise, a pesquisa da Trellix serve de alerta: a velocidade da IA não perdoa atrasos na resposta, e a falta de visibilidade pode transformar um incidente isolado em crise sistêmica. Para quem lidera operações críticas, o próximo passo é garantir que a infraestrutura de conectividade não seja o elo fraco na cadeia de defesa digital.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
IA acelera o risco, mas a rede não pode atrasar a resposta. Monitoramento em tempo real e resposta rápida a incidentes exigem link empresarial de fibra dedicada, SLA em contrato e suporte local. O IP Premium Dedicado da Upnetix entrega conectividade estável e visibilidade ponta a ponta. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
