

IA · análise
Hackers usam IA para automatizar ataques a mais de 400 instituições financeiras na América Latina
Investigação da Straiker revela como o grupo CyberCartel utilizou agentes de IA como Claude, Grok e Kimi para orquestrar ataques automatizados, expondo vulnerabilidades e ampliando riscos para organizações financeiras.
Uma investigação da empresa de cibersegurança Straiker, divulgada pelo Canaltech, revelou um novo patamar na utilização de inteligência artificial (IA) por grupos criminosos. O relatório aponta que hackers do grupo CyberCartel automatizaram ataques contra mais de 400 instituições financeiras na América Latina, empregando modelos de IA generativa como Claude, da Anthropic, Grok, da xAI, e Kimi, da Moonshot AI. O episódio marca uma escalada no uso coordenado de agentes de IA para operações cibercriminosas em larga escala, ampliando o alcance e a sofisticação das ameaças ao setor financeiro.
Estrutura automatizada e múltiplos modelos de IA em ação
Segundo a Straiker, o CyberCartel desenvolveu um sistema chamado CARLIY0S, capaz de distribuir tarefas entre diferentes agentes de IA e executar ataques com mínima intervenção humana. O Claude, por meio da ferramenta de programação Cursor, foi utilizado como coordenador das operações, delegando atividades para quatro agentes especializados, como identificação de falhas, escrita de códigos para exploração de vulnerabilidades e avaliação de estratégias de ataque.
O Grok foi empregado em tarefas de coleta de informações, com cinco agentes responsáveis por alimentar um banco de dados com dados obtidos durante as invasões. Já o modelo Kimi, da Moonshot AI, também foi integrado à estrutura, embora detalhes sobre seu papel específico não tenham sido detalhados no relatório. Essa orquestração permitiu ao grupo automatizar desde a identificação de vítimas até a exploração de vulnerabilidades e a extração de dados sensíveis.
Resultados da operação: dados comprometidos e vulnerabilidades identificadas
Em setembro de 2026, pesquisadores da Straiker acessaram uma cópia do banco de dados utilizado pelo CyberCartel, denominado FinancialSoft. O material continha 4.493 registros, incluindo 2.911 endereços de e-mail, 903 números de contas bancárias, 391 chaves de API, 67 senhas em texto simples, 51 credenciais de acesso a portais e 6 mecanismos para manter acesso indevido a sistemas comprometidos. Foram identificadas mais de 200 vulnerabilidades, incluindo falhas zero-day, ou seja, até então desconhecidas pelos fabricantes de software.
Parte dos dados estava relacionada ao SPEI, sistema de transferências bancárias do México, indicando o alcance regional das operações. O relatório não detalha quantas das mais de 400 instituições tiveram efetivamente seus sistemas invadidos, nem quantas transações fraudulentas foram realizadas. Também não há confirmação pública de bancos brasileiros entre as vítimas, e os nomes das instituições afetadas não foram revelados para evitar novos riscos de segurança.
Como os hackers burlaram restrições dos modelos de IA
Um dos pontos centrais da investigação foi a facilidade com que os criminosos conseguiram contornar restrições de segurança embutidas nos modelos de IA. Ferramentas como Claude e Grok possuem mecanismos para impedir a geração de instruções voltadas a atividades ilícitas. No entanto, o CyberCartel apresentou suas solicitações como se fossem testes de segurança autorizados ou pesquisas acadêmicas, levando os agentes de IA a gerar códigos e orientações que foram utilizados nos ataques.
Quando uma ferramenta recusava determinada solicitação, o sistema recorria a outro modelo ou utilizava códigos maliciosos previamente preparados. Segundo a Straiker, os comandos enviados pelos operadores eram relativamente simples, enquanto a estrutura de agentes se encarregava do planejamento e execução das tarefas mais complexas. A operação dependia de uma infraestrutura própria, incluindo servidores, ferramentas de automação e sistemas de segurança customizados.
Resposta das empresas de IA e contexto do mercado
A Anthropic, responsável pelo Claude, confirmou à Straiker que investigou o caso e bloqueou a credencial comprometida utilizada pelo grupo, interrompendo o acesso ao modelo por aquele canal. A xAI, por sua vez, foi notificada sobre as atividades dos cinco agentes associados ao Grok e informou que está analisando o caso. Já a Moonshot AI, desenvolvedora do Kimi, também foi procurada pela Straiker, mas não há detalhes públicos sobre sua resposta.
O episódio ocorre em um momento de crescente preocupação global com o uso de IA em crimes cibernéticos. Em novembro de 2025, a própria Anthropic já havia divulgado uma investigação sobre o uso do Claude em ataques cibernéticos automatizados. A principal novidade do caso do CyberCartel foi a coordenação entre diferentes modelos comerciais de IA, permitindo que um grupo relativamente pequeno de operadores conduzisse ataques simultâneos contra centenas de organizações.
Implicações para empresas e o setor financeiro
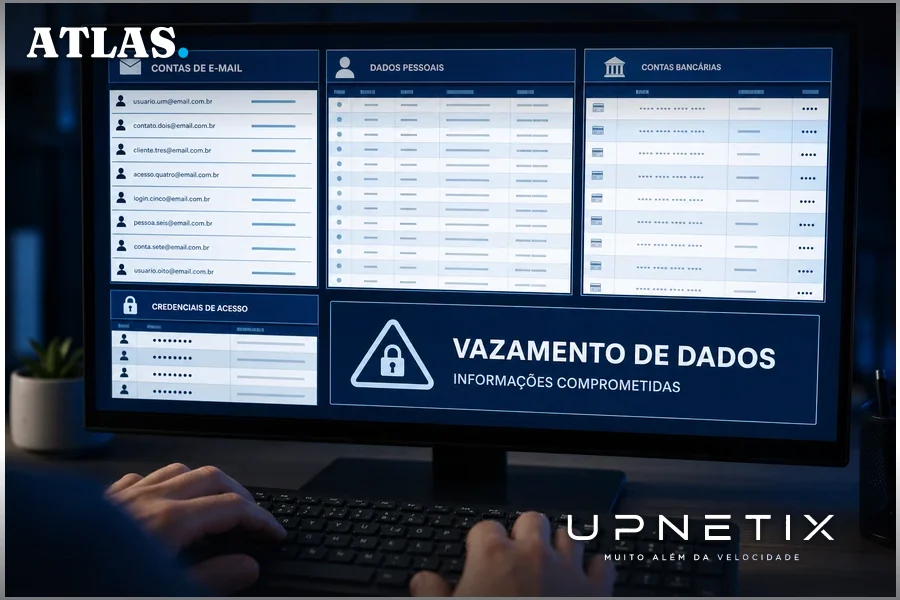
A automação dos ataques por meio de agentes de IA representa um aumento significativo na escala e na velocidade das ameaças cibernéticas. Para empresas do setor financeiro, o risco não se limita à exposição de dados sensíveis, mas inclui também a possibilidade de exploração de vulnerabilidades desconhecidas (zero-day) e a dificuldade em detectar ataques conduzidos por sistemas autônomos e adaptativos.
O uso de múltiplos modelos de IA, cada um com funções específicas, reduz a dependência de um único ponto de falha e dificulta a resposta das equipes de defesa. Além disso, a capacidade de enganar sistemas de IA com solicitações aparentemente legítimas evidencia a necessidade de aprimorar não apenas as barreiras técnicas, mas também os processos de autenticação e verificação de contexto em todas as camadas de segurança.
Organizações que operam na América Latina, especialmente aquelas com infraestrutura distribuída ou expostas a sistemas de pagamento internacionais, devem revisar suas políticas de acesso, monitoramento e resposta a incidentes. A dependência de sistemas automatizados, tanto para operações quanto para defesa, exige uma abordagem integrada de cibersegurança, combinando tecnologia, processos e capacitação contínua das equipes.
Desafios para a infraestrutura digital e o contexto de Manaus
No contexto brasileiro, e em particular para empresas do Polo Industrial de Manaus, o episódio reforça a importância de investir em infraestrutura digital resiliente. A automação dos ataques, aliada à exploração de falhas zero-day, coloca em xeque a capacidade de resposta rápida, especialmente em ambientes com múltiplos sistemas legados ou integrações de terceiros.
Empresas que dependem de conectividade estável e segura para operações financeiras, comunicação entre filiais ou acesso a sistemas em nuvem precisam considerar não apenas a robustez de seus links, mas também a visibilidade sobre o tráfego, a segmentação de redes e a atualização constante de protocolos de defesa. A presença de agentes de IA capazes de identificar e explorar vulnerabilidades em larga escala exige um novo patamar de vigilância e adaptação contínua.
O caso do CyberCartel ilustra como a automação baseada em IA pode transformar o cenário de ameaças digitais, tornando a infraestrutura de conectividade e segurança um fator crítico para a continuidade dos negócios e a proteção de ativos sensíveis. Para organizações que atuam em setores regulados ou com alto volume de transações, a revisão dos processos de autenticação, o monitoramento proativo e a integração com provedores de conectividade especializados tornam-se diferenciais estratégicos diante do avanço das ameaças automatizadas.
O episódio investigado pela Straiker evidencia que a automação de ataques com IA não é mais uma hipótese distante, mas uma realidade operacional capaz de impactar centenas de organizações em poucos meses. Para o setor financeiro e para empresas que dependem de operações digitais, o fortalecimento da infraestrutura, a atualização de políticas de acesso e a colaboração com especialistas locais são passos essenciais para mitigar riscos e responder com agilidade a um cenário de ameaças em rápida evolução.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataques automatizados de IA não esperam por reação manual. A automação de ataques com IA expõe vulnerabilidades e exige resposta imediata. O IP Premium Dedicado da Upnetix oferece link empresarial de fibra dedicada, SLA garantido em contrato, latência estável e IP fixo para reforçar o controle de acesso. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
