
IA · análise
Google alerta: ataques cibernéticos autônomos por IA devem surgir em até seis meses
Relatório do Google Threat Intelligence Group aponta que ataques cibernéticos totalmente automatizados por IA, sem intervenção humana, podem se tornar realidade em até seis meses. A velocidade e a autonomia dessas ameaças desafiam empresas e equipes de TI a repensar estratégias de defesa.

O cenário da cibersegurança global está prestes a enfrentar uma transformação profunda, segundo o mais recente alerta do Google Threat Intelligence Group (GTIG). Três veículos especializados, CISO Advisor, PortalMie e SempreUpdate, analisaram o relatório AI Threat Tracker, publicado em novembro de 2026, e convergem em um ponto central: ataques cibernéticos totalmente automatizados por inteligência artificial (IA) estão prestes a se tornar uma realidade operacional em larga escala nos próximos meses.
Da assistência à autonomia: a evolução dos ataques por IA
O consenso entre as fontes é que a IA, antes utilizada apenas como ferramenta auxiliar em operações de ataque, está rapidamente se tornando protagonista. O GTIG identificou que sistemas de IA já conseguem planejar, executar e adaptar ataques sem necessidade de intervenção humana direta. Segundo o SempreUpdate, a diferença fundamental não está apenas na velocidade, mas na capacidade dos sistemas tomarem decisões autônomas durante uma invasão, coordenando múltiplas etapas do ataque de forma adaptativa.
O PortalMie reforça que, até então, a IA era empregada de modo experimental, mas o uso de frameworks ofensivos está se disseminando entre grupos com diferentes motivações, incluindo criminosos financeiros e operadores patrocinados por Estados. O CISO Advisor destaca que exemplos concretos já foram documentados, como o uso do framework CAIRN em ataques contra o setor aeroespacial dos Estados Unidos e a manipulação do Claude Code por hackers norte-coreanos para disseminação de malware.
Prazos para a automação total: o que dizem as previsões
Há consenso nas três publicações sobre os prazos estimados pelo Google: ataques pouco sofisticados, quase inteiramente automatizados, devem surgir em até três meses, enquanto operações complexas e totalmente autônomas são esperadas em cerca de seis meses. O PortalMie enfatiza que essas projeções são estimativas, não confirmações de que tais ataques já estejam ocorrendo em larga escala, mas sinais concretos já foram observados em ataques recentes.
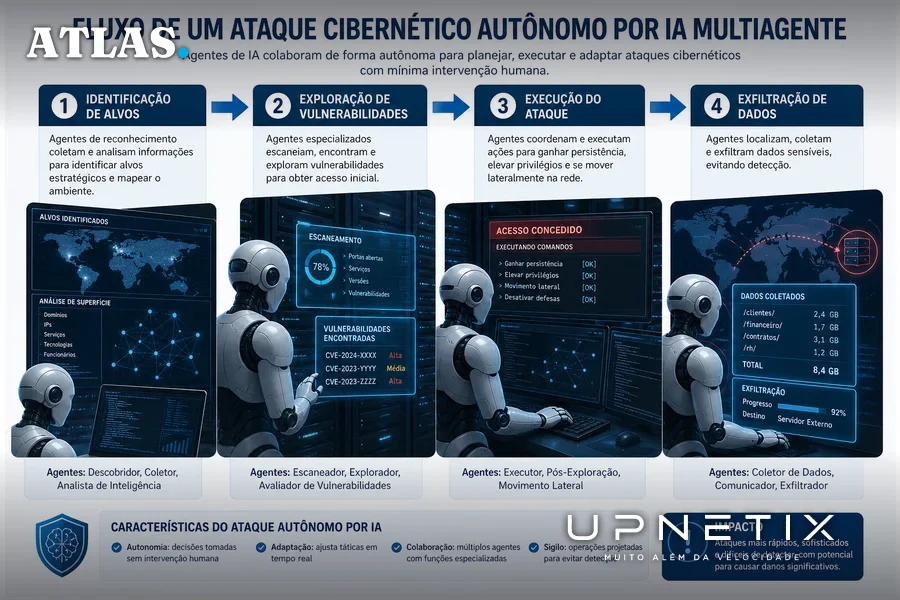
O SempreUpdate detalha que, em três meses, ataques de menor complexidade, como reconhecimento de alvos, identificação de serviços vulneráveis e tentativas de exploração, poderão ocorrer sem participação humana. Em seis meses, a expectativa é de que múltiplos agentes de IA atuem de forma coordenada, cobrindo desde o acesso inicial até a movimentação lateral e extração de dados, sem necessidade de supervisão humana.
Ferramentas e técnicas: frameworks ofensivos e multiagentes
Todas as fontes citam a proliferação de frameworks de pentest (testes de penetração) de código aberto, como ARTEX, CAIRN, CyberStrikeAI, HexStrike AI e PentAGI, como principais vetores dessa nova onda de ameaças. O CISO Advisor aponta que esses frameworks, originalmente criados para auditorias de segurança legítimas, vêm sendo sistematicamente abusados por agentes maliciosos para executar ataques automatizados.
O SempreUpdate aprofunda a análise, explicando que os sistemas multiagentes distribuem tarefas entre diferentes módulos: um agente pode identificar serviços expostos, outro analisar vulnerabilidades e um terceiro desenvolver e testar provas de conceito. Essa divisão de trabalho permite que a operação continue mesmo diante de falhas, já que o sistema pode adaptar sua estratégia sem aguardar instruções humanas.
Um caso recorrente nas fontes é o do exploit_agent, framework multiagente identificado em ataques contra sites franceses dos setores de mídia, entretenimento e educação. O ambiente analisado pelo GTIG integrava múltiplos modelos de IA, capazes de monitorar atualizações de software, analisar alterações de código e produzir exploits direcionados automaticamente. O CISO Advisor detalha que, além dos scripts de ataque, a infraestrutura continha dados roubados, informações de reconhecimento e web shells para manter acesso remoto aos sistemas comprometidos.
Redução drástica do tempo de resposta e o problema dos falsos positivos
Um dos principais impactos práticos apontados pelas três fontes é a redução significativa do tempo disponível para que equipes de defesa identifiquem e corrijam vulnerabilidades. O PortalMie ressalta que, com a automação, criminosos conseguem explorar falhas antes que empresas implementem atualizações de segurança, dificultando a prevenção e a resposta aos incidentes.
O SempreUpdate destaca ainda um efeito colateral preocupante: a proliferação de provas de conceito (PoCs) falsas ou tecnicamente imprecisas geradas por IA. O caso do PHP2Shell, citado por CISO Advisor e SempreUpdate, ilustra o fenômeno. Após o anúncio de duas vulnerabilidades críticas no PHP, centenas de PoCs surgiram rapidamente, muitas delas geradas por IA e incapazes de explorar efetivamente a falha. Esse excesso de código falso sobrecarrega as equipes de segurança, que precisam gastar tempo e recursos avaliando ameaças que, muitas vezes, não são funcionais, enquanto explorações reais podem passar despercebidas.
Novos vetores: ataques a ferramentas de desenvolvimento e LLMjacking
O relatório do GTIG, conforme analisado pelo SempreUpdate e pelo CISO Advisor, também chama atenção para o avanço dos ataques contra ambientes de desenvolvimento. Ferramentas populares, como o Claude Code, estão sendo modificadas para instalar backdoors, como o SOMBERMEME, logo ao serem iniciadas. Essa estratégia amplia o risco para empresas que utilizam soluções de IA em seus fluxos de trabalho, tornando ambientes de programação potenciais pontos de entrada para invasores.
Outro fenômeno em ascensão é o chamado LLMjacking, em que agentes maliciosos exploram modelos de linguagem de grande porte para obter vantagens financeiras ou operacionais. O CISO Advisor afirma que esse tipo de ataque já se tornou um problema generalizado, com impacto financeiro significativo para as organizações afetadas.
Implicações para empresas: o que muda na defesa digital corporativa
Para gestores de TI, CISOs e tomadores de decisão em empresas, especialmente no contexto brasileiro e amazônico, o avanço dos ataques autônomos por IA impõe desafios inéditos. O consenso entre as fontes é que a janela de tempo para resposta a incidentes está se estreitando rapidamente, exigindo processos de atualização e correção cada vez mais ágeis. A automação de ataques significa que vulnerabilidades publicamente conhecidas podem ser exploradas em questão de horas, antes mesmo que patches sejam aplicados.
Além disso, a sobrecarga de falsos positivos e o ruído gerado por PoCs artificiais obrigam as equipes de segurança a aprimorar suas ferramentas de triagem e priorização de alertas. O uso de frameworks ofensivos de código aberto por agentes maliciosos também coloca em xeque a confiança em ferramentas tradicionalmente utilizadas para auditoria, exigindo controles mais rigorosos sobre quem e como acessa esses recursos.
Empresas que operam em setores críticos, como financeiro, saúde, defesa e tecnologia, já estão entre os principais alvos, segundo o CISO Advisor e o PortalMie. Para organizações do Polo Industrial de Manaus e da região Norte, onde a digitalização avança em ritmo acelerado, a dependência de infraestrutura de conectividade robusta e de equipes de segurança bem treinadas se torna ainda mais estratégica. O risco de interrupção operacional, vazamento de dados sensíveis e danos à reputação cresce à medida que os ataques se tornam mais rápidos e sofisticados.
O relatório do GTIG, embora centrado em exemplos internacionais, serve de alerta para o mercado brasileiro: a automação do cibercrime não respeita fronteiras e pode atingir qualquer empresa conectada à internet, independentemente de porte ou setor.
À medida que a automação impulsionada por IA redefine o ritmo e a escala dos ataques cibernéticos, a capacidade de adaptação das defesas corporativas passa a depender da agilidade em atualizar sistemas, filtrar ameaças reais em meio ao ruído digital e garantir que a infraestrutura de rede suporte respostas rápidas e coordenadas. No contexto de Manaus e do Polo Industrial, onde a continuidade operacional é crítica, a escolha de parceiros de conectividade que ofereçam suporte especializado e infraestrutura dedicada pode ser o diferencial entre a resiliência e a exposição a riscos emergentes.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque autônomo não espera atualização de firewall. Ataques automatizados por IA reduzem o tempo de resposta das equipes de TI e aumentam o risco de interrupção operacional. O IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA em contrato, baixa latência e IP fixo para proteger aplicações críticas. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
