

IA · análise
Falhas críticas PHP2Shell são exploradas antes do patch e expõem milhões de sites corporativos
Vulnerabilidades PHP2Shell permitiram execução remota de código em servidores PHP, com ataques confirmados antes da divulgação oficial. Atraso na correção e uso de IA aceleram o risco para empresas e órgãos públicos.
O mercado de tecnologia corporativa costuma confiar que vulnerabilidades críticas em softwares amplamente usados, como o PHP, são descobertas e corrigidas antes que invasores possam explorá-las em larga escala. O caso recente das falhas PHP2Shell, no entanto, desmonta essa crença confortável: ataques reais começaram antes mesmo da divulgação oficial dos bugs, e milhões de servidores seguem sem correção viável. Para quem opera sites, sistemas ou aplicações internas em PHP, incluindo portais públicos, ERPs, e-commerces e APIs, o episódio impõe uma revisão urgente das práticas de atualização e resposta a incidentes.
PHP2Shell: o que são as falhas e por que são diferentes
PHP2Shell refere-se a duas vulnerabilidades críticas (CVE-2026-109618 e CVE-2026-109619) no núcleo do PHP, linguagem que roda cerca de 70% dos sites do mundo, segundo W3Techs e diversas fontes. Ambas permitem execução remota de código (RCE) sem autenticação prévia, ou seja, um invasor pode rodar comandos no servidor apenas enviando requisições especialmente formatadas, sem precisar de login. O escopo do problema é amplo: afeta desde WordPress, Drupal e Joomla até aplicações sob medida, pois o bug reside no runtime do PHP, não em plugins ou sistemas específicos (Memeburn, note.com).
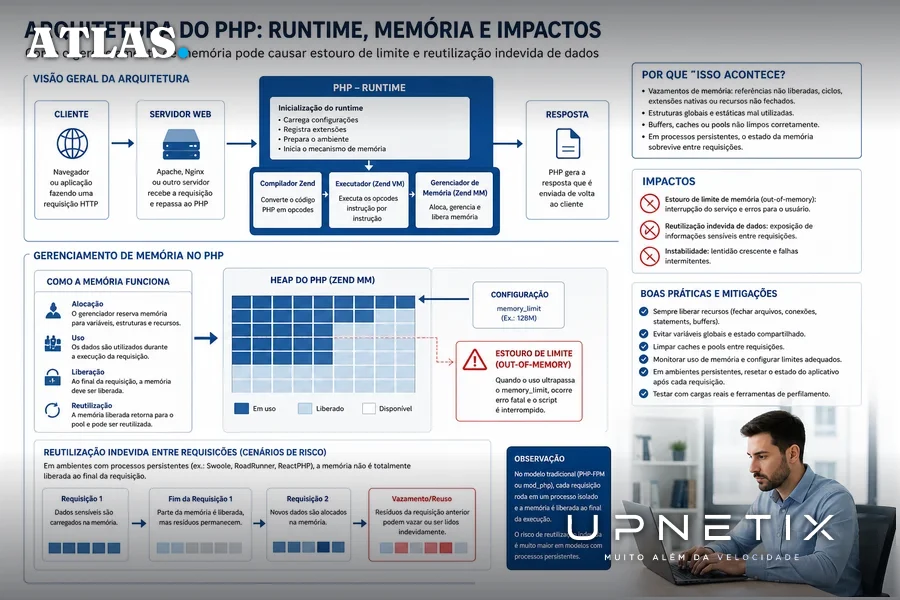
Essas falhas, segundo análise da Wiz e da Calif, envolvem erros de gerenciamento de memória durante situações de estouro de limite (out-of-memory) e de reaproveitamento indevido de dados entre requisições. O impacto é potencializado porque a exploração pode ocorrer antes mesmo que qualquer código de aplicação seja executado, atingindo servidores em configuração padrão (Memeburn).
Como a vulnerabilidade foi descoberta e por que demorou a ser corrigida
O caminho até a correção foi acidentado. Sinais do problema apareceram já em 2024, durante uma auditoria externa, mas sem um caminho claro de exploração, o conserto foi adiado por quase dois anos. O cenário mudou quando equipes da Calif e da Wiz, usando ferramentas de inteligência artificial (IA) como Gemini 4 Argon, GPT-5.6 Sol e Wiz Atlas, conseguiram demonstrar RCE em ambientes reais em poucos dias, um ciclo de descoberta e validação muito mais rápido que o de correção (Memeburn).
A PHP Foundation admitiu que o processo de decisão sobre o patch foi travado por impasses técnicos: algumas soluções quebravam compatibilidade, outras criavam riscos de negação de serviço, e a coordenação com extensões de terceiros era considerada inviável. Só após a comprovação da exploração prática, o patch foi priorizado e lançado em 21 de outubro de 2026 (note.com, Memeburn).
Mesmo assim, a distribuição dos patches ficou restrita às versões 8.2 a 8.5. Versões 7.4 a 8.1 receberam apenas backports de código-fonte, sem builds oficiais, e versões anteriores ficaram sem correção (Memeburn, note.com). Isso deixa uma massa de servidores sem atualização fácil: VulnCheck estima ao menos 1,1 milhão de servidores PHP expostos na internet que não podem ser corrigidos por falta de builds oficiais (note.com).
Exploração antecipada: ataques começaram antes do anúncio
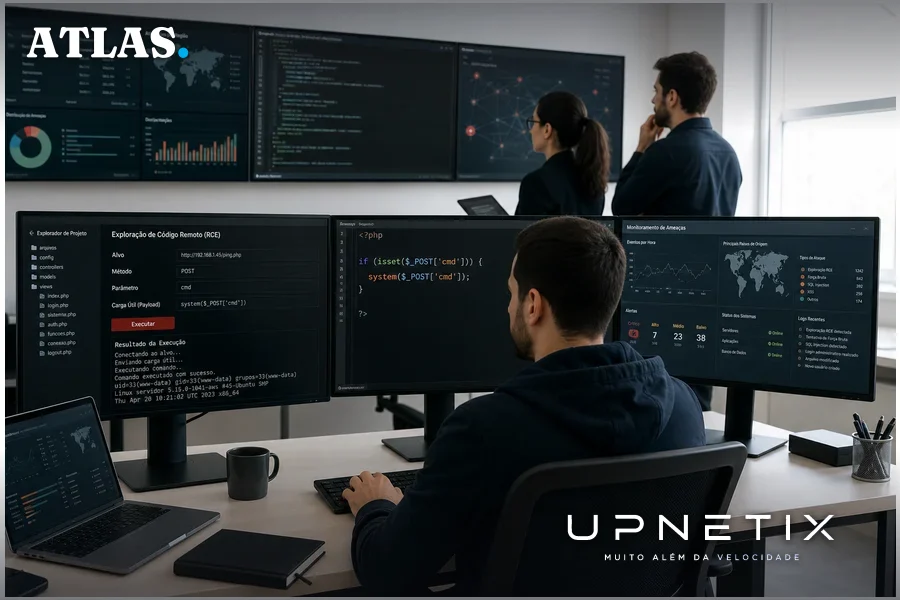
O episódio também desmente a suposição de que há um período seguro entre a descoberta de uma falha e sua exploração em campo. Amazon Threat Intelligence detectou tentativas de ataque contra honeypots já em 17 de outubro, quatro dias antes da divulgação dos CVEs e do patch. O tráfego vinha de IPs ligados a redes de anonimização, e não está claro como os atacantes obtiveram detalhes da falha antes da publicação oficial (note.com, Memeburn, Bleeping Computer).
Após o vazamento dos identificadores CVE e de provas de conceito (PoCs), múltiplos atores passaram a testar e adaptar exploits, inclusive com variações para driblar regras de firewall (Cloudflare, Memeburn). O pesquisador Adel Karimi, da Perplexity, registrou a primeira execução remota de código confirmada em ambiente real, com evidências detalhadas do ataque e da extração de dados de memória (Bleeping Computer). Marcus Hutchins, da Expel, validou a análise como a mais completa até então sobre exploração bem-sucedida.
O caso do desafio stealmybitcoin.com, relatado pelo Cybersecurity News, ilustra como a exploração é viável: um pesquisador conseguiu rodar código no servidor e acessar a chave de uma carteira Bitcoin, usando scripts públicos baseados nos bugs, em menos de 20 horas. O código de exploração foi publicado no GitHub, acelerando a disseminação (Cybersecurity News).
Por que a detecção e a resposta são tão difíceis
Além da gravidade técnica, PHP2Shell se destaca pela dificuldade de detecção. Segundo a CrowdStrike (apud note.com), ataques bem-sucedidos retornam respostas HTTP 200 normais, sem deixar rastros evidentes nos logs das aplicações. O único indício pode ser uma linha de erro de memória no log do servidor web, um registro facilmente ignorado em operações rotineiras.
Esse cenário cria um dilema para administradores: mesmo após atualizar, não é possível garantir que não houve invasão antes do patch. O risco de persistência silenciosa é real, sobretudo em ambientes onde múltiplos sites compartilham o mesmo servidor ou container, e onde logs não são monitorados em tempo real.
Outro agravante é a abrangência das versões afetadas. Estimativas da Memeburn e da note.com, baseadas em dados da W3Techs e VulnCheck, apontam que cerca de 48% dos sites PHP detectáveis rodam versões que não recebem mais suporte oficial, e apenas cerca de 15% dos servidores expostos usam versões suportadas e já corrigidas.
O papel da IA: aceleração do ataque e da descoberta
Um dos aspectos mais provocativos do caso PHP2Shell é o papel central da IA tanto na descoberta quanto na exploração das falhas. Equipes da Calif, Wiz e OpenAI demonstraram que modelos avançados conseguem analisar diferenças de código (patch diffing), identificar pontos de ataque e gerar exploits funcionais em horas ou minutos, invertendo a lógica tradicional em que o defensor tinha tempo para agir após o anúncio de uma vulnerabilidade (Memeburn, note.com).
CJ Moses, CISO da Amazon, destacou que o custo para criar ataques a partir de alertas ou patches caiu drasticamente com IA, e que o tempo de resposta necessário para proteger sistemas críticos agora deve ser medido em horas, não mais em dias ou semanas. O próprio processo de embargo, manter detalhes sob sigilo até o patch estar pronto, foi questionado, já que a IA permite que atacantes antecipem-se a partir de pistas mínimas (note.com).
Esse cenário pressiona empresas a revisar não apenas a frequência de atualização, mas também a arquitetura de seus ambientes: dependência de versões antigas, uso de containers com runtimes desatualizados e falta de automação para deploy de patches tornam-se riscos sistêmicos.
Contrapontos, incertezas e implicações para empresas
Apesar do consenso sobre a gravidade, há divergências e lacunas importantes. Não há números consolidados de invasões reais em produção, Amazon e Cloudflare relatam tentativas e adaptações de payloads, mas sem comprovação de compromissos em larga escala até a publicação deste artigo (note.com, Memeburn, Bleeping Computer). O próprio exploit do desafio Bitcoin, por exemplo, não capturou toda a cadeia de execução ao vivo, e o autor reconheceu limitações na prova (Cybersecurity News).
Outro ponto de debate é a viabilidade de mitigação sem atualização: orientações como desabilitar upload progress ou ajustar limites de memória podem reduzir o risco, mas não eliminam a possibilidade de exploração, segundo a equipe de segurança do PHP (Bleeping Computer, note.com). O consenso entre especialistas é que apenas atualizar para uma versão suportada e já corrigida oferece proteção efetiva.
Para empresas e órgãos públicos, o custo da inação é alto: ambientes legados, integrações críticas e aplicações customizadas podem exigir migração de versões ou até reescrita de partes do sistema. O risco de exposição silenciosa, aliado à dificuldade de detecção, amplia o potencial de dano reputacional e operacional.
O caso PHP2Shell mostra que a velocidade da ameaça superou a capacidade tradicional de resposta. Para organizações do Polo Industrial de Manaus ou qualquer operação que dependa de disponibilidade e integridade de sistemas web, a revisão da infraestrutura, com ênfase em atualização contínua, automação de deploys e monitoramento de logs, deixou de ser diferencial e virou pré-requisito de sobrevivência digital.
O episódio PHP2Shell expôs que, diante de ataques acelerados por IA e de uma base instalada fragmentada, a janela entre o anúncio de uma falha e sua exploração real pode ser menor do que o tempo necessário para aplicar um patch. Em ambientes corporativos e públicos, a única saída sustentável é investir em processos e infraestrutura que permitam atualizar e isolar rapidamente sistemas críticos, reduzindo o tempo de exposição e o impacto de vulnerabilidades inevitáveis.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque PHP2Shell não espera janela de atualização. Ambientes PHP legados ou desatualizados são alvos fáceis para exploits que surgem antes mesmo do patch. Com o IP Premium Dedicado, sua empresa conta com link empresarial de fibra dedicada, SLA garantido em contrato e IP fixo para monitoramento e resposta rápida. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
