

IA · análise
Falhas críticas no PHP expõem 70% da web: IA acelera tanto a defesa quanto o risco para empresas
Vulnerabilidades ocultas por até 20 anos no PHP foram reveladas por inteligência artificial, levando a alertas globais e exigindo ação imediata de empresas e governos. A mesma IA que protege também pode ser usada para atacar.
O episódio recente envolvendo falhas críticas de segurança no PHP, reveladas por inteligência artificial, desafia a crença predominante de que sistemas amplamente auditados e maduros estão livres de vulnerabilidades graves. A descoberta, detalhada por Canaltech e Blocktrends, expôs riscos profundos para empresas e governos que dependem de aplicações web, mostrando que a própria tecnologia que acelera a defesa também pode ser usada para atacar. O consenso entre especialistas e órgãos de segurança é claro: a janela de exposição é inédita, e a resposta precisa ser imediata.
Como a IA encontrou falhas invisíveis por décadas
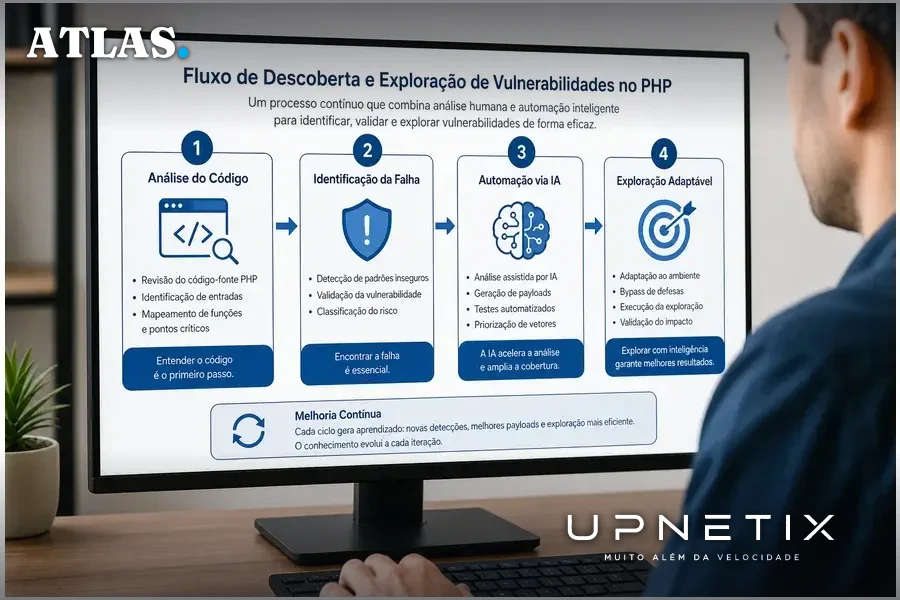
Segundo apuração do Canaltech, pesquisadores das empresas Wiz e Calif utilizaram modelos de IA do Google (Gemini 4 Argon) e da OpenAI (GPT-5.6 Sol) para analisar o código do PHP, uma das linguagens mais usadas em servidores web. O Blocktrends acrescenta que a Calif atuou no âmbito da iniciativa “Patch the Planet” da OpenAI, enquanto a Wiz combinou seu agente Wiz Atlas com as ferramentas do Google e da OpenAI. O resultado foi a identificação de duas vulnerabilidades críticas, presentes desde a versão 5 do PHP, lançada em 2004, e só agora tornadas exploráveis graças à automação e velocidade da IA.
O impacto é gigantesco: de acordo com a W3Techs, citado pelo Canaltech, 69,3% dos sites com linguagem de servidor conhecida utilizam PHP. O Blocktrends arredonda o número para 70%, o que representa mais de 33 milhões de páginas potencialmente vulneráveis. A complexidade das falhas, envolvendo gerenciamento de memória, dificultou sua exploração até o advento dos modelos de IA capazes de combinar problemas e adaptar ataques a diferentes configurações de servidor.
O paradoxo da IA: proteção e ameaça em igual medida
Ambas as fontes concordam que a IA foi determinante tanto para a descoberta quanto para o aumento do risco. O Canaltech destaca que a investigação, que normalmente levaria meses, foi concluída em cerca de uma semana graças à automação. Já o Blocktrends enfatiza o paradoxo: a mesma tecnologia que permitiu encontrar e corrigir as falhas pode ser usada para criar exploits adaptáveis, reduzindo drasticamente a barreira técnica para ataques. A Wiz, segundo o Blocktrends, alertou que “com IA, essa barreira técnica deixa de existir”.
Esse cenário coloca empresas e órgãos públicos diante de um novo tipo de risco: a velocidade da IA não beneficia apenas os defensores, mas também os atacantes. O tempo entre a divulgação da vulnerabilidade e o início de ataques em larga escala pode ser medido em horas ou dias, não mais em semanas ou meses.
Resposta global: alertas, correções e corrida contra o tempo
A gravidade levou a uma mobilização inédita. O Blocktrends informa que a Agência de Segurança Nacional dos EUA (NSA) recomendou que sites incapazes de atualizar imediatamente fossem retirados do ar até a aplicação dos patches. O Canaltech relata que governos e empresas removeram sites preventivamente, enquanto a equipe do PHP, com apoio de empresas como OpenAI, Calif, Cloudflare e Google, lançou rapidamente quatro versões corrigidas (PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35) para resolver as vulnerabilidades identificadas como CVE-2026-109618 e CVE-2026-109619, ambas com nota 9,2 de 10 em gravidade.
O consenso é que apenas atualizar sistemas de gerenciamento de conteúdo como WordPress, Drupal ou Joomla não basta: é necessário atualizar o próprio PHP no servidor. O WordPress, segundo o Blocktrends, esclareceu que a falha não é específica do seu CMS, mas exige ação dos administradores de servidores e das empresas de hospedagem. A situação é ainda mais crítica para quem utiliza versões antigas do PHP, que já não recebem suporte oficial e exigem migração completa, não apenas aplicação de patch.
Empresas de infraestrutura como Akamai, AWS, Cloudflare, Fastly, Imperva, Microsoft e Vercel colaboraram na distribuição dos patches e mitigação do risco, evidenciando o tamanho do problema. O Blocktrends destaca que, após a divulgação, a “janela de exploração se abre”, tornando a resposta rápida fundamental para evitar ataques.
Impactos financeiros e operacionais: o que está em jogo para empresas
O custo de não agir é elevado. O Blocktrends cita estimativa da IBM de que o custo médio global de uma violação de dados supera US$ 4,8 milhões. Além das multas regulatórias, empresas enfrentam perda de confiança de clientes e custos de remediação que podem superar milhões de dólares. Para organizações que dependem de aplicações web em PHP, especialmente no setor público ou em indústrias críticas, o risco de indisponibilidade, vazamento de dados ou interrupção de serviços essenciais é real e imediato.
O episódio também revela limitações estruturais: segundo o Canaltech, a PHP Foundation reconheceu falhas na organização do processo de correção, agravadas pela escassez de profissionais especializados. Soluções discutidas anteriormente apresentavam riscos de incompatibilidade ou perda de desempenho, atrasando a resposta. A divulgação das falhas foi antecipada após vazamentos em redes sociais, aumentando a pressão por atualização imediata.
Contra-argumentos, incertezas e o que ainda não se sabe
Apesar da gravidade, há quem questione se a recomendação de retirada imediata de sites do ar, como sugeriu a NSA segundo o Blocktrends, não seria exagerada para contextos onde o risco de ataque automatizado é menor. No entanto, o consenso das fontes é que a combinação de alta gravidade, ampla superfície de ataque e facilidade de exploração por IA justifica a cautela extrema, especialmente para organizações com dados sensíveis ou serviços críticos.
Permanece uma incerteza relevante: até o momento da divulgação, não havia registros de exploração maliciosa das falhas, de acordo com a OpenAI citada pelo Blocktrends. Mas a janela de risco está aberta, e o potencial de ataques automatizados cresce à medida que a IA se populariza. Também não há consenso sobre o tempo necessário para que a maioria dos sites vulneráveis seja de fato atualizada, especialmente em ambientes corporativos complexos ou no setor público, onde processos de atualização são mais lentos.
Outro ponto de atenção é a dependência de versões antigas do PHP, comuns em sistemas legados. A migração pode exigir reescrita de aplicações, testes extensivos e investimentos que nem sempre estão previstos no orçamento, aumentando o risco de exposição prolongada.
O que muda para empresas e gestores públicos: lições e próximos passos
O caso das falhas no PHP marca uma virada na forma como empresas e órgãos públicos precisam encarar a segurança digital. Não basta confiar em auditorias tradicionais ou na maturidade de sistemas amplamente utilizados. A velocidade da IA redefine o ciclo de vida das vulnerabilidades: o que era seguro ontem pode se tornar crítico da noite para o dia.
Para organizações de qualquer porte, a atualização imediata do PHP nos servidores é o mínimo. Mas o episódio expõe uma questão mais profunda: a necessidade de infraestrutura flexível, com capacidade de atualização ágil, monitoramento contínuo e suporte especializado local. Em mercados como Manaus, onde a conectividade e a disponibilidade de suporte técnico podem ser mais desafiadoras, o risco de atraso na resposta é ainda maior.
Empresas que operam sistemas críticos, processam dados sensíveis ou dependem de alta disponibilidade precisam revisar suas políticas de atualização, exigir SLA claro de fornecedores e garantir que a infraestrutura de rede suporte migrações rápidas sem comprometer a operação. O episódio do PHP mostra que a próxima vulnerabilidade pode estar oculta em qualquer camada da pilha tecnológica, e que a capacidade de reagir rápido é o novo diferencial competitivo.
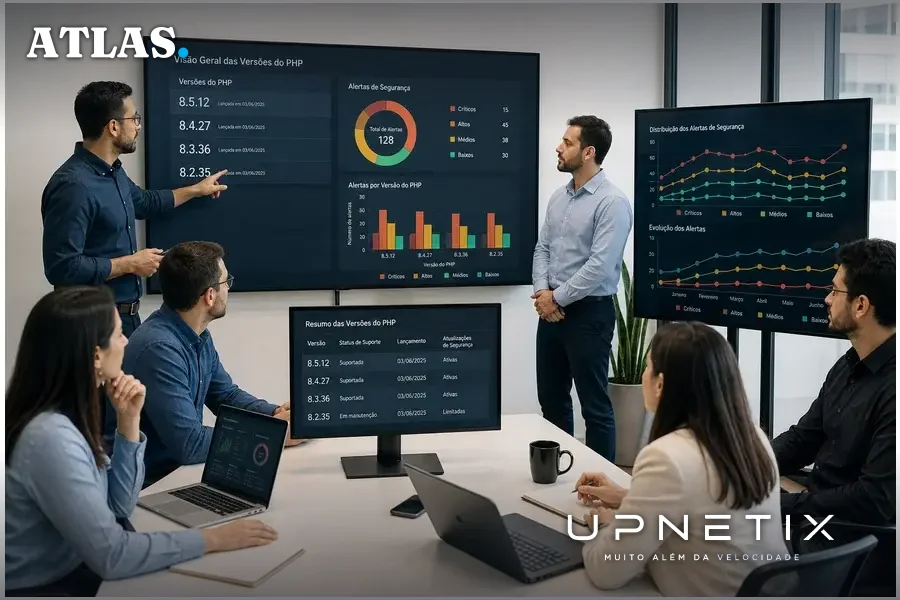
O alerta global sobre o PHP não é apenas um caso isolado, mas um sinal de que a segurança digital entrou em uma era de aceleração sem precedentes, impulsionada pela inteligência artificial. Para quem decide, a lição é clara: a infraestrutura que não permite atualização ágil e monitoramento em tempo real transforma cada vulnerabilidade descoberta em um risco existencial para o negócio.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
A próxima falha pode estar rodando no seu servidor. Migração rápida e atualização segura do PHP exigem conectividade estável e suporte local. O IP Premium Dedicado da Upnetix oferece link de fibra dedicado, SLA em contrato e IP fixo para garantir disponibilidade e controle. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
