

Wi-Fi & Segurança · análise
Exercício Guardião Cibernético mobiliza 1.300 profissionais e testa reação do setor de telecomunicações a ataques digitais
Simulação coordenada pelo Exército reúne operadoras, órgãos públicos e empresas estratégicas em sete cidades, incluindo Manaus, para validar planos de contingência diante de ameaças cibernéticas complexas.
O exercício Guardião Cibernético 8.0, realizado nesta semana sob coordenação do Exército Brasileiro, expõe uma realidade incômoda para o setor de telecomunicações e para todos que dependem de infraestruturas críticas: a crença de que a segurança digital está sob controle não resiste a ataques coordenados e sofisticados. A mobilização, que envolve mais de 1.300 profissionais de 300 organizações e representantes de 14 países, segundo consenso entre TeleTime, CISO Advisor, Jornal do Brasil e Jornal de Brasília, revela o tamanho do desafio para empresas, órgãos públicos e operadores de serviços essenciais.
Simulação nacional e integração inédita
O Guardião Cibernético 8.0, promovido pelo Comando de Defesa Cibernética do Exército em parceria com Marinha e Força Aérea, vai além de um simples treinamento técnico. O evento ocorre simultaneamente em Brasília, Manaus, Rio de Janeiro, Belém, Recife, São Paulo e Curitiba, envolvendo setores estratégicos como telecomunicações, energia, recursos hídricos, transporte, biossegurança e mercado financeiro. A amplitude da simulação, destacada por todas as fontes, visa testar e aprimorar planos de contingência diante de cenários de crise que podem comprometer serviços essenciais à sociedade.
Segundo o Ministério da Defesa, citado pelo CISO Advisor, o objetivo central é ampliar a integração entre governo, iniciativa privada e meio acadêmico na proteção do espaço cibernético nacional. O exercício utiliza simulações construtivas, em que equipes multidisciplinares resolvem problemas propostos, e virtuais, voltadas a especialistas técnicos em segurança digital. Além disso, há palestras e ações educativas abertas ao público, reforçando o caráter de conscientização coletiva.
Setor de telecomunicações no centro da preparação
O setor de telecomunicações ocupa papel de destaque no Guardião Cibernético 2026. De acordo com TeleTime, a Anatel mobilizou ao longo do ano operadoras, associações de provedores e representantes do segmento de cabos submarinos para participação ativa no exercício. Entre os convidados estão empresas como Algar, Brisanet, Cirion, Claro, Sky, Telefônica Brasil, TIM, V.tal, EllaLink, Seaborn, Telcables/Angola Cables, Telxius, além de entidades como Abrint, Conexis Brasil Digital, TelComp e o Comitê Brasileiro para Proteção de Cabos Submarinos (CBPC). Embora a lista final de confirmados não tenha sido divulgada pela Anatel até o fechamento das reportagens, a mobilização reflete o entendimento de que a resiliência das redes de comunicação é determinante para a segurança nacional.
Os documentos preliminares do exercício, segundo TeleTime, apontam o controle de data centers e a gestão de estações rádio base (ERBs) como pontos de atenção. Isso evidencia que a ameaça não se limita ao ataque direto a redes externas, mas envolve também a vulnerabilidade de infraestruturas internas e a necessidade de resposta rápida a incidentes que podem afetar a disponibilidade de serviços para milhões de usuários e para operações empresariais críticas.
Consenso sobre riscos e desafios: o que dizem as fontes
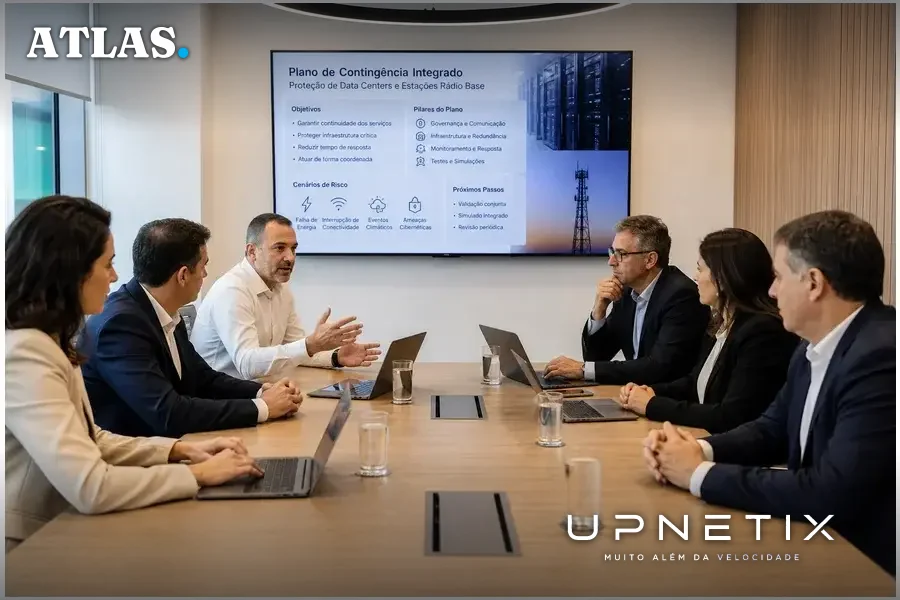
Todas as publicações consultadas convergem em relação ao crescimento do evento e à necessidade de preparação diante de ameaças cibernéticas cada vez mais sofisticadas. O General de Divisão Jacy Barbosa Júnior, Comandante de Defesa Cibernética, enfatizou, conforme o Ministério da Defesa declarou ao CISO Advisor, que o exercício evoluiu de uma iniciativa pequena para uma mobilização nacional, acompanhando a escalada dos riscos digitais. “O exercício cibernético começou pequeno. Ao longo do tempo, fomos percebendo como esse assunto é relevante e impactante, e ele foi crescendo a cada ano”, afirmou.
O analista de crimes cibernéticos do Ministério da Justiça, Cleberson Vieira, citado pelo CISO Advisor, destacou que a preparação exige sair da zona de conforto e observar o contexto nacional de forma ampla. Essa postura é reforçada pelo Jornal do Brasil e pelo Jornal de Brasília, que ressaltam a integração entre forças armadas, órgãos reguladores e operadores de infraestruturas essenciais como elemento-chave para validar e aprimorar os planos de contingência.
Há consenso ainda sobre o papel estratégico da cibernética, definida como um dos três setores prioritários pela Estratégia Nacional de Defesa, segundo o Exército. O segmento abrange sistemas informatizados que operam desde computadores e rádios até radares, carros de combate e defesa antiaérea, ampliando o impacto potencial de um ataque bem-sucedido.
O contra-argumento: preparação é suficiente?
Apesar do esforço coletivo e do aumento do número de participantes, permanece a dúvida sobre o real nível de prontidão do país diante de ameaças cibernéticas. O CISO Advisor, em cobertura paralela, aponta que o Brasil ainda apresenta baixa prontidão contra ataques digitais, mesmo com iniciativas como o Guardião Cibernético. O próprio General Jacy Barbosa Júnior reconhece que o exercício representa uma contribuição das Forças Armadas, mas depende da parceria efetiva com todas as instituições para criar um ambiente realmente seguro e estável.
Outro ponto de debate é a representatividade dos participantes. Embora 16 empresas e entidades do setor de telecomunicações tenham sido convidadas, a lista de confirmações não foi tornada pública pela Anatel, o que dificulta avaliar se a cadeia produtiva está totalmente engajada. Além disso, não há divulgação detalhada dos resultados dos exercícios, o que limita a transparência sobre as vulnerabilidades identificadas e as ações corretivas implementadas.
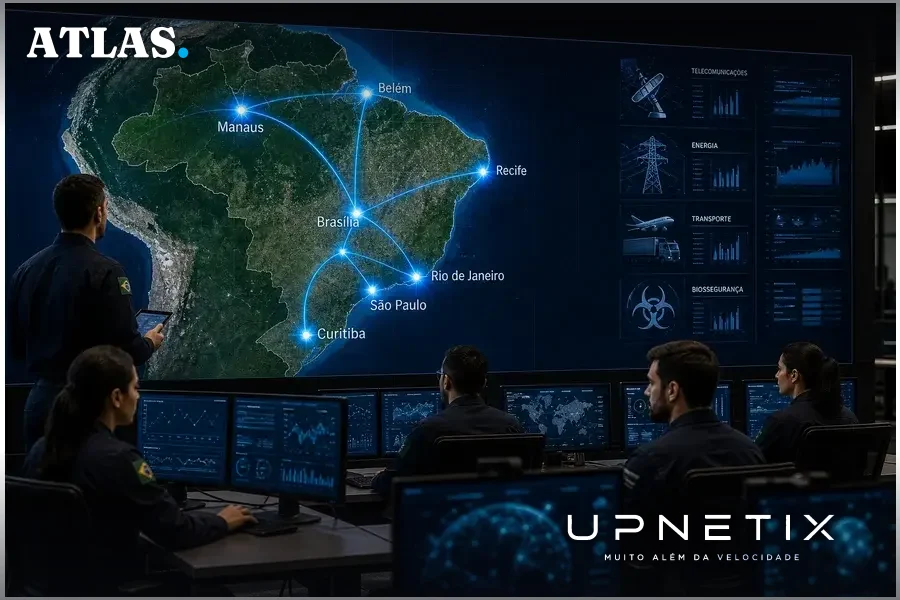
O que ainda não se sabe e os riscos para empresas
As reportagens não trazem informações sobre incidentes reais simulados, métricas de desempenho dos participantes ou falhas específicas detectadas durante o Guardião Cibernético 8.0. Também não há detalhes sobre o envolvimento de pequenas e médias empresas do setor de telecomunicações, que frequentemente possuem menos recursos para investir em segurança cibernética e podem ser elos frágeis na cadeia de proteção.
Para empresas que dependem de conectividade estável, especialmente em regiões estratégicas como Manaus, onde o exercício também ocorre, a principal incerteza é sobre a capacidade de resposta diante de ataques que comprometam data centers, estações rádio base ou rotas de cabos submarinos. O impacto potencial vai além da indisponibilidade temporária: pode significar prejuízos operacionais, exposição de dados sensíveis e danos à reputação, além de riscos regulatórios crescentes à medida que a Anatel intensifica a fiscalização sobre planos de contingência.
Implicações práticas para quem decide em telecom e TI
O Guardião Cibernético 8.0 deixa claro que a segurança digital não é uma responsabilidade exclusiva das forças armadas ou dos grandes players do setor. A integração entre operadoras, provedores, órgãos públicos e entidades reguladoras é fundamental, mas a eficácia da defesa depende de planos de contingência testados, equipes treinadas e infraestrutura resiliente, inclusive em localidades remotas ou com desafios logísticos, como Manaus.
Para gestores de TI, diretores de empresas e decisores públicos, o exercício evidencia a urgência de revisar contratos de conectividade, exigir SLA (acordo de nível de serviço) robusto e garantir redundância de acesso. A participação ativa em iniciativas setoriais e a adoção de melhores práticas de segurança, como segmentação de redes e monitoramento contínuo, tornam-se diferenciais competitivos e requisitos para operar em ambientes regulados ou de missão crítica.
O Guardião Cibernético também sinaliza que a pressão para transparência e prestação de contas sobre incidentes e planos de resposta tende a aumentar, especialmente com a presença de representantes internacionais e a atenção crescente da Anatel ao tema.
O exercício Guardião Cibernético 8.0 expõe que, em um cenário de ameaças digitais cada vez mais complexas, a estabilidade operacional de empresas e órgãos públicos depende da capacidade de antecipar, simular e responder a incidentes reais. Para quem atua em Manaus ou em qualquer polo estratégico, a diferença entre manter a operação ativa e sofrer prejuízos está na escolha de parceiros de conectividade que comprovem resiliência, integração com planos de contingência e presença local capaz de reagir em tempo real a qualquer incidente.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Simulado não segura a rede quando o ataque é real. O Guardião Cibernético mostrou que a reação a ataques digitais depende de conectividade estável e contingência local. O IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA em contrato e suporte humano 24/7 em Manaus. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
