
Inovação · análise
Exercício Guardião Cibernético 8.0 testa resposta do Brasil a ataques digitais de grande escala
Simulação coordenada pelo Exército Brasileiro envolveu 1.300 profissionais de 300 organizações e expôs desafios de articulação e resposta a incidentes em setores críticos. A experiência revela lições para empresas e órgãos públicos sobre cooperação, detecção e contenção de ameaças cibernéticas.
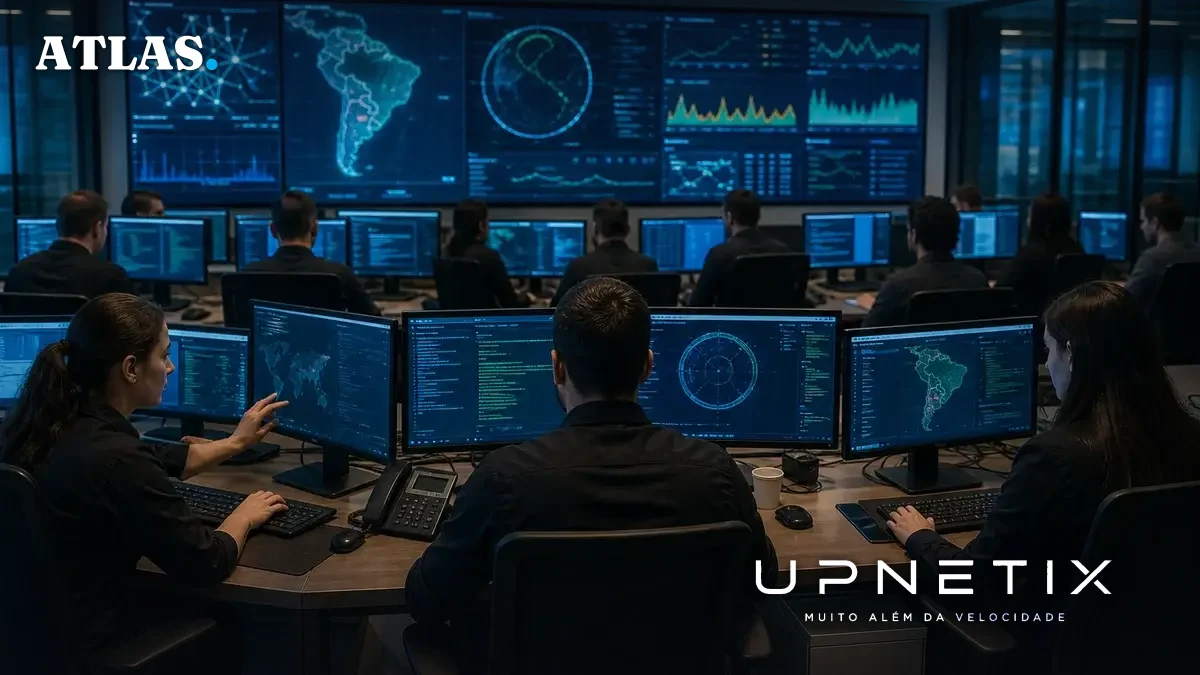
Entre os dias 21 e 25 de setembro, o Brasil realizou uma das maiores simulações de resposta a ciberataques já promovidas no país. O Exercício Guardião Cibernético 8.0, coordenado pelo Exército Brasileiro por meio do Comando de Defesa Cibernética (ComDCiber), reuniu cerca de 1.300 profissionais de 300 organizações dos setores público e privado. O evento contou ainda com a participação de representantes de 14 países e buscou testar, em ambiente controlado, a capacidade nacional de detecção, resposta e coordenação diante de ameaças digitais contra infraestruturas críticas.
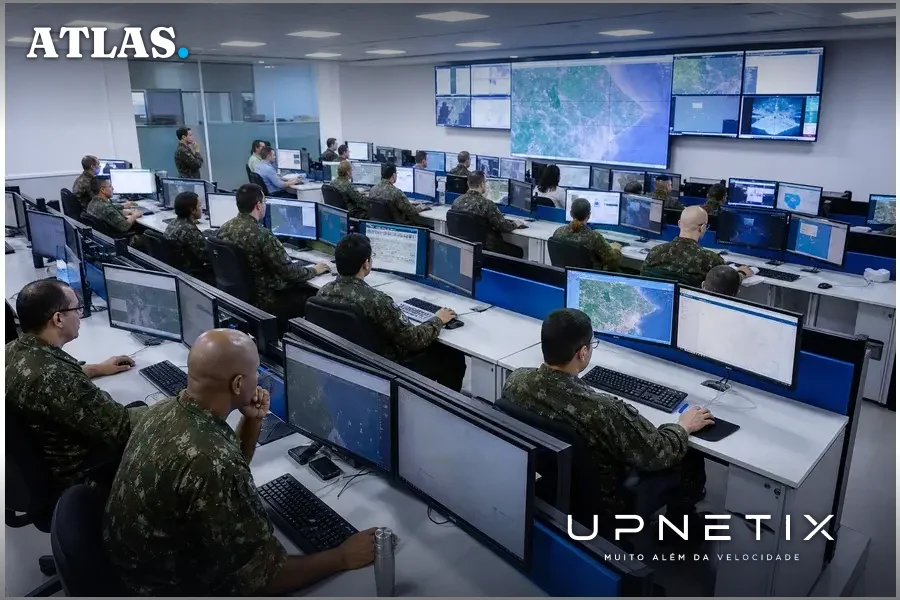
Simulação abrange setores estratégicos e cenários complexos
O Guardião Cibernético 8.0 não se restringiu a um único segmento. Os cenários simulados abrangeram áreas como energia, transporte, recursos hídricos, comunicações, biossegurança e economia, refletindo a crescente dependência de sistemas digitais para o funcionamento de serviços essenciais. Segundo reportagem da MIT Technology Review Brasil, as atividades ocorreram simultaneamente em cidades estratégicas, incluindo Brasília, São Paulo, Rio de Janeiro, Curitiba, Recife, Manaus e Belém.
O exercício foi estruturado em duas frentes principais: simulações construtivas, voltadas à gestão, tomada de decisão, comunicação e coordenação entre instituições; e simulações virtuais, que desafiaram as equipes técnicas a responder a incidentes reais em ambientes digitais simulados. Essa abordagem permitiu que gestores e especialistas em segurança da informação atuassem em conjunto, enfrentando situações que exigem tanto agilidade operacional quanto articulação institucional.
Responsabilidade compartilhada e desafios de articulação
Um dos pontos centrais destacados durante o exercício foi a necessidade de integração entre diferentes organizações e setores. Segundo Tiago Iahn, superintendente de Segurança da Informação do Serviço Federal de Processamento de Dados (Serpro), cada instituição permanece responsável por proteger seus próprios ambientes, identificar incidentes e executar as primeiras ações de contenção. No entanto, quando o impacto extrapola os limites de uma única organização, a resposta exige compartilhamento de informações e coordenação entre as partes envolvidas, além do acionamento das estruturas nacionais de defesa cibernética.
Iahn ressalta que a coordenação é fundamental principalmente quando múltiplas instituições são afetadas ou quando ataques comprometem serviços essenciais e infraestruturas críticas. Ele aponta também a dificuldade de identificar rapidamente quando incidentes aparentemente isolados fazem parte de uma ofensiva coordenada. “Essa integração permite construir uma visão mais ampla do ataque, identificar possíveis relações entre os incidentes e coordenar medidas de resposta”, afirmou o executivo do Serpro à MIT Technology Review Brasil.
O exercício evidenciou que, em ataques de grande escala, a cooperação entre instituições é tão crucial quanto a capacidade técnica individual de cada uma. Em situações reais, a comunicação eficiente e a confiança entre os atores envolvidos podem determinar o sucesso ou fracasso das ações de contenção e recuperação.
Estruturas nacionais de resposta e limitações atuais
No âmbito do governo federal, a articulação para lidar com incidentes cibernéticos de alto impacto passa pelo Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov), vinculado ao Gabinete de Segurança Institucional (GSI). O CTIR Gov é responsável por coordenar e integrar a gestão de incidentes em órgãos e entidades da Administração Pública Federal, enquanto cada instituição mantém sua própria Equipe de Tratamento e Resposta a Incidentes (ETIR).
Apesar desse arranjo, obstáculos persistem. Iahn cita a escassez de profissionais especializados em cibersegurança e as restrições orçamentárias como desafios para a plena articulação entre as instituições. Além disso, a ausência de mecanismos pré-estabelecidos de compartilhamento de informações dificulta a identificação de ataques coordenados em tempo hábil. “Não há um estabelecimento prévio único de compartilhamento de informações para inferir que se trata de ataques coordenados, e isso também demanda confiança entre as partes”, explicou o superintendente do Serpro.
O próprio exercício Guardião Cibernético 8.0 foi apontado como uma oportunidade para fortalecer essa confiança, ao promover tanto a simulação técnica quanto a coordenação entre representantes das instituições. A experiência prática, segundo Iahn, contribui para que as organizações desenvolvam rotinas de cooperação e estejam mais preparadas para agir de forma conjunta em situações reais.
Implicações para empresas e órgãos públicos: o que muda na prática
Embora o Guardião Cibernético 8.0 tenha sido uma iniciativa de grande escala envolvendo setores críticos e órgãos federais, as lições extraídas do exercício são diretamente aplicáveis ao universo corporativo e à administração pública em todos os níveis. O consenso entre especialistas, conforme relatado pela MIT Technology Review Brasil, é que a responsabilidade pela segurança digital não pode ser delegada integralmente a terceiros ou a estruturas centrais. Cada organização precisa manter capacidade própria de detecção, resposta inicial e contenção de incidentes.
Para empresas e órgãos públicos, especialmente aqueles localizados em polos industriais ou regiões estratégicas como Manaus, a dependência de sistemas digitais para operações cotidianas eleva o risco de impactos severos em caso de ataques coordenados. A experiência do Guardião Cibernético reforça que a preparação deve ir além da aquisição de ferramentas técnicas: é fundamental investir em processos de comunicação interna, rotinas de compartilhamento de informações com parceiros e autoridades, e treinamentos periódicos para equipes de TI e gestores.
Outro ponto crítico é a necessidade de identificar rapidamente padrões que possam indicar campanhas de ataques mais amplas, evitando que incidentes isolados sejam tratados de forma fragmentada. Isso implica em adotar soluções de monitoramento contínuo, integração de logs e participação em redes de cooperação setorial, além de manter canais de contato atualizados com equipes de resposta a incidentes em nível nacional e regional.
Desafios e oportunidades para a infraestrutura digital no Brasil
A simulação coordenada pelo Exército Brasileiro evidencia que, apesar dos avanços em termos de articulação institucional, o país ainda enfrenta desafios estruturais para garantir resiliência diante de ameaças cibernéticas sofisticadas. A escassez de profissionais qualificados, apontada por Iahn, é um problema recorrente tanto no setor público quanto no privado, e tende a se agravar com o aumento da digitalização dos processos produtivos e administrativos.
Além disso, limitações orçamentárias dificultam a atualização de sistemas, a contratação de especialistas e a realização de treinamentos regulares. Para organizações que atuam em setores críticos ou que dependem de conectividade de alta disponibilidade, como indústrias, operadores logísticos e órgãos de governo, a resiliência passa necessariamente pela modernização da infraestrutura de TI e pela adoção de soluções que garantam redundância, monitoramento em tempo real e capacidade de resposta rápida.
Em regiões como Manaus, onde a logística e a conectividade digital são fatores-chave para a competitividade, a experiência do Guardião Cibernético serve de alerta para a importância de investir não apenas em equipamentos, mas também em processos e pessoas. A participação de organizações locais na simulação indica que o tema já faz parte da agenda de prioridades, mas o ritmo das ameaças exige atualização constante e integração com iniciativas nacionais e internacionais de defesa cibernética.
O Guardião Cibernético 8.0 mostrou que a defesa contra ataques digitais de grande escala depende tanto da robustez técnica quanto da capacidade de articulação entre empresas, órgãos públicos e estruturas nacionais. Para organizações que operam em setores estratégicos, especialmente em regiões como Manaus, a preparação para incidentes cibernéticos exige investimento contínuo em infraestrutura, processos de cooperação e desenvolvimento de equipes especializadas. A experiência reforça que a resiliência digital não é apenas uma questão de tecnologia, mas de estratégia e colaboração em todos os níveis da operação.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque coordenado não espera a decisão do comitê. Sua operação depende de resposta rápida a incidentes e de conectividade estável mesmo sob pressão. O IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA em contrato e IP fixo para integração com equipes de resposta. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
