
Redes Privadas & Multi-site · análise
Estudo da Microsoft revela que 78% das falhas exploradas em ataques permitem controle total do sistema
Novo levantamento da Microsoft mostra que a maioria das vulnerabilidades exploradas concede ao invasor acesso privilegiado ou total ao sistema, enquanto o tempo de correção permanece muito superior ao tempo de exploração. O dado desafia a ideia de que a maioria dos bugs é de baixo risco para operações corporativas.
O senso comum em muitas empresas é de que a maioria das vulnerabilidades divulgadas representa um risco limitado, facilmente mitigável por processos de correção rotineiros. No entanto, um estudo publicado pela Microsoft Security Research em novembro de 2026 desafia essa percepção: segundo a análise, 78% das falhas efetivamente exploradas em ataques reais resultam em controle total do sistema ou elevação significativa de privilégios para o atacante. O dado, extraído de um universo de quase 383 mil vulnerabilidades catalogadas entre 1999 e setembro de 2026, coloca em xeque a ideia de que a maior parte dos bugs explorados seria de baixo impacto operacional.
Falhas exploradas: impacto real e priorização dos atacantes
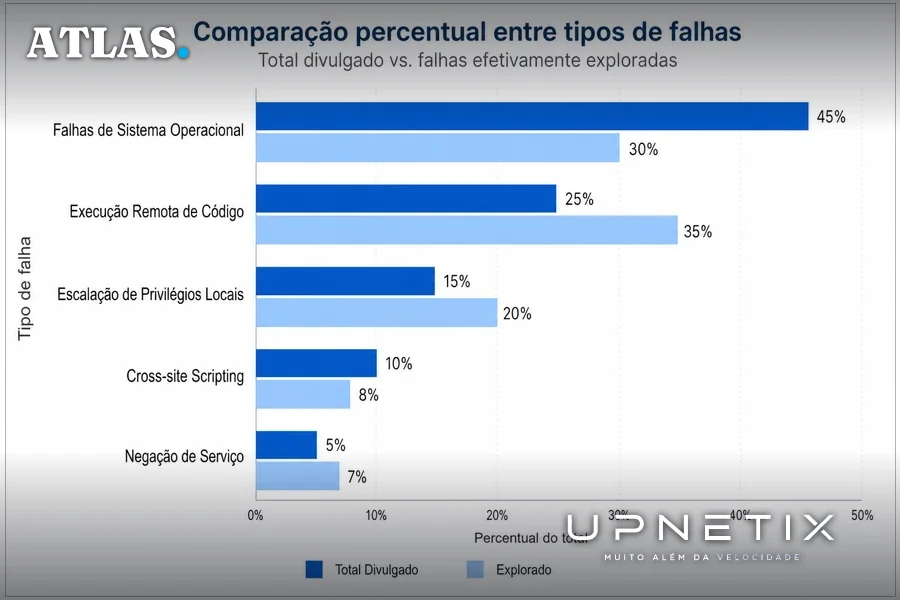
De acordo com os pesquisadores Yair Tsarfaty e Or Begam, autores do levantamento divulgado pela Microsoft, os atacantes priorizam falhas que permitem execução remota de código, escalação de privilégios e bypass de autenticação. Outros tipos de vulnerabilidade, como cross-site scripting e negação de serviço, são explorados com muito menos frequência quando comparados ao volume total de falhas reportadas. O estudo revela que, embora apenas 0,5% das vulnerabilidades divulgadas (cerca de 2 mil) tenham sido associadas a exploração real, o potencial de dano dessas poucas falhas é desproporcionalmente alto.
No universo das vulnerabilidades efetivamente exploradas, as falhas de sistema operacional representam 41% dos casos, contra 23% no conjunto total de bugs publicados. A execução remota de código em servidores salta de 20% para 37% entre as exploradas, enquanto a escalação local de privilégios sobe de 11% para 18%. Em contraste, ataques de cross-site scripting e negação de serviço, frequentemente vistos como ameaças genéricas, caem para 4% e 7%, respectivamente, entre as explorações reais.
Velocidade da exploração supera a capacidade de resposta
O estudo da Microsoft também aponta para uma tendência preocupante: a janela de exposição entre a divulgação de uma falha e sua exploração efetiva está diminuindo rapidamente, enquanto o tempo de correção permanece elevado. Dados da VulnCheck, citados no relatório, mostram que 29% dos exploits lançados em 2025 foram disponibilizados em até um dia após a publicação do CVE (identificador de vulnerabilidade). Já a CISA (Cybersecurity and Infrastructure Security Agency) indica que o tempo médio para uma falha entrar em seu catálogo de vulnerabilidades exploradas caiu de 89 dias em 2024 para 57 dias em 2025, e para apenas 20 dias em média (com mediana de 3 dias) até setembro de 2026.
Em contrapartida, o tempo de correção mediano para estações Windows é de cerca de duas semanas, ultrapassa um mês em servidores Windows, passa de dez semanas em servidores Linux e aplicações macOS, e supera um ano em appliances de rede. Esta defasagem entre exploração e correção amplia significativamente o risco para operações corporativas, principalmente em ambientes que dependem de sistemas legados ou infraestrutura de rede exposta à internet.
O que realmente está em risco: blast radius e privilégios excessivos
Segundo a Microsoft, o valor de uma falha para o atacante é determinado por dois fatores principais: impacto (o que é possível fazer após a exploração) e exposição (quão acessível está o ativo vulnerável). O relatório destaca que servidores frequentemente operam com contas de serviço ou identidades de nuvem com permissões além do necessário. Quando um atacante assume uma dessas identidades, ganha acesso a dados sensíveis, direitos administrativos e caminhos confiáveis dentro da rede, ampliando o chamado “blast radius”, ou raio de alcance do ataque.
Casos recentes ilustram esse risco: a falha de escalação de privilégios no driver CLFS do Windows permitiu a usuários locais alcançar acesso SYSTEM, enquanto o zero-day MiniPlasma concedeu o mesmo nível de acesso até mesmo em máquinas já corrigidas. Esses exemplos reforçam a necessidade de mapear não apenas as vulnerabilidades, mas também os caminhos de identidade e privilégio que podem ser explorados a partir delas.
Recomendações e prioridades: o que muda para empresas
Diante desse cenário, a Microsoft recomenda que as equipes de segurança priorizem a correção de falhas que permitam tomada de controle do sistema, seguidas por vulnerabilidades de negação de serviço em sistemas críticos e credenciais vazadas que possam facilitar movimentos laterais na rede. O relatório sugere o uso de ferramentas como o Defender External Attack Surface Management para mapear ativos expostos e o Defender Vulnerability Management aliado à Attack Path Analysis para priorizar riscos de acordo com o impacto potencial.
Para empresas que operam em ambientes de alta disponibilidade, como indústrias do Polo Industrial de Manaus, órgãos públicos e operações logísticas, a mensagem é clara: a subestimação do risco real das vulnerabilidades exploradas pode resultar em perda de controle operacional, acesso indevido a dados sensíveis e interrupções com impacto financeiro e reputacional. O tempo de resposta deixa de ser apenas uma questão de eficiência e passa a ser fator crítico de sobrevivência do negócio diante de ataques cada vez mais rápidos e direcionados.
O contra-argumento: nem toda vulnerabilidade é prioridade?
Há quem argumente que a maioria das vulnerabilidades divulgadas nunca será explorada, e que o esforço de correção deve ser proporcional ao risco real. O próprio estudo da Microsoft reconhece que apenas 0,5% das falhas publicadas foram efetivamente exploradas em ataques conhecidos. No entanto, o levantamento também demonstra que, dentro desse pequeno universo, o impacto potencial é devastador. A recomendação da Microsoft é explícita: “o rótulo de uma falha nem sempre corresponde ao resultado real, por isso as equipes devem verificar o que o atacante consegue de fato fazer antes de classificar a correção”.
Esse contraponto reforça a necessidade de análise contextualizada dos ativos, privilégios e exposição de cada organização, evitando tanto o pânico indiscriminado quanto a complacência diante de alertas automatizados.
O que ainda não se sabe e os próximos desafios
O estudo da Microsoft cobre um período extenso e oferece uma visão ampla sobre tendências de exploração, mas há lacunas importantes. Não há consenso sobre a taxa de subnotificação de ataques reais, já que muitos incidentes não chegam ao conhecimento público. Além disso, a crescente automação de ataques com uso de inteligência artificial pode acelerar ainda mais o ciclo de exploração, reduzindo o tempo de reação disponível para as equipes de defesa. O impacto específico em setores críticos, como indústrias de transformação e logística na região Norte, carece de dados segmentados, dificultando a avaliação precisa do risco local.
O cenário desenhado pelo levantamento da Microsoft deixa pouco espaço para conforto: a maioria das falhas exploradas concede controle total ao invasor, enquanto o tempo de correção permanece insuficiente para conter ataques cada vez mais rápidos. Para empresas que dependem de operações ininterruptas e ambientes conectados, a prioridade deve ser mapear, priorizar e corrigir vulnerabilidades de alto impacto antes que se tornem o elo fraco da infraestrutura. O próximo passo é garantir que a superfície de ataque exposta à internet seja a menor possível, com visibilidade e resposta alinhadas à criticidade de cada ativo.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Falha explorada não espera janela de manutenção. Quando o tempo de correção é maior que o tempo de ataque, só a conectividade empresarial com SLA garantido protege operações críticas. O IP Premium Dedicado oferece redundância e suporte humano 24/7 para empresas que não podem parar. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
