

Redes Privadas & Multi-site · análise
Estudo aponta que IA reduz custo de violações, mas expõe riscos ocultos na segurança corporativa
Levantamento mostra economia média de US$ 1,9 milhão em violações para empresas que adotam IA na segurança, mas alerta: uso não controlado da tecnologia já causou incidentes em 20% das organizações. Governança e arquitetura segura tornam-se requisitos para maturidade cibernética.
O avanço da inteligência artificial (IA) na segurança da informação desafia uma crença confortável do mercado: a ideia de que basta adotar novas tecnologias para elevar o nível de proteção corporativa. Embora estudos recentes apontem ganhos financeiros e operacionais relevantes para empresas que integram IA aos seus sistemas de defesa, o uso indiscriminado e sem governança da tecnologia já provocou violações em uma fatia expressiva das organizações. O cenário, detalhado em levantamento divulgado pela Positivo S+ e publicado pelo Telesíntese, revela que a maturidade cibernética depende de duas frentes simultâneas: usar IA para proteger o negócio e proteger o negócio do uso imprudente da própria IA.
IA como motor de eficiência e economia em segurança
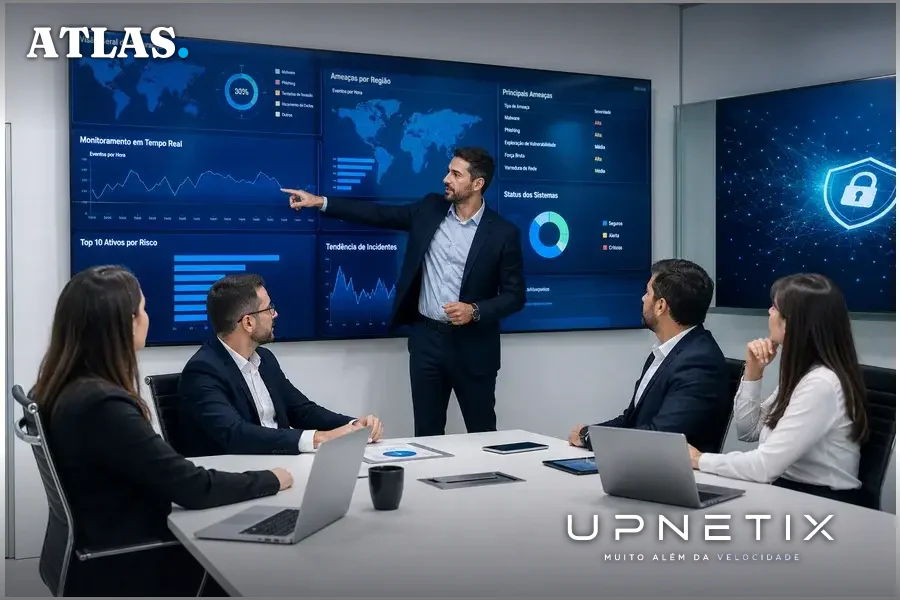
De acordo com estudo citado pelo Telesíntese, que ouviu 600 organizações globalmente, a aplicação ampla de IA e automação em segurança da informação resultou em uma economia média de US$ 1,9 milhão por violação em comparação a empresas que não adotaram essas tecnologias. O ciclo médio de resposta a incidentes também foi reduzido em 80 dias. No recorte brasileiro, o custo médio de uma violação caiu para R$ 6,48 milhões entre empresas com adoção extensa e segura de IA, enquanto aquelas sem automação registraram perdas médias de R$ 8,78 milhões.
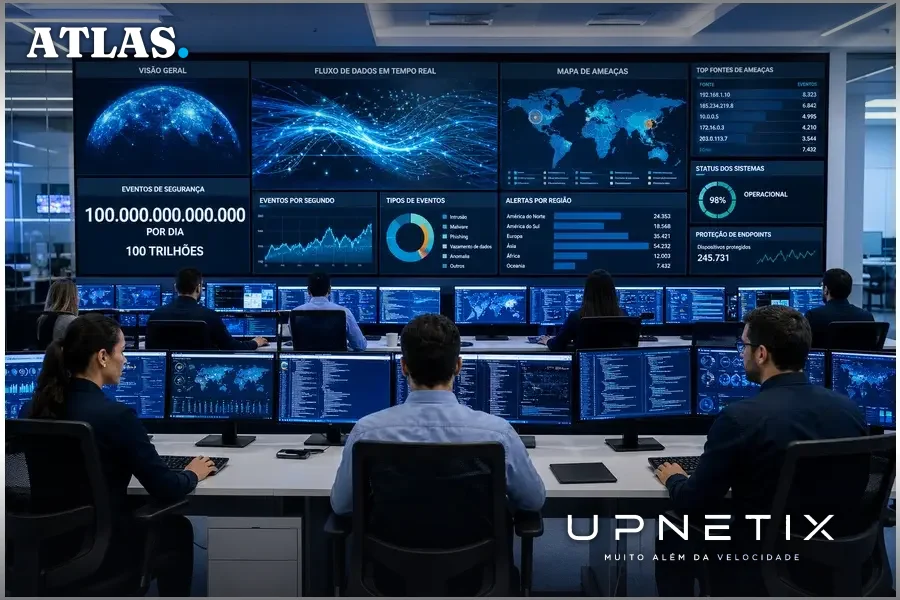
Esses números, provenientes de uma única fonte, apontam para um consenso emergente: a IA, quando bem implementada, potencializa a capacidade de detecção, resposta e análise de ameaças em larga escala. Plataformas avançadas chegam a processar 100 trilhões de sinais de segurança por dia, volume impossível de ser analisado manualmente por equipes humanas. Algoritmos de IA, nesse contexto, correlacionam eventos, reduzem falsos positivos e priorizam alertas conforme o risco, entregando aos analistas evidências mais qualificadas para tomada de decisão.
O risco menos visível: uso não autorizado e exposição de dados
Apesar dos benefícios, o estudo revela um risco frequentemente subestimado pelas organizações: a exposição de dados sensíveis por meio do uso não autorizado de ferramentas de IA. Segundo o levantamento divulgado pelo Telesíntese, uma em cada cinco empresas sofreu violações associadas ao uso de IA sem aprovação formal. Apenas 37% das organizações possuíam políticas para gerenciar ou detectar esse tipo de prática.
Esse dado expõe uma fragilidade relevante. Na busca por eficiência, colaboradores inserem contratos, códigos, planilhas e informações estratégicas em plataformas externas de IA para resumir ou revisar conteúdos. Embora a intenção seja legítima, o efeito pode violar políticas internas e normas de proteção de dados. A proibição genérica do uso de IA, por outro lado, tende a deslocar a prática para canais ocultos, dificultando ainda mais a gestão de riscos.
Velocidade dos ataques desafia modelos tradicionais de defesa
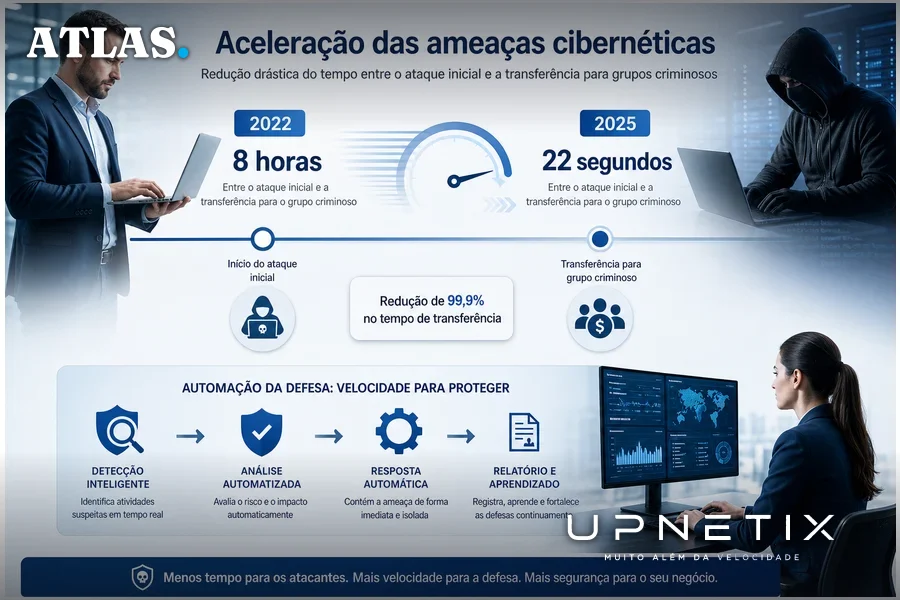
Outro ponto de alerta destacado pelo estudo é a aceleração do ciclo dos ataques cibernéticos. Em investigações recentes, o intervalo mediano entre o acesso inicial e a transferência da invasão para outro grupo criminoso caiu de mais de oito horas em 2022 para apenas 22 segundos em 2025. Esse ritmo reduz drasticamente a eficácia de defesas manuais isoladas, exigindo automação, inteligência de ameaças e resposta assistida como base operacional.
A supervisão humana, no entanto, permanece indispensável. Resultados produzidos por IA precisam ser verificáveis, com validação, registro das decisões e controles contra manipulação ou contaminação das fontes de informação. A velocidade da automação só gera valor quando associada à rastreabilidade e à responsabilidade humana, reforça o estudo.
Contra-argumento: limites e desafios da IA na segurança
Embora os dados apontem ganhos financeiros e operacionais, há quem questione a dependência excessiva de IA na defesa cibernética. Críticos argumentam que algoritmos podem ser manipulados, que modelos de IA podem herdar vieses ou vulnerabilidades e que a automação não substitui a necessidade de políticas claras, treinamento contínuo e cultura de segurança. O próprio estudo reconhece que controles fracos atrasam projetos após incidentes, auditorias ou vazamentos, e que a governança deve acompanhar dados, identidade, fornecedores e resposta a incidentes.
Além disso, a maturidade cibernética não se resume à adoção de ferramentas avançadas. Segundo os autores do artigo no Telesíntese, Carlos Mauricio Ferreira (CEO Brasil & LATAM da Positivo S+) e Ângelo Rafael Rodrigues Bezerra da Silva (gerente de Segurança da Informação da Positivo S+), a maturidade das organizações dependerá cada vez mais da adoção de princípios de Secure AI by Design. Isso implica projetar modelos, agentes e integrações sob uma perspectiva de segurança desde a concepção, incorporando controles de identidade, proteção de dados, rastreabilidade, validação contínua e monitoramento permanente.
O que ainda não se sabe e riscos para o futuro
Apesar do avanço na aplicação de IA em segurança, persistem incertezas importantes. O levantamento divulgado pelo Telesíntese não detalha, por exemplo, quais setores ou portes de empresas são mais vulneráveis ao uso indevido de IA, nem como as organizações brasileiras se comparam a pares internacionais em maturidade de governança. Também não há consenso sobre o impacto de regulamentações futuras ou sobre a eficácia de controles automatizados diante de ataques cada vez mais sofisticados.
Outro ponto em aberto é o equilíbrio entre inovação e segurança. À medida que projetos de IA se multiplicam, controles excessivamente restritivos podem sufocar a experimentação e o ganho de eficiência, enquanto políticas permissivas demais ampliam a superfície de exposição a riscos. O desafio, segundo os especialistas, é incorporar a segurança como requisito fundamental de arquitetura e governança, e não como etapa posterior ao desenvolvimento de soluções.
Implicações práticas para empresas e o contexto de Manaus
Para empresas que operam em ambientes de alta criticidade, como indústrias do Polo Industrial de Manaus, o recado é claro: a adoção de IA na segurança precisa ser acompanhada de governança robusta, inventário de ativos, políticas claras de uso e monitoramento contínuo. A velocidade dos ataques e a complexidade das integrações exigem infraestrutura de conectividade confiável, com baixa latência e disponibilidade garantida para suportar operações automatizadas e resposta a incidentes em tempo real.
O risco de expor dados estratégicos por uso não autorizado de IA é especialmente relevante em ambientes industriais, onde informações sobre processos, fornecedores e propriedade intelectual circulam em larga escala. A ausência de políticas e ferramentas autorizadas pode transformar a busca por eficiência em vulnerabilidade operacional e financeira. Por outro lado, controles bem concebidos permitem testar, corrigir e ampliar o uso de IA com previsibilidade, acelerando a inovação sem abrir mão da segurança.
O cenário descrito pelo estudo reforça que a maturidade cibernética não é resultado apenas de investimento em tecnologia, mas da integração entre arquitetura segura, governança, capacitação e infraestrutura de conectividade. Em mercados como Manaus, onde a indústria depende de operações ininterruptas e proteção de dados sensíveis, a escolha de parceiros tecnológicos com capacidade de entrega local, suporte 24/7 e engenharia dedicada faz diferença na resiliência contra ameaças digitais.
O avanço da IA na segurança da informação inaugura uma nova fronteira de eficiência e risco para empresas brasileiras. O estudo divulgado pelo Telesíntese mostra que a tecnologia pode reduzir custos e acelerar a resposta a incidentes, mas também expõe vulnerabilidades ocultas quando usada sem governança. Para organizações que operam em ambientes críticos, a maturidade cibernética passa por adotar IA como defesa e ativo crítico, projetando controles desde a arquitetura até a operação diária. No contexto do Polo Industrial de Manaus, onde a disponibilidade e a integridade dos dados são fatores de sobrevivência, a infraestrutura de conectividade torna-se o elo vital entre inovação e segurança sustentável.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
IA na defesa exige conectividade sem falhas. A automação em segurança só protege se a rede for estável e monitorada. O IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA em contrato, latência estável e suporte local em Manaus. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
