

IA · análise
Empresas brasileiras investem menos em cibersegurança do que padrão global, aponta Brasscom
Projeção da Brasscom indica R$ 127 bilhões em investimentos em cibersegurança até 2029, mas percentual do orçamento de TI destinado à área segue abaixo do recomendado internacionalmente. Setores críticos, como telecomunicações, avançam mais rápido, enquanto governança de IA e qualificação profissional ainda são desafios.
O cenário de cibersegurança nas empresas brasileiras está mudando rapidamente, mas ainda desafia crenças consolidadas sobre a suficiência dos investimentos e o ritmo de amadurecimento do setor. Embora projeções da Brasscom apontem para um volume recorde de R$ 127 bilhões investidos em cibersegurança entre 2026 e 2029, o percentual do orçamento de tecnologia da informação (TI) destinado à proteção digital segue aquém do padrão internacional. Essa distância entre expectativa e prática expõe riscos e pressiona gestores a reavaliar prioridades, especialmente diante da crescente sofisticação das ameaças e da interdependência das infraestruturas críticas.
Investimento cresce, mas Brasil ainda destina menos que o recomendado
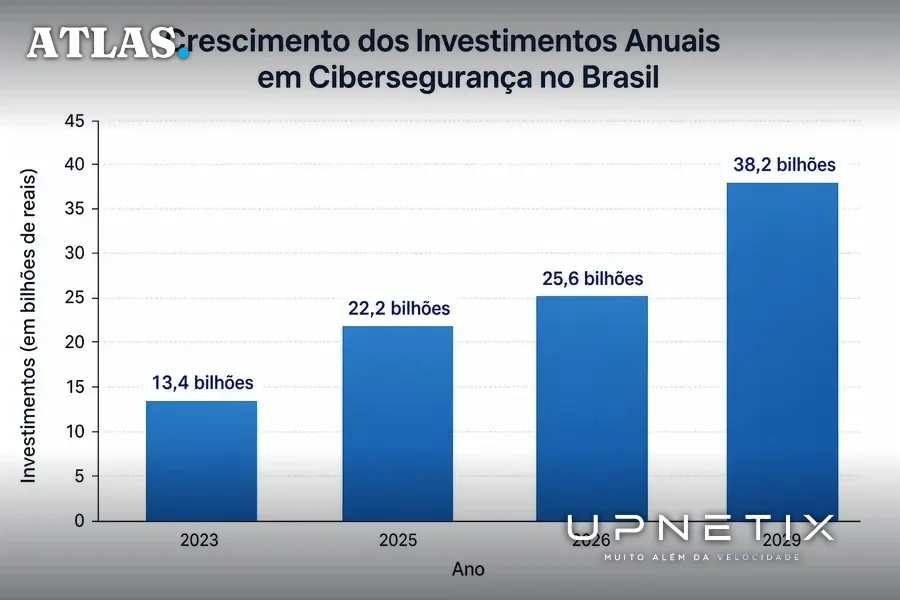
Segundo o Relatório de Cibersegurança 2026, apresentado pela Brasscom em webinar apoiado pela ABRASECI e pela RNP, os investimentos anuais em cibersegurança no Brasil devem saltar de R$ 25,6 bilhões para R$ 38,2 bilhões entre 2026 e 2029, um crescimento de 49%. O estudo ainda mostra que, entre 2023 e 2025, o aumento já foi de 66%, passando de R$ 13,4 bilhões para R$ 22,2 bilhões. Apesar desse avanço, o país destina, em média, 6,4% dos orçamentos de TI à segurança digital, enquanto o parâmetro internacional citado no levantamento varia entre 8% e 12%.
Esse descompasso, destacado por Affonso Nina, presidente executivo da Brasscom, sugere que o ritmo de investimento precisa acelerar para acompanhar a evolução das ameaças. Nina defende uma abordagem combinando tecnologia, governança e formação de profissionais, diante da crescente organização do cibercrime e da necessidade de resposta rápida a incidentes.
Maturidade setorial: telecomunicações à frente, governo e educação atrás
A maturidade em cibersegurança varia significativamente entre setores econômicos. Dados do levantamento da VULTUS, baseados no NIST Cybersecurity Framework, apontam que a nota média brasileira é de 1,61 em uma escala de zero a cinco. O setor de telecomunicações lidera com 2,23 pontos, superando tecnologia (1,71), governo (1,05) e educação (0,99). A meta sugerida para o mercado brasileiro é de 3,45 pontos, evidenciando o longo caminho a percorrer.
No contexto internacional, o Brasil melhorou sua pontuação no National Cyber Security Index (NCSI) em 41% entre 2023 e 2025, mas caiu da 54ª para a 55ª posição global. O indicador avalia capacidades nacionais de prevenção, detecção e resposta a incidentes, além de políticas de segurança e gestão de crises. A Brasscom enfatiza que a análise setorial isolada é insuficiente, defendendo uma abordagem integrada para proteger infraestruturas críticas, como telecomunicações e sistemas financeiros, que são interdependentes.
Incidentes sobem, mas subnotificação e Shadow AI preocupam
O aumento das notificações de incidentes reforça a dimensão do desafio. Dados do CERT.br apresentados no relatório mostram que notificações relacionadas a aplicações web cresceram de 7.937 em 2024 para 19.965 em 2025, enquanto invasões subiram de 3.100 para 3.729. Esses números, porém, refletem apenas notificações voluntárias e podem estar sujeitos à subnotificação, tornando o quadro potencialmente mais grave.
Outro ponto crítico é a governança de inteligência artificial (IA). Segundo a Brasscom, 87% das empresas brasileiras não possuem políticas formais para uso de IA, o que abre brechas para riscos como Shadow AI (uso de ferramentas não autorizadas), exposição de credenciais e acesso não supervisionado a informações estratégicas. Carmina Hissa, presidente da ABRASECI, alerta que agentes de IA atuam como “colaboradores internos” e precisam ser submetidos a controles de acesso e políticas de segurança. Entre as empresas que já possuem governança de IA, apenas 16% monitoram especificamente o uso de ferramentas não autorizadas.
Apesar dos riscos, o uso de IA e automação em cibersegurança está associado à redução de prejuízos. Dados da IBM citados no levantamento mostram que empresas brasileiras que utilizam amplamente IA e automação têm custo médio de violação de dados 26% menor: R$ 6,5 milhões por ocorrência, contra R$ 8,8 milhões nas que não usam essas tecnologias.
Formação de profissionais: avanço, mas ainda insuficiente
A qualificação profissional é outro gargalo. O relatório da Brasscom aponta crescimento médio anual de 18,6% no emprego em cibersegurança entre 2019 e 2025, chegando a 8.944 trabalhadores em funções específicas como gerente de segurança de TI e administrador em segurança da informação. No entanto, esse número não inclui analistas de sistemas e engenheiros da computação que atuam na área, sugerindo que a força de trabalho dedicada pode ser maior, mas ainda insuficiente para a demanda.
Michelle Wangham, diretora adjunta de P&D da RNP, destaca que o desafio não é apenas formar mais profissionais, mas desenvolver competências alinhadas à evolução das ameaças. O programa Hackers do Bem, iniciativa do Ministério da Ciência, Tecnologia e Inovação com a RNP e o Senai-SP, já emitiu mais de 50 mil certificados, mas a necessidade de laboratórios, pós-graduação e experiências práticas persiste. A articulação entre infraestrutura, desenvolvimento tecnológico e qualificação é considerada central para que o país avance em proteção digital.
Contra-argumentos: investimento suficiente ou risco subestimado?
Há quem argumente que o crescimento dos investimentos e a melhoria nos índices internacionais já colocam o Brasil em trajetória positiva. O aumento de 66% nos aportes entre 2023 e 2025 e o salto de 41% no NCSI são frequentemente citados como sinais de amadurecimento. No entanto, a Brasscom e especialistas do setor alertam que a velocidade das ameaças supera o ritmo dos avanços. O fato de o percentual do orçamento de TI dedicado à segurança ainda estar abaixo do padrão global e a meta de maturidade setorial estar distante reforçam que o risco de exposição permanece elevado, especialmente para empresas que operam infraestruturas críticas ou lidam com grandes volumes de dados.
Outra incerteza relevante é a subnotificação de incidentes, que dificulta a real dimensão do problema e pode levar a uma falsa sensação de segurança. Além disso, a rápida adoção de IA sem governança formalizada amplia a superfície de ataque, tornando o ambiente corporativo mais vulnerável a ameaças emergentes.
O que está em jogo para empresas e gestores de TI
Para quem decide em empresas ou no setor público, os números do relatório da Brasscom servem de alerta: investir menos que o recomendado internacionalmente em cibersegurança pode custar caro em caso de incidentes, seja em prejuízo financeiro, seja em danos à reputação e à continuidade dos serviços. Setores como telecomunicações mostram que é possível avançar mais rápido, mas a maturidade média do país ainda está distante do ideal. A ausência de políticas de governança de IA e a carência de profissionais especializados ampliam o risco, especialmente em ambientes de missão crítica.
Em regiões como Manaus, onde a infraestrutura digital sustenta operações industriais e logísticas de grande porte, a dependência de conectividade estável e segura é ainda mais sensível. A integração entre políticas de segurança, adoção de tecnologias de proteção e capacitação de equipes técnicas passa a ser não apenas recomendação, mas condição para operar com resiliência diante de ameaças cada vez mais sofisticadas e interdependentes.
O avanço dos investimentos em cibersegurança no Brasil é inegável, mas o descompasso em relação ao padrão global e a persistência de lacunas em governança e formação de profissionais impõem um desafio concreto para empresas e gestores públicos. O risco de subnotificação de incidentes e a rápida adoção de IA sem controles claros ampliam a exposição, especialmente em setores críticos e regiões estratégicas como Manaus. Para quem lidera operações que não podem parar, a próxima decisão passa por avaliar se a infraestrutura e as políticas atuais realmente acompanham o ritmo das ameaças.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Investir menos que o recomendado pode custar caro. Se a sua operação depende de disponibilidade e segurança acima do padrão, o IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA garantido em contrato e IP fixo para políticas avançadas de proteção. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
