
Inovação · análise
Empresas brasileiras enfrentam corrida contra o tempo para fechar brechas de cibersegurança
O tempo entre identificar e corrigir vulnerabilidades caiu drasticamente, mas a maioria das operações de segurança corporativa no Brasil ainda não acompanha esse ritmo. O desafio real não é mais detectar ameaças, mas agir antes que a janela de exposição se feche.
O mercado brasileiro de cibersegurança está diante de uma desconfortável virada: a crença de que investir em mais ferramentas e aumentar equipes resolveria o problema da proteção digital não se sustenta mais diante dos números recentes. O tempo que separa a descoberta de uma vulnerabilidade da sua exploração por atacantes diminuiu de forma drástica, enquanto a maioria das operações de segurança corporativa segue presa a processos lentos e fragmentados. O que está em jogo, agora, não é apenas a capacidade de detectar ameaças, mas a velocidade e a precisão na resposta, e as consequências para quem subestima esse novo cenário são cada vez mais caras.
Janela de exposição encolhe, custo de ataque dispara
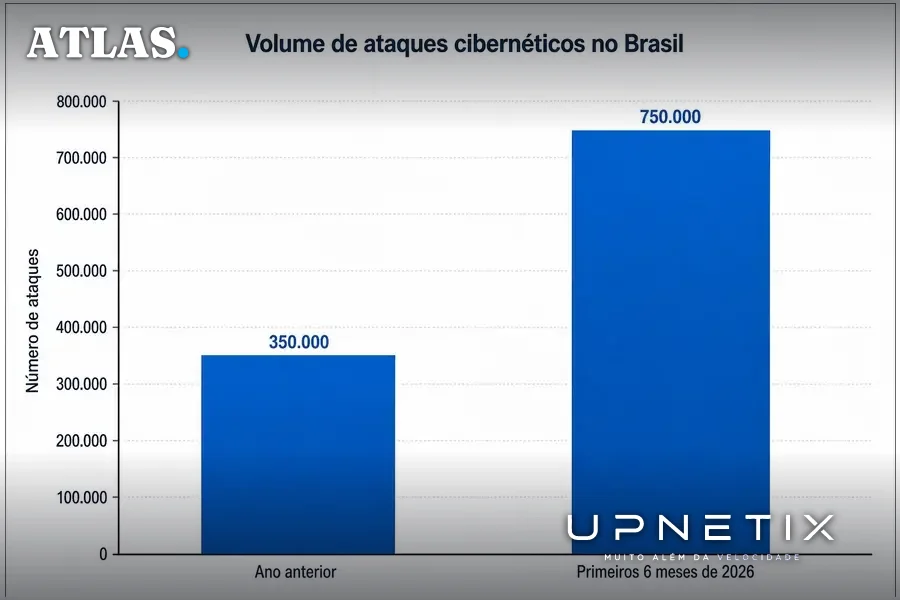
Segundo levantamento do TI Inside, o Brasil registrou, nos primeiros seis meses de 2026, um volume de ataques cibernéticos superior ao total de todo o ano anterior. O custo médio de incidentes de ransomware e extorsão ultrapassou US$ 5 milhões, enquanto o tempo de permanência dos invasores em ambientes corporativos caiu para poucos dias. Esse ritmo acelerado dos atacantes não encontra paralelo na maioria das operações de defesa, que continuam a operar em ciclos muito mais lentos.
O problema central, apontado por especialistas como Heriberto Cabrera, da Tanium, não está mais na visibilidade das ameaças. As empresas já recebem milhares de alertas diários de múltiplas ferramentas. O desafio real é decidir rapidamente quais riscos são críticos para aquele ambiente específico e agir antes que a janela de exposição se feche. Como Cabrera resume, “a pergunta deixou de ser se a empresa consegue detectar para ser quanto tempo ela leva entre detectar e resolver. Esse intervalo é a superfície de risco de verdade, e é o número que quase ninguém mede”.
Prioridade sem contexto: o erro que custa caro
Uma armadilha comum nas operações de segurança é tratar todas as vulnerabilidades como equivalentes, baseando-se apenas em sua pontuação técnica. O TI Inside destaca que o contexto operacional, ou seja, onde a falha está, qual ativo é afetado, qual o grau de exposição e impacto para o negócio, é o que realmente deveria guiar a priorização. Sem essa análise, equipes gastam tempo precioso em itens de baixo risco, enquanto brechas críticas permanecem abertas.
O processo entre descobrir uma vulnerabilidade e corrigi-la envolve múltiplas etapas: identificar ativos, avaliar criticidade, definir prioridades, testar correções, executar remediação e confirmar a eficácia. Cada etapa, frequentemente realizada por ferramentas e times diferentes, adiciona atrasos. O maior desperdício de tempo, segundo a análise, ocorre nas transições manuais entre essas etapas, e é aí que a janela de exposição se amplia perigosamente.
Automação: multiplicador de capacidade ou risco oculto?
Diante do déficit de cerca de 140 mil profissionais de cibersegurança no Brasil, estimado pelo IDC e citado pelo TI Inside, a automação deixa de ser apenas uma questão de eficiência para se tornar uma necessidade aritmética. Cabrera argumenta que “se o volume de alertas cresce em uma velocidade e o time cresce em outra, ou a operação muda de modelo ou a janela aumenta todo trimestre. Não existe terceira opção”.
O objetivo da automação, nesse contexto, não é substituir profissionais, mas liberar especialistas de tarefas repetitivas e permitir que se concentrem em decisões de maior impacto. Atividades como detecção, investigação e enriquecimento de dados são candidatas naturais à automação, pois são reversíveis e de baixo risco. Já respostas e remediações exigem cautela: a decisão humana deve permanecer no circuito, enquanto a execução pode ser acelerada por sistemas automatizados. O avanço da autonomia depende do amadurecimento dos processos e da governança estabelecida.
No entanto, a automação só é eficaz se alimentada por dados confiáveis e atualizados. Inventários desatualizados e ativos não gerenciados podem transformar a automação em um risco adicional, acelerando decisões equivocadas em larga escala. Como alerta Cabrera, “ninguém deveria automatizar uma ação sobre um ativo que não consegue enxergar em tempo real”.
O contra-argumento: automação resolve tudo?
Apesar do consenso sobre a importância da automação para lidar com o déficit de profissionais e o aumento do volume de alertas, há quem questione se automatizar processos resolve, de fato, o problema de fundo. Críticos apontam que, sem uma base sólida de inventário e visibilidade, a automação pode apenas mascarar falhas estruturais, criando uma falsa sensação de segurança. Além disso, a dependência excessiva de sistemas automatizados pode aumentar a superfície de ataque se não houver controles rigorosos e validações constantes.
O próprio TI Inside reconhece que a automação não substitui a necessidade de conhecer profundamente o ambiente operacional. A ordem correta, segundo Cabrera, é garantir visibilidade em tempo real, tomar decisões informadas e só então executar ações automatizadas. Inverter essa lógica pode acelerar o desastre, em vez de evitá-lo.
O que ainda não se sabe e o que medir agora
Embora os números sobre ataques e custos estejam bem documentados, ainda faltam dados consolidados sobre a eficácia real das iniciativas de automação em diferentes setores e portes de empresa no Brasil. Não há consenso sobre qual percentual do parque tecnológico das organizações está, de fato, sob monitoramento em tempo real, nem sobre quantas etapas do processo de resposta já são automatizadas de ponta a ponta.
O TI Inside recomenda que as empresas comecem medindo três indicadores: o tempo entre a divulgação pública de uma vulnerabilidade crítica e sua correção em todos os ativos, o percentual do parque inventariado em minutos e o número de etapas que ainda dependem de transições manuais. Se a organização não consegue responder a essas perguntas com dados, o problema ainda é de visibilidade, não de automação.
Implicações para empresas e gestores: o desafio da infraestrutura conectada
Para empresas do setor B2B e gestores públicos, especialmente em regiões como Manaus, onde a infraestrutura digital precisa sustentar operações industriais e serviços críticos, a incapacidade de fechar rapidamente a janela de exposição representa não só risco de ataque, mas também impacto direto na continuidade do negócio. Operações que dependem de conectividade estável e inventário atualizado de ativos precisam garantir que suas redes suportem o monitoramento em tempo real e a resposta automatizada sem gargalos.
Além disso, a pressão por conformidade regulatória em setores como indústria, saúde e finanças aumenta a responsabilidade dos gestores em demonstrar, com dados, a eficácia dos controles implementados. A escolha de parceiros de conectividade e soluções de infraestrutura passa a ser estratégica: sem uma base tecnológica capaz de suportar automação segura e visibilidade integral, qualquer investimento em ferramentas de segurança corre o risco de ser inócuo.
O cenário atual exige que empresas revejam seus processos, priorizem a integração entre sistemas e preparem suas equipes para atuar em um modelo onde velocidade e contexto são tão importantes quanto a própria detecção de ameaças. Em um ambiente onde o tempo de reação define o sucesso ou fracasso das defesas, a infraestrutura de conectividade deixa de ser apenas suporte e passa a ser parte central da estratégia de cibersegurança.
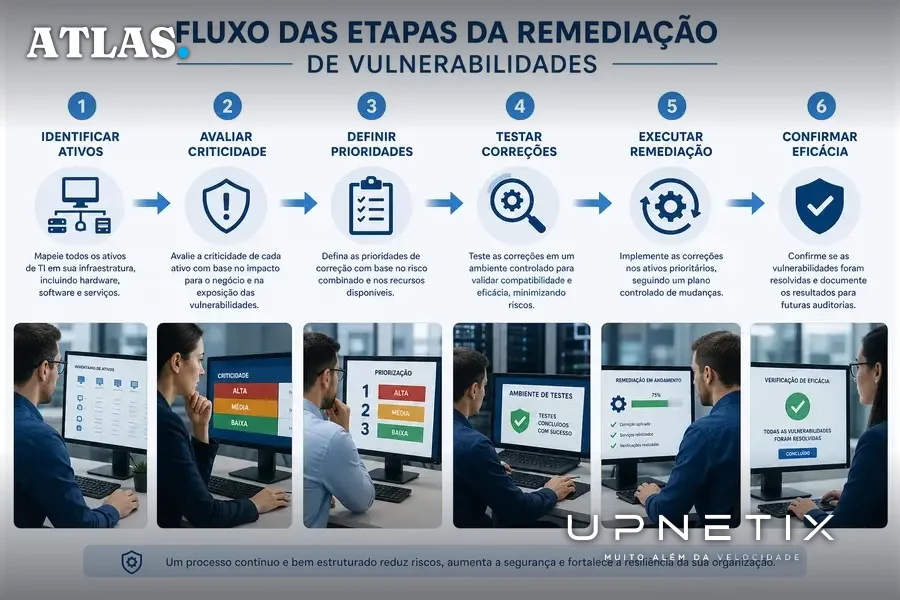
Fechar a janela entre detecção e correção de vulnerabilidades não é mais uma meta de longo prazo, mas uma necessidade imediata para empresas brasileiras que buscam proteger operações críticas em um cenário de ataques cada vez mais rápidos e sofisticados. A diferença entre um incidente contido e um prejuízo milionário pode estar na capacidade de enxergar, decidir e agir antes que o atacante feche a porta.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
A janela de exposição não espera o processo manual. Se sua operação depende de inventário em tempo real e resposta rápida a incidentes, o IP Premium Dedicado oferece link empresarial de fibra dedicada, IP fixo e suporte humano 24/7 para garantir conectividade estável e disponibilidade. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
