
Wi-Fi & Segurança · análise
Custo médio global de violação de dados chega a US$ 5 milhões e pressiona empresas brasileiras
Segundo relatório da IBM e Ponemon Institute, o custo médio de uma violação de dados atingiu US$ 4,99 milhões em 2026, com recorde de R$ 7,44 milhões no Brasil. Adoção de IA na segurança reduz perdas, mas riscos operacionais crescem com Shadow AI.
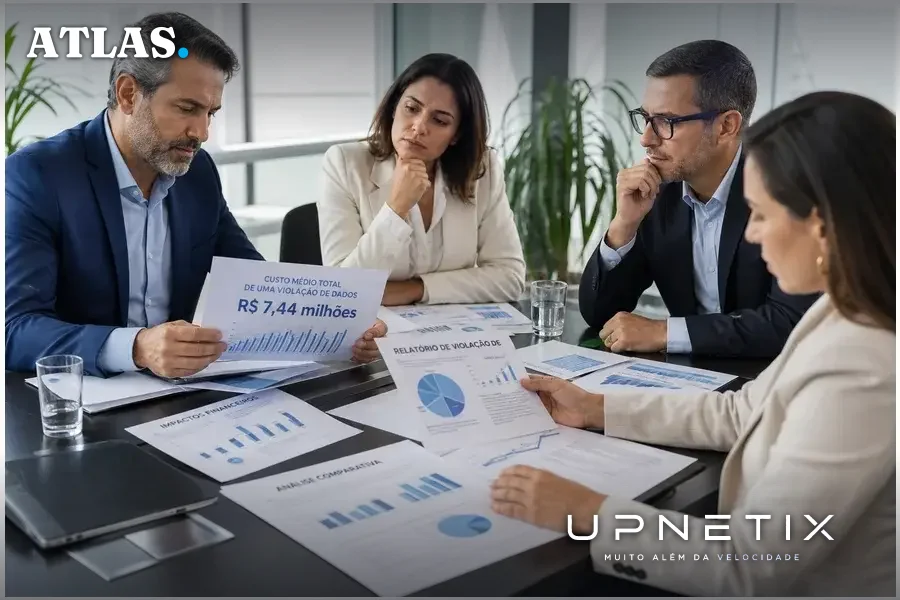
O mercado corporativo brasileiro convive com uma crença perigosa: a de que o impacto financeiro de uma violação de dados é previsível, limitado e, muitas vezes, absorvível dentro dos custos operacionais. O relatório anual “Cost of Data Breach” de 2026, produzido pela IBM em parceria com o Ponemon Institute, desafia frontalmente essa percepção. O estudo revela que o custo médio global de uma violação de dados saltou para US$ 4,99 milhões, um aumento de 12,39% em relação ao ano anterior, interrompendo a tendência de queda observada em 2025. No Brasil, o valor atingiu um novo recorde: R$ 7,44 milhões por incidente, com setores como Saúde, Tecnologia e Serviços entre os mais atingidos.
O salto no custo das violações e o novo perfil das ameaças
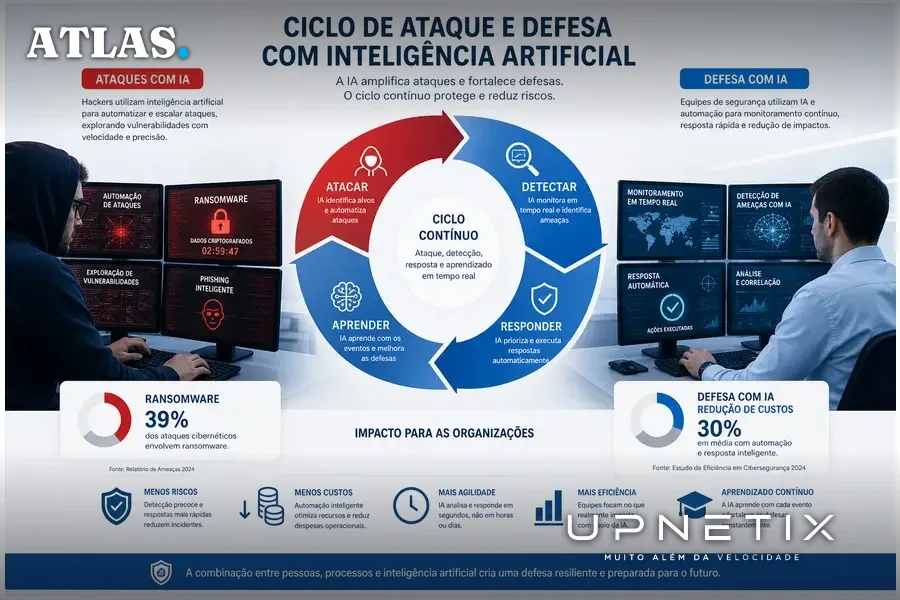
O relatório apresentado pela IBM e Ponemon Institute, citado pela TI Inside, destaca que o aumento do custo médio global representa uma inversão na curva de queda registrada em 2025, quando houve retração de 9%. No Brasil, o recorde de R$ 7,44 milhões reflete a sofisticação dos ataques e o maior impacto em setores críticos. De acordo com o levantamento, 62% das tentativas de invasão com uso de inteligência artificial (IA) tiveram como alvo infraestruturas críticas, enquanto o ransomware respondeu por 39% dos casos monitorados.
O estudo aponta ainda um crescimento de 56% nos ataques impulsionados por IA em relação ao ano anterior, com 25% das ameaças maliciosas já utilizando essa tecnologia. Esse dado sinaliza uma mudança estrutural no perfil das ameaças, com vetores automatizados capazes de explorar vulnerabilidades em escala e velocidade inéditas. O relatório ressalta que a composição do custo médio inclui despesas diretas com mão de obra, multas, sanções e paralisação de operações, mas não abrange integralmente perdas intangíveis, como dano reputacional e lucro cessante.
IA: ferramenta de ataque e defesa, mas com riscos operacionais crescentes
O avanço da inteligência artificial no cenário de ameaças não se limita ao lado dos atacantes. Segundo a IBM, empresas que adotaram IA e automação em suas estratégias de segurança conseguiram reduzir o custo médio dos incidentes em 30% no Brasil, o que representa uma economia média de US$ 1,93 milhão globalmente. A automação tornou-se pilar central para monitoramento em tempo real, resposta ágil e mitigação de riscos, especialmente diante da velocidade dos ataques automatizados.
No entanto, o relatório chama atenção para a proliferação da chamada Shadow AI, o uso não autorizado de ferramentas de IA por colaboradores fora do controle da área de tecnologia. Esse fenômeno amplia os riscos operacionais ao criar brechas de segurança que não são monitoradas pelos sistemas oficiais. A IBM alerta que a gestão de credenciais e a governança sobre o uso de IA são fatores determinantes para reduzir custos e exposição a ataques. Como destacou Fernando Carbone, Partner na IBM Security Services, “o hacker não ataca, ele loga”, uma referência à preferência dos invasores por explorar acessos legítimos, muitas vezes facilitados por falhas na gestão de identidades.
O que está sendo subestimado pelas empresas
O aumento do custo médio de uma violação não é apenas um indicador financeiro: ele expõe fragilidades estruturais na arquitetura de defesa das organizações. O relatório da IBM enfatiza que o valor divulgado não representa o impacto total de um incidente, pois não contabiliza perdas reputacionais nem o efeito de longo prazo sobre a confiança do mercado. Empresas que subestimam o potencial destrutivo de um ataque, especialmente em setores críticos, tendem a enfrentar consequências mais severas, como paralisação de operações e multas regulatórias.
Outro ponto frequentemente negligenciado é a velocidade de resposta. O tempo entre a identificação do risco e a mitigação efetiva tornou-se fator decisivo para limitar prejuízos. A integração de controles de segurança aos fluxos de desenvolvimento de software e o fortalecimento contínuo da proteção de identidades são recomendados como práticas essenciais para enfrentar o novo cenário, segundo Nicolas Mucci, Líder de Serviços de Cibersegurança na América Latina da IBM.
O contra-argumento: automação resolve tudo?
Há quem defenda que a adoção extensiva de IA e automação, por si só, seria suficiente para neutralizar a maior parte dos riscos cibernéticos. O próprio relatório da IBM reconhece ganhos expressivos de eficiência e redução de custos onde essas tecnologias foram implementadas. No entanto, a mesma pesquisa alerta para o crescimento dos riscos associados ao uso descontrolado de IA por colaboradores (Shadow AI), que pode abrir novas portas para invasores. O consenso entre especialistas, segundo a TI Inside, é que a automação deve ser acompanhada de governança rigorosa, monitoramento constante e integração com políticas de gestão de acesso.
Outro argumento recorrente é que o investimento em segurança cibernética compete com outras prioridades de negócio, especialmente em empresas de médio porte. No entanto, os dados do relatório mostram que o custo de uma violação supera em múltiplos o valor investido preventivamente, principalmente quando se consideram multas, paralisação e danos à reputação.
O que ainda não se sabe e os desafios para o Brasil
Apesar da riqueza de dados do relatório IBM/Ponemon, algumas incertezas permanecem. Não há consenso sobre o impacto de novas regulamentações de proteção de dados no custo das violações nos próximos anos, nem sobre a velocidade com que as empresas brasileiras conseguirão adaptar suas arquiteturas de segurança ao ritmo das ameaças baseadas em IA. O relatório também não detalha os efeitos de ataques em cadeias de suprimentos digitais, cada vez mais interconectadas, nem os custos indiretos associados à perda de competitividade após um incidente grave.
No contexto brasileiro, a concentração dos maiores prejuízos em setores como Saúde e Tecnologia sugere que a dependência de sistemas críticos e a pressão regulatória aumentam o risco financeiro. Para empresas do Polo Industrial de Manaus e demais organizações que operam infraestruturas vitais, a necessidade de resposta rápida e de monitoramento contínuo torna-se ainda mais aguda, dada a complexidade logística e a exposição a ataques automatizados.
Implicações práticas para empresas: o que muda na decisão de infraestrutura
O salto no custo das violações de dados e a sofisticação dos ataques baseados em IA impõem uma revisão urgente das prioridades de investimento em infraestrutura de TI. Para empresas que operam em Manaus e regiões estratégicas, a disponibilidade de conectividade confiável, com monitoramento e resposta em tempo real, passa a ser não apenas um diferencial, mas uma exigência de sobrevivência operacional. O risco de paralisação por ransomware ou invasão automatizada não é mais uma hipótese remota, mas uma variável concreta no cálculo de custo-benefício de qualquer projeto de transformação digital.
Além disso, a proliferação da Shadow AI exige políticas claras de governança, controle de acessos e integração entre áreas de TI e negócios. O desafio não está apenas em adotar novas tecnologias, mas em garantir que elas sejam implementadas sob padrões de segurança compatíveis com o novo patamar de ameaça. Empresas que mantêm infraestruturas críticas ou que dependem de disponibilidade contínua de sistemas precisam avaliar não só o investimento em ferramentas de defesa, mas também a robustez e a resiliência de sua rede de dados, especialmente diante da escalada dos custos de incidentes.
O cenário desenhado pelo relatório IBM/Ponemon deixa claro que a complacência custa caro. O aumento do custo médio de uma violação de dados, aliado à sofisticação dos ataques com IA e à ameaça crescente da Shadow AI, exige das empresas brasileiras uma revisão profunda de suas estratégias de segurança e infraestrutura. Em ambientes onde a conectividade e a disponibilidade de sistemas são vitais, como no Polo Industrial de Manaus, a capacidade de monitorar, responder e isolar ameaças em tempo real pode ser a diferença entre um incidente controlado e um prejuízo milionário irreversível.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
O custo de uma violação não cabe mais no orçamento. Com ataques de IA pressionando setores críticos e prejuízos recordes no Brasil, o IP Premium Dedicado da Upnetix oferece conectividade empresarial, SLA garantido e IP fixo para monitoramento e resposta em tempo real. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
