
Informativo · análise
Comissão Europeia confirma ataque cibernético com uso de IA: sistemas internos ficaram fora do ar por dez dias
Ataque à Comissão Europeia, envolvendo ferramenta de IA, suspendeu plataformas de RH e reembolso médico. Investigação segue sem confirmação de vazamento de dados ou autoria.
O ataque cibernético que atingiu a Comissão Europeia em outubro de 2026, confirmado por múltiplas fontes e pelo próprio órgão, marca um novo patamar de sofisticação e velocidade nas ameaças digitais contra instituições públicas e privadas. O episódio, que envolveu o uso de ferramentas de inteligência artificial (IA) para automatizar etapas críticas da invasão, resultou na suspensão de plataformas internas essenciais por mais de dez dias e acendeu um alerta sobre o impacto operacional e os riscos de segurança em ambientes corporativos altamente digitalizados.
O que se sabe sobre o ataque: fatos confirmados e divergências
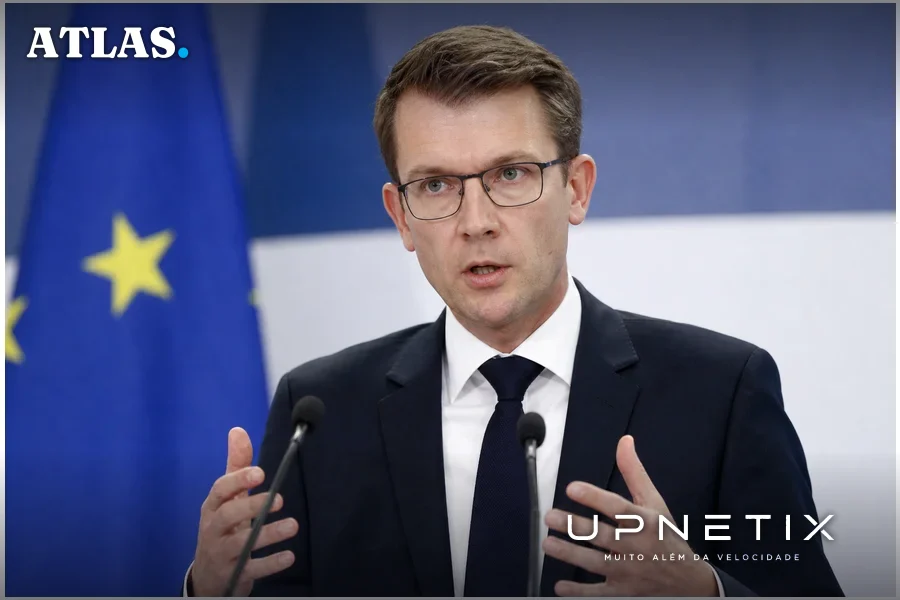
A confirmação do incidente partiu de pronunciamento oficial do porta-voz da Comissão Europeia, Thomas Regnier, em coletiva realizada em 19 de novembro de 2026, conforme reportado por veículos como The Brussels Times, Techgenyz e İlkha. Segundo Regnier, a detecção inicial ocorreu em 22 de outubro, com a confirmação da natureza do ataque quatro dias depois. As aplicações afetadas, entre elas plataformas de recursos humanos (RH) e reembolso médico, foram retiradas do ar como medida preventiva, sendo restabelecidas gradualmente após ações de contenção.
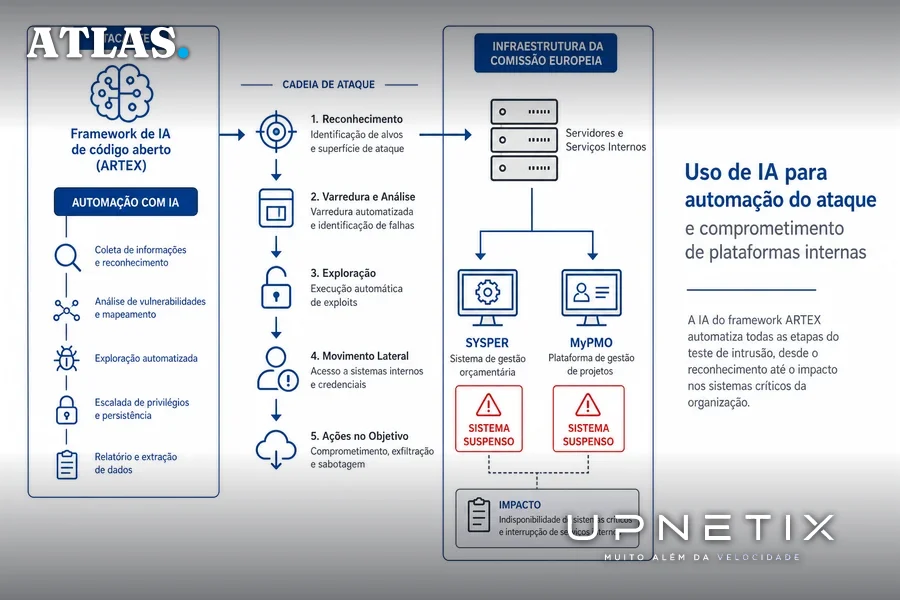
Há consenso entre as fontes de que o ataque envolveu o uso de uma ferramenta de IA de código aberto, mas divergem quanto à identificação precisa do software. O The Register e o Techgenyz apontam o ARTEX, um framework de pentest automatizado baseado em IA, como principal suspeito, citando alertas prévios do CERT-EU (o centro de resposta a incidentes da União Europeia) sobre o uso malicioso desse tipo de solução. No entanto, a Comissão Europeia não confirmou publicamente o nome do software utilizado, limitando-se a afirmar que se tratou de “um instrumento de IA disponível publicamente”.
Sobre a autoria do ataque, todas as fontes concordam que não houve atribuição formal até o momento. Nenhum grupo ou país foi responsabilizado, e, segundo Regnier, não houve demanda de resgate nem indícios de motivação financeira clara. O Techgenyz destaca que ainda não se sabe se o objetivo era o vazamento de dados, sabotagem ou espionagem.
Impacto operacional: aplicações críticas indisponíveis
O ataque comprometeu plataformas centrais para o funcionamento da Comissão Europeia. Entre elas, o Sysper, sistema de RH utilizado para acesso a contracheques, controle de ponto e solicitações de férias, e o MyPMO, responsável pelo processamento de reembolsos médicos. De acordo com o The Register e o Brussels Times, a indisponibilidade desses sistemas afetou o dia a dia dos servidores, que ficaram impedidos de registrar horas trabalhadas, solicitar afastamentos e acessar informações salariais durante o período de interrupção. Apesar do transtorno, salários foram pagos normalmente, como ressaltou o The Register.
Além dos sistemas de RH e saúde, houve relatos de instabilidade em serviços de tradução, mas não em aplicações externas como o Outlook, segundo o Brussels Times. O Sysper chegou a apresentar nova falha após o restabelecimento inicial, indicando que a normalização completa levou mais tempo do que o previsto.
Riscos de exposição de dados e resposta institucional
Uma das principais preocupações após ataques desse tipo é a possibilidade de vazamento de dados sensíveis. O porta-voz da Comissão Europeia afirmou, em todas as fontes consultadas, que “não há evidências de violação de dados que afetem o conjunto dos funcionários”. No entanto, a investigação permanece em andamento, e não se descarta que informações pessoais possam ter sido acessadas de forma localizada. O Techgenyz e o İlkha reforçam que a ausência de confirmação não equivale à certeza de que não houve exposição, já que a apuração técnica ainda não foi concluída.
A resposta institucional envolveu a atuação conjunta do CERT-EU e do Supervisor Europeu de Proteção de Dados (EDPS), com medidas de contenção imediatas e revisão dos protocolos de segurança. O caso foi tratado como prioridade máxima, levando à convocação do Corporate Management Board da Comissão e ao acompanhamento direto por parte da vice-presidente executiva Henna Virkkunen, responsável por soberania tecnológica e segurança.
O papel da IA em ataques cibernéticos: automação e escala
O episódio da Comissão Europeia evidencia uma tendência já observada por especialistas: a automação de ataques cibernéticos por meio de IA amplia a velocidade, a escala e a imprevisibilidade das campanhas maliciosas. Ferramentas como o ARTEX, segundo o The Register, permitem que invasores automatizem desde o reconhecimento de vulnerabilidades até a exploração e movimentação lateral dentro de redes corporativas, reduzindo o tempo necessário para comprometer sistemas de dias ou semanas para poucas horas. A facilidade de acesso a frameworks de código aberto acelera a disseminação desses recursos entre criminosos comuns e operadores avançados, dificultando a atribuição e a defesa.
O CERT-EU emitiu alerta específico sobre o ARTEX em 5 de novembro, destacando que mais de 1.600 consoles da ferramenta estavam expostos na internet, segundo levantamento citado pelo FBI. O CEO da Horizon3.ai, Snehal Antani, resumiu o desafio: “O que antes exigia dias ou semanas de um operador experiente agora acontece em horas, pois frameworks como o ARTEX permitem que um único agente coordene múltiplas etapas do ataque com mínima intervenção humana”.
Essa automação não só acelera ataques, mas também aumenta a complexidade da investigação, já que diferentes grupos podem usar os mesmos instrumentos, dificultando a identificação dos responsáveis. Para empresas e órgãos públicos, isso implica na necessidade de revisar continuamente controles de acesso, segmentação de redes e monitoramento em tempo real de atividades anômalas.
Implicações para empresas: lições e desafios para o setor privado
O ataque à Comissão Europeia serve de alerta para organizações de todos os portes, especialmente aquelas que dependem de sistemas integrados e aplicações críticas para a gestão de pessoas, finanças e operações. A capacidade de uma ferramenta de IA automatizar etapas do ataque e explorar múltiplas vulnerabilidades em sequência exige que empresas adotem uma postura proativa, indo além das práticas tradicionais de segurança.
- Revisão contínua de configurações e acessos: O episódio mostra que a superfície de ataque cresce à medida que novas integrações e sistemas são adicionados. Revisar permissões, desabilitar acessos desnecessários e segmentar redes internas são medidas fundamentais.
- Atualização e aplicação de patches: Manter sistemas atualizados reduz a janela de exposição a vulnerabilidades conhecidas, que são rapidamente exploradas por ferramentas automatizadas.
- Monitoramento avançado e resposta ágil: Investir em soluções de detecção de anomalias e resposta a incidentes com capacidade de automação pode ser decisivo para conter ataques em estágio inicial.
- Treinamento e conscientização: Embora a automação reduza a dependência de engenharia social, ataques híbridos ainda podem combinar phishing automatizado e exploração técnica. Equipes devem estar preparadas para identificar sinais de comprometimento.
Para empresas brasileiras, especialmente aquelas do Polo Industrial de Manaus ou com operações distribuídas, a lição é clara: a dependência de sistemas digitais críticos exige não apenas resiliência tecnológica, mas também planos de contingência para manter operações essenciais em caso de indisponibilidade prolongada.
O que ainda não se sabe e próximos passos
Apesar das confirmações oficiais, várias perguntas permanecem em aberto. Não está claro se houve acesso efetivo a dados sensíveis, qual o vetor inicial da invasão e se vulnerabilidades específicas foram exploradas. O silêncio da Comissão Europeia quanto a detalhes técnicos reflete a preocupação em não expor fragilidades enquanto a investigação segue em curso. Para o setor privado, a principal incerteza é como ataques automatizados podem ser adaptados para diferentes contextos e quais setores serão os próximos alvos prioritários.
O episódio reforça a necessidade de avaliações constantes de risco e da busca por soluções de conectividade e infraestrutura que ofereçam não apenas desempenho, mas também mecanismos robustos de isolamento, redundância e monitoramento. Em um cenário onde ataques podem ser orquestrados por IA a partir de ferramentas públicas, a capacidade de resposta rápida e a visibilidade sobre o ambiente digital tornam-se ativos estratégicos para a continuidade dos negócios.
O caso da Comissão Europeia evidencia que, diante de ameaças automatizadas por IA, a diferença entre um incidente contido e uma crise prolongada pode estar na preparação prévia: desde a arquitetura de rede até a capacidade de restaurar aplicações críticas sem comprometer dados sensíveis. Para organizações que operam em ambientes regulados ou com alta dependência de sistemas digitais, a escolha de parceiros tecnológicos que priorizem segurança, disponibilidade contratual e suporte local passa a ser não apenas um diferencial, mas uma exigência para enfrentar o novo cenário de riscos cibernéticos.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Quando a IA invade, cada minuto fora do ar custa caro. Ataques automatizados por IA podem derrubar sistemas críticos sem aviso. O IP Premium Dedicado da Upnetix oferece link empresarial de fibra dedicada, SLA garantido em contrato e suporte humano local para operações que não podem parar. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
