
IA · análise
Cisco corrige cinco falhas críticas em switches Nexus com risco de controle total do equipamento
Atualizações de segurança da Cisco para switches Nexus 3000 e 9000 corrigem vulnerabilidades que permitem execução remota de código com privilégios de root. Empresas que operam data centers devem revisar imediatamente suas configurações e estratégias de atualização.
Uma crença recorrente no mercado de infraestrutura de TI é que equipamentos de data center, especialmente os de marcas consolidadas como a Cisco, oferecem uma camada de segurança robusta por padrão. A divulgação simultânea, por parte da Cisco, de cinco vulnerabilidades críticas em switches Nexus 3000 e 9000, todas com potencial de permitir controle total do equipamento por atacantes, desafia diretamente essa percepção confortável. O episódio expõe um ponto cego: mesmo ambientes corporativos que seguem boas práticas de segmentação e atualização podem estar expostos a riscos sistêmicos quando recursos avançados, muitas vezes habilitados para projetos de automação ou monitoramento, não recebem a devida atenção em sua configuração e manutenção.
As falhas: execução remota de código e negação de serviço
Segundo comunicados oficiais da Cisco, reportados tanto pelo CISO Advisor quanto pelo Bleeping Computer, as cinco vulnerabilidades identificadas no sistema operacional NX-OS afetam switches Nexus das séries 3000 e 9000 operando em modo standalone. Todas as falhas têm origem em validação insuficiente de entrada, permitindo que um atacante envie requisições ou pacotes especialmente manipulados para executar código arbitrário com privilégios de root. Caso a execução remota de código não seja possível, o invasor ainda pode derrubar processos e forçar a reinicialização do switch, resultando em uma condição de negação de serviço (DoS).
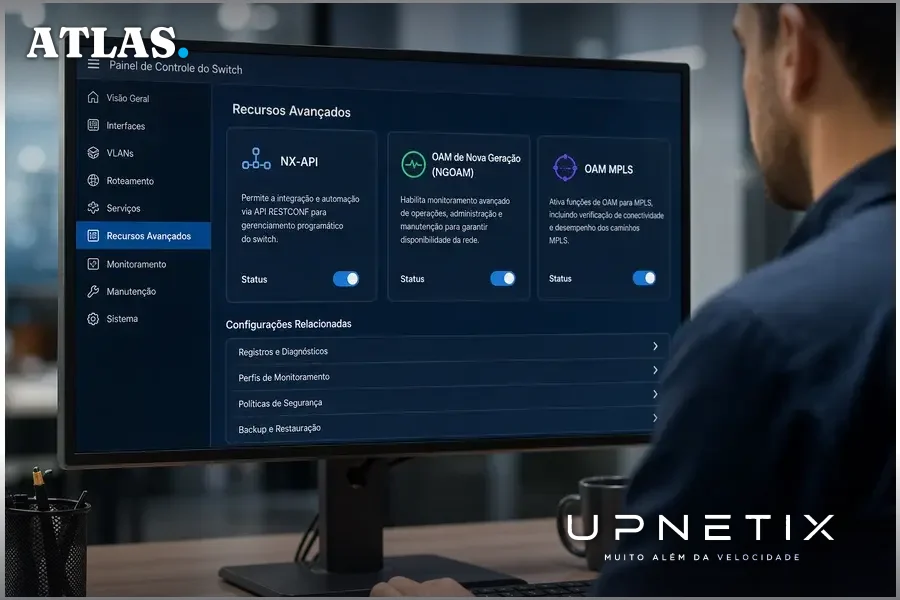
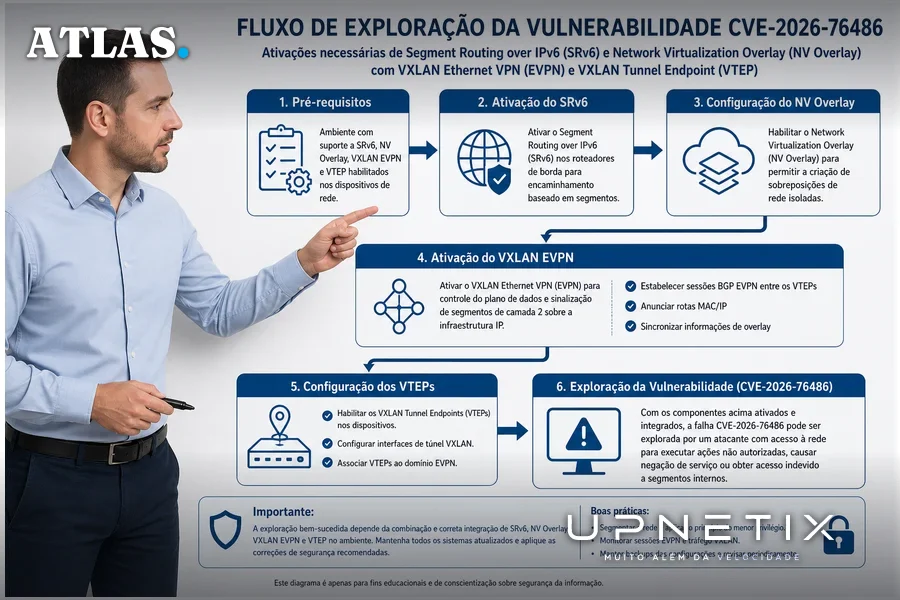
As vulnerabilidades estão associadas a três recursos específicos: NX-API, Next Generation OAM (NGOAM) e MPLS OAM. Cada uma das falhas requer que pelo menos um desses recursos esteja ativo, o que limita o risco a ambientes que utilizam funcionalidades avançadas. Segundo ambas as fontes, a NX-API está desabilitada por padrão, enquanto NGOAM e MPLS OAM precisam ser ativados explicitamente. A exploração da falha CVE-2026-76486 exige ainda a ativação de Segment Routing over IPv6 (SRv6) ou Network Virtualization (NV) Overlay, recursos presentes em projetos de redes altamente segmentadas ou virtualizadas.
Detalhamento técnico e abrangência dos riscos
O Bleeping Computer detalha que, para a exploração das falhas associadas ao NGOAM (CVE-2026-76485, CVE-2026-76486 e CVE-2026-76501), é necessário que esse recurso esteja habilitado, e no caso específico da CVE-2026-76486, também é preciso que SRv6 ou NV Overlay estejam ativos. A publicação destaca ainda que o NV Overlay depende de uma configuração específica envolvendo VXLAN Ethernet VPN (EVPN) e pelo menos um peer VXLAN Tunnel Endpoint (VTEP) aprendido, o que restringe o risco a ambientes de alta complexidade.
Já a CVE-2026-76465, relacionada ao MPLS OAM, só pode ser explorada se o recurso estiver explicitamente ativado, permanecendo desabilitado por padrão. O CISO Advisor acrescenta que switches Nexus 7000 e modelos Nexus 9000 operando em modo ACI não são afetados por nenhuma das cinco vulnerabilidades, informação corroborada pelo Bleeping Computer. Além disso, modelos Nexus 9000 com Silicon One ASICs não suportam MPLS OAM e, portanto, não são vulneráveis à CVE-2026-76465.
Ambas as fontes concordam que todas as falhas foram descobertas em testes internos de segurança realizados pela própria Cisco, que afirma não ter conhecimento de exploração maliciosa ou divulgação pública das vulnerabilidades até o momento da publicação dos comunicados.
Mitigação: atualização, desativação de recursos e proteções temporárias
A recomendação principal da Cisco, destacada nos dois veículos, é a atualização imediata do NX-OS para versões corrigidas, identificáveis por meio da ferramenta Software Checker da fabricante. Para ambientes em que a atualização não é possível de imediato, a Cisco disponibiliza proteções temporárias denominadas Live Protect, que mitigam os riscos até que o patch definitivo possa ser aplicado.
Outra orientação importante é a desativação dos recursos NX-API, NGOAM ou MPLS OAM caso não sejam estritamente necessários à operação. Essa medida elimina o vetor de ataque, reduzindo a superfície exposta. O Bleeping Computer enfatiza que, para as vulnerabilidades do Cisco License (antigo Smart Software Manager), não há alternativa além da atualização para a versão 10-202609, já que não existem soluções paliativas. Versões antigas não receberão correção, exigindo migração para releases suportados.
O contra-argumento: risco real ou vulnerabilidade teórica?
Um ponto recorrente em discussões técnicas é a avaliação do risco prático dessas vulnerabilidades. Por um lado, a dependência de recursos avançados e a necessidade de configurações específicas podem sugerir que apenas ambientes altamente customizados estariam vulneráveis. Por outro, projetos de data center frequentemente ativam funcionalidades como NX-API para automação, NGOAM para monitoramento avançado e MPLS OAM para integração com redes de operadoras, ampliando a exposição mesmo em empresas que acreditam estar protegidas por padrões de configuração conservadores.
Outro argumento é que, como as falhas foram descobertas internamente e não há registro de exploração ativa, o impacto imediato seria limitado. No entanto, a experiência do setor mostra que, uma vez divulgadas as vulnerabilidades e os detalhes técnicos, o tempo entre o anúncio e as primeiras tentativas de exploração tende a ser curto, especialmente em ambientes que demoram a aplicar correções. O histórico de incidentes com equipamentos de rede demonstra que a janela de exposição pode ser crítica para organizações que dependem de alta disponibilidade e integridade de dados.
O que ainda não se sabe e as implicações para empresas
Apesar das informações detalhadas sobre as falhas e as recomendações de mitigação, há pontos relevantes ainda sem resposta. Não está claro, por exemplo, qual a prevalência real de ambientes corporativos com NX-API, NGOAM ou MPLS OAM ativados em produção, especialmente em empresas de médio porte ou órgãos públicos que terceirizam parte da operação de redes. Também não há dados públicos sobre tentativas de exploração após o anúncio, o que dificulta a avaliação do risco residual para quem não pode atualizar imediatamente.
Para empresas que operam data centers próprios, provedores de serviços, indústrias do Polo Industrial de Manaus e órgãos públicos com infraestrutura crítica, o episódio reforça a necessidade de revisar periodicamente não apenas as versões de firmware, mas também as configurações de recursos avançados. Ambientes que dependem de automação, virtualização de redes ou integração com múltiplas operadoras devem considerar avaliações de risco mais frequentes e processos de atualização acelerados, sob pena de expor operações essenciais a riscos de interrupção ou comprometimento de dados.
Outro aspecto relevante é a dependência de fornecedores para a manutenção de equipamentos de rede. Empresas que utilizam contratos de suporte ou terceirizam a gestão de switches devem cobrar de seus parceiros não apenas a aplicação de patches, mas também a revisão de configurações e a documentação clara sobre recursos habilitados.
Conclusão: o desafio da visibilidade e da resposta rápida em infraestrutura crítica
O caso das vulnerabilidades críticas nos switches Nexus evidencia que a confiança excessiva em padrões de mercado pode custar caro para empresas que operam ambientes de missão crítica. A dependência de recursos avançados, muitas vezes habilitados para suportar automação e integração, amplia a superfície de ataque sem que o gestor perceba. Em um cenário em que a janela entre o anúncio de uma falha e sua exploração diminui a cada ano, a capacidade de identificar rapidamente quais recursos estão ativos e de aplicar correções sem impacto operacional torna-se um diferencial estratégico. Para organizações do Polo Industrial de Manaus e demais empresas que dependem de alta disponibilidade, o próximo passo é garantir não apenas o patch, mas a visibilidade contínua sobre o que está realmente habilitado em seus equipamentos de rede.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Switch de data center não pode esperar o próximo patch. Ambientes que dependem de alta disponibilidade e automação exigem resposta imediata a vulnerabilidades críticas em switches. O IP Premium Dedicado oferece SLA em contrato, suporte humano local e IP fixo para gestão segura. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
