
Inovação · análise
CISA ordena correção imediata da falha Java4Shell: empresas e órgãos públicos sob risco de execução remota de código
Agências internacionais e especialistas alertam para a vulnerabilidade crítica CVE-2026-114938 no Java, que permite invasão sem autenticação em sistemas corporativos. Falha atinge bancos, hospitais, governo e 90% das Fortune 500.
Uma crença recorrente entre gestores de TI é que grandes vulnerabilidades em plataformas amplamente utilizadas, como o Java, são rapidamente identificadas e corrigidas antes de causarem impactos sistêmicos. O alerta global emitido pela Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos (CISA) em novembro de 2026 desafia essa noção confortável: a falha CVE-2026-114938, apelidada de Java4Shell, expõe empresas e órgãos públicos a riscos de invasão remota sem autenticação, afetando desde bancos e hospitais até sistemas governamentais e aplicações críticas do setor privado.
Java4Shell: a vulnerabilidade que ameaça a base digital das organizações
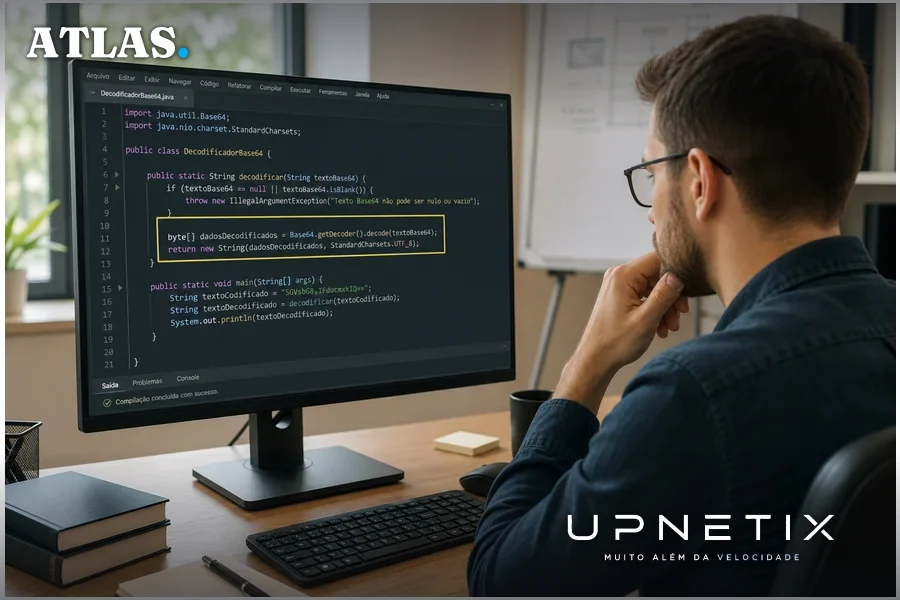
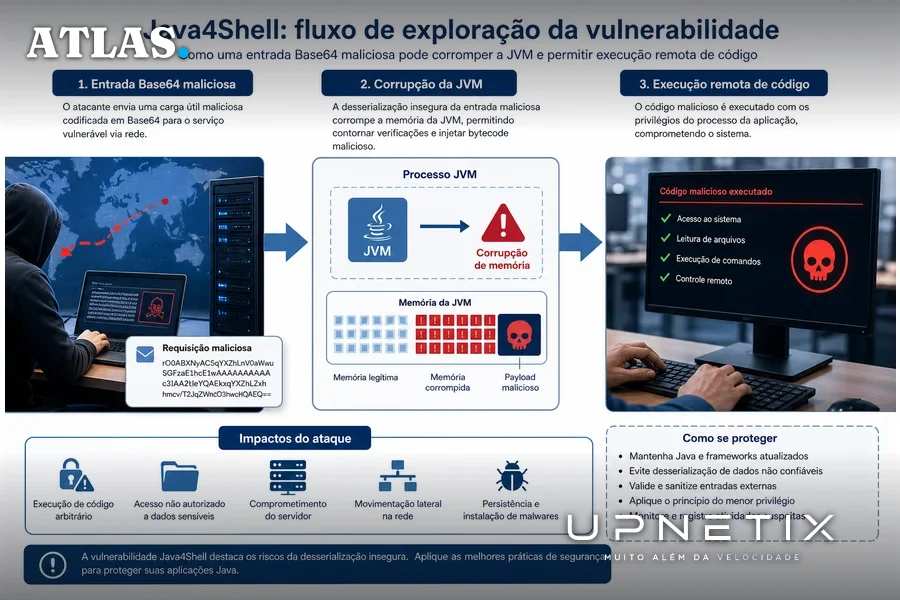
Segundo a CISA, a falha Java4Shell é uma vulnerabilidade de corrupção de memória no decodificador Base64 da Java Virtual Machine (JVM) HotSpot x86-64, componente presente no Java Development Kit (JDK). O problema recebeu um índice de gravidade elevado: 9,2 no sistema CVSS, de acordo com o CISO Advisor, embora o Cyber Daily cite 8,1. Ambas as pontuações indicam risco crítico.
O consenso entre as fontes é que a exploração da falha pode permitir a execução remota de código sem autenticação, ou seja, um invasor pode assumir o controle do sistema afetado a partir da rede, sem precisar de credenciais. O alerta da CISA, repercutido por veículos como CISO Advisor e Cyber Daily, destaca que a vulnerabilidade pode ser explorada por meio de entradas Base64 especialmente criadas, capazes de derrubar a JVM e abrir caminho para invasão.
Segundo o site jen.jiji.com, o Java é utilizado por 90% das empresas Fortune 500 e está presente em setores estratégicos como aviação, bancos, hospitais e governo. Isso amplia o potencial de impacto da falha, tornando-a relevante para praticamente qualquer organização que dependa de aplicações Java, inclusive aquelas que utilizam sistemas de terceiros, contêineres ou appliances com Java embutido.
Recomendações urgentes: inventário, patch e controles compensatórios
A orientação da CISA é clara: identificar todas as instalações Java vulneráveis, inclusive aquelas embarcadas em aplicações de terceiros ou imagens de contêiner, e aplicar os patches liberados pela Oracle e outros fornecedores assim que disponíveis. O alerta enfatiza que muitos componentes Java podem não aparecer explicitamente nos inventários de software, o que exige uma revisão minuciosa dos ambientes.
O Cyber Daily detalha recomendações adicionais, alinhadas com consultorias como Rapid7 e WatchTowr: além de atualizar o Java, as organizações devem restringir o acesso a sistemas expostos à internet, monitorar processos Java suspeitos e validar entradas Base64 na fronteira das aplicações. Caso a aplicação imediata do patch não seja viável, a CISA sugere controles temporários, como limitar o tamanho das entradas e restringir o acesso não autenticado.
O consenso entre as fontes é que a priorização deve ser dada a sistemas expostos publicamente ou que desempenham funções críticas. O CISO Advisor reforça a necessidade de monitoramento contínuo para identificar atividades suspeitas, como falhas inesperadas da JVM ou execução de runtimes não autorizados.
Quem está mais exposto: aplicações corporativas e infraestruturas críticas
O impacto potencial da Java4Shell é ampliado pelo fato de que a falha foi demonstrada contra aplicações amplamente usadas em ambientes corporativos, como Keycloak, Jira, Confluence, Jenkins, JFrog Artifactory e PingFederate, segundo o Cyber Daily. Essas plataformas, frequentemente utilizadas em DevOps, autenticação e gerenciamento de projetos, costumam operar em ambientes sensíveis e, muitas vezes, são expostas à internet para integração com outros sistemas.
O site jen.jiji.com destaca que a vulnerabilidade atinge setores estratégicos, com potencial de causar interrupções em serviços web críticos. O alerta cita ainda que incidentes recentes, como os que afetaram a NSA, podem estar relacionados a falhas similares, embora não haja confirmação direta.
O risco se estende a ambientes que utilizam processadores x86-64 com suporte AVX-512, conforme detalhado pela Oracle e repercutido pelo Cyber Daily. Isso significa que servidores modernos, frequentemente empregados em data centers e infraestrutura de nuvem, estão entre os principais alvos.
Contra-argumentos, incertezas e limites do cenário atual
Apesar do tom de urgência, há divergências sobre a facilidade de exploração da falha. O Cyber Daily cita que o CVE-2026-114938 é considerado “difícil de explorar”, pois não existe um exploit universal: a exploração depende de como o Base64 é utilizado em cada aplicação. A Calif, empresa de segurança que inicialmente divulgou a vulnerabilidade, afirma que diferentes cadeias de ataque podem ser necessárias dependendo do contexto, e que o uso de inteligência artificial acelerou o desenvolvimento de provas de conceito.
Outro ponto de incerteza é a ausência, até o momento, de relatos de exploração ativa da falha, segundo a CISA e especialistas como Rapid7. No entanto, o histórico recente de incidentes envolvendo vulnerabilidades em linguagens populares (como o alerta global após falha em PHP, citado pelo jen.jiji.com) sugere que a janela para ataques pode ser curta.
O que ainda não se sabe: não há consenso sobre o número de sistemas efetivamente vulneráveis, nem sobre o grau de exposição em ambientes corporativos brasileiros. A Oracle, embora tenha liberado patch, não comentou publicamente o caso até o fechamento das reportagens. Além disso, não existe clareza sobre possíveis variantes da falha em outras arquiteturas ou distribuições Java menos comuns.
Implicações para empresas e setor público: custo, risco e decisão de infraestrutura
O cenário desenhado pelos alertas internacionais impõe desafios imediatos para gestores de TI, especialmente em organizações que dependem de aplicações Java para operações críticas. O custo de não agir rapidamente pode incluir desde a interrupção de serviços essenciais até o comprometimento de dados sensíveis, com impacto direto em reputação, conformidade e continuidade de negócios.
Para empresas do Polo Industrial de Manaus e órgãos públicos da região, a vulnerabilidade Java4Shell reforça a necessidade de políticas rigorosas de inventário de software, atualização ágil de ambientes e segmentação de redes. A dependência de aplicações legadas e a presença de Java embarcado em soluções de terceiros aumentam o risco de exposição silenciosa. Além disso, a recomendação de controles compensatórios temporários evidencia que, mesmo sem patch imediato, é possível reduzir a superfície de ataque, mas isso exige visibilidade e governança sobre os fluxos de dados e autenticação.
Outro ponto crítico é a conectividade: ambientes com alta disponibilidade e exposição à internet precisam de monitoramento contínuo e capacidade de resposta rápida para isolar ameaças. A incerteza quanto à exploração ativa da falha não diminui a urgência, já que ataques sofisticados podem ocorrer antes da detecção pública.
Em última análise, a vulnerabilidade Java4Shell expõe o custo oculto de subestimar a complexidade dos ambientes Java e a importância de infraestrutura preparada para resposta a incidentes. A decisão de investimento em conectividade dedicada, segmentação de rede e atualização contínua de sistemas passa a ser não apenas uma questão de eficiência, mas de sobrevivência operacional.
O alerta global sobre a Java4Shell deixa claro que a segurança de aplicações críticas depende menos da promessa de correções futuras e mais da capacidade de mapear, atualizar e isolar ambientes vulneráveis em tempo real. Em cenários onde Java está em tudo, do ERP ao sistema de autenticação, a infraestrutura de conectividade e monitoramento deixa de ser detalhe técnico e passa a ser o divisor entre resiliência e exposição ao próximo ataque silencioso.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Java4Shell não espera o patch chegar. A falha Java4Shell mostrou que até sistemas invisíveis podem expor toda a operação. O IP Premium Dedicado oferece link empresarial de fibra dedicada, IP fixo publicável e suporte humano 24/7 para ambientes que não podem parar. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
