
Wi-Fi & Segurança · análise
CISA emite alerta para zero-day no Ivanti: vulnerabilidade permite ataque remoto e roubo de credenciais
A falha CVE-2026-104935 no Ivanti Connect Secure está sendo explorada para contornar autenticação e obter controle total do sistema. CISA e Volexity detalham riscos e orientam respostas imediatas para empresas.
O recente alerta emitido pela Cybersecurity and Infrastructure Security Agency (CISA) sobre a exploração ativa da vulnerabilidade zero-day CVE-2026-104935 no Ivanti Connect Secure expõe uma crença perigosa do mercado corporativo: a de que appliances de acesso remoto, quando atualizados, estariam automaticamente protegidos contra ataques sofisticados. A nova onda de ataques documentada por pesquisadores da Volexity e divulgada pela CISA mostra que, mesmo com versões consideradas corrigidas, organizações continuam vulneráveis a técnicas avançadas de invasão que driblam mecanismos tradicionais de detecção e resposta.
O caso do Ivanti Connect Secure, plataforma amplamente utilizada para acesso remoto seguro em ambientes corporativos, evidencia um risco subestimado: a persistência de falhas críticas mesmo após ciclos de atualização e a dificuldade de identificar comprometimentos quando atacantes operam exclusivamente em memória. Para empresas que dependem de conectividade estável e segura, o incidente coloca em xeque práticas de manutenção e gestão de credenciais, além de exigir revisão imediata de processos de resposta a incidentes.
Como a vulnerabilidade foi explorada e o que já se sabe
Segundo o alerta publicado pela CISA em 13 de outubro de 2026, a falha CVE-2026-104935 permite que atacantes contornem a autenticação remotamente e executem comandos arbitrários no Ivanti Connect Secure, viabilizando o roubo de credenciais e a exfiltração de dados sensíveis. O aviso abrange as versões 25.1.1.1 e anteriores, 25.1.2.2 e anteriores, e 22.8R2.4 e anteriores do produto.
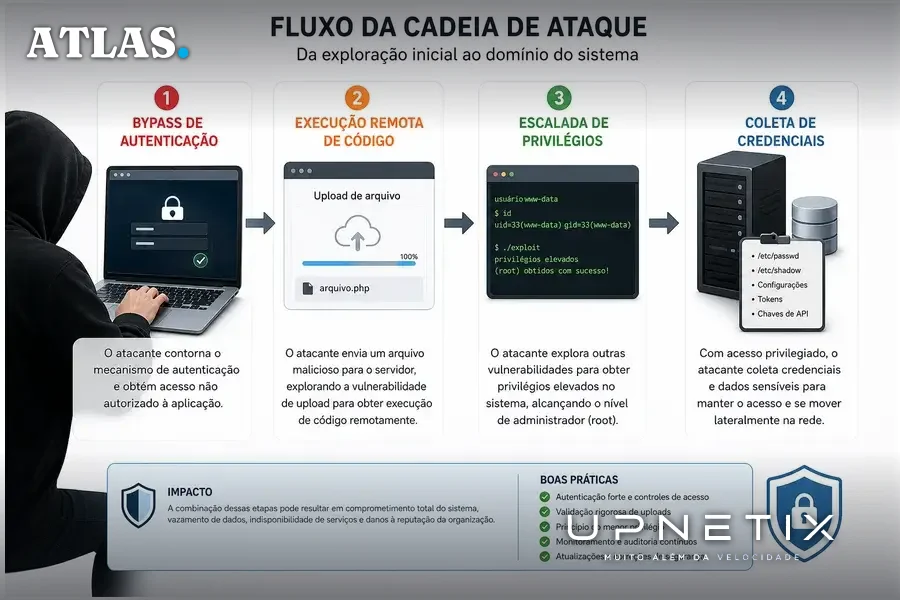
De acordo com investigação da Volexity, um ator de ameaça identificado como UTA0576 iniciou a exploração da vulnerabilidade em 3 de outubro. Os pesquisadores detectaram atividade suspeita apenas dois dias depois, em um appliance rodando a versão 22.8R2.4, que já estava, até então, considerada atualizada. O ataque combinou três elementos: um bypass de autenticação, uma falha de upload de arquivo que permitiu execução remota de código e uma vulnerabilidade separada de escalada de privilégios. A combinação dessas falhas concedeu aos invasores acesso root, ou seja, controle total sobre o appliance comprometido.
Os atacantes utilizaram o acesso privilegiado para coletar credenciais de domínio armazenadas, consultar o Active Directory, buscar senhas de administradores locais e chaves de recuperação do BitLocker. Também foram observadas técnicas de password spraying, descoberta de rede e tentativas de captura de credenciais a partir do tráfego interceptado.
Por que a detecção é tão difícil neste caso
Um dos aspectos mais preocupantes destacados pela CISA é a limitação das ferramentas tradicionais de detecção. O Integrity Checker da Ivanti, normalmente utilizado para identificar alterações não autorizadas, pode não ser capaz de detectar evidências desse ataque, já que os comandos maliciosos são executados exclusivamente em memória. Segundo a Volexity, os atacantes modificaram código de biblioteca em memória, restauraram configurações alteradas e removeram seletivamente entradas de log, dificultando a identificação do comprometimento.
Ao contrário de outros incidentes, não foi identificado o uso de web shells ou backdoors persistentes para manter o acesso. Em vez disso, os invasores executavam repetidamente a cadeia de exploração e recebiam os resultados dos comandos por meio de respostas HTTPS, tornando a análise de tráfego de rede e de memória fundamental para a detecção de invasões. Isso implica que, mesmo após a aplicação de patches, pode haver comprometimentos não identificados em appliances expostos.
Resposta recomendada: atualização, redefinição e gestão de credenciais
A CISA orienta que as organizações sigam o aviso de segurança do fornecedor para selecionar a atualização adequada, levando em conta diferenças entre appliances físicos, virtuais e em nuvem. O alerta destaca que, em caso de suspeita de comprometimento, não basta instalar o patch: é necessário realizar backup da configuração, executar uma redefinição de fábrica e instalar a versão mais recente. Para implantações em nuvem ou virtuais, a recomendação é reconstruir e atualizar o ambiente antes de restaurar configurações salvas.
Além disso, a agência enfatiza a necessidade de tratar os segredos potencialmente comprometidos. Isso inclui redefinir senhas de domínio, de administrador e de contas locais, revogar e reemitir certificados armazenados, além de redefinir chaves de API e credenciais de servidores de licença. Apenas atualizar o software não elimina o risco se credenciais já tiverem sido exfiltradas. A Volexity ressalta que uma das vulnerabilidades de escalada de privilégios ainda estava sem correção definitiva no momento da publicação, tornando a resposta rápida ainda mais crítica.
O que está em disputa: limites da atualização e do monitoramento
O caso expõe um debate relevante para gestores de TI e segurança: até que ponto a atualização constante de appliances e a utilização de ferramentas de integridade são suficientes para mitigar riscos? De um lado, a CISA e a Volexity alertam que, frente a ataques que operam em memória e apagam rastros, confiar apenas em procedimentos automatizados pode gerar uma falsa sensação de segurança. Por outro lado, há quem argumente que a frequência de incidentes desse tipo é baixa e que medidas como segmentação de rede e limitação de privilégios podem reduzir o impacto, mesmo diante de falhas zero-day.
O consenso entre as fontes é que a resposta a incidentes precisa ir além da aplicação de patches: envolve reconstrução de ambientes, redefinição de credenciais e análise forense de rede e memória. No entanto, ainda não há clareza sobre a extensão real do comprometimento global, já que a exploração foi identificada em casos pontuais e o atacante UTA0576 permanece não atribuído.
O que ainda não se sabe e os riscos para empresas brasileiras
Até o momento, não há dados públicos consolidados sobre o número de organizações afetadas pela exploração da CVE-2026-104935, nem sobre setores ou regiões mais atingidas. A investigação da Volexity se concentrou em um caso específico, e o alerta da CISA não detalha incidentes fora dos Estados Unidos. Para empresas brasileiras, especialmente aquelas que utilizam appliances Ivanti Connect Secure para acesso remoto de equipes ou integração de filiais, a falta de informações sobre a disseminação do ataque aumenta a incerteza quanto ao risco real.
Outro ponto em aberto é a efetividade das correções lançadas: embora a Ivanti tenha publicado atualizações para o bypass de autenticação e execução remota de código, a vulnerabilidade de escalada de privilégios ainda estava em desenvolvimento de patch na data do alerta. Isso significa que, mesmo após atualização, pode haver vetores residuais de ataque, exigindo monitoramento contínuo e revisão de políticas de acesso.
Implicações práticas para empresas: conectividade, continuidade e custo oculto
Para organizações que dependem de appliances de acesso remoto, como aquelas do Polo Industrial de Manaus ou empresas com múltiplas filiais, o incidente do Ivanti Connect Secure reforça a necessidade de revisar não apenas a postura de atualização, mas também os processos de gestão de credenciais e resposta a incidentes. O risco de exfiltração de credenciais de domínio e chaves de recuperação, aliado à dificuldade de detecção, pode resultar em custos ocultos com redefinição de senhas, reemissão de certificados e reconstrução de ambientes virtuais.
Além disso, a exigência de reconstrução completa de appliances em caso de suspeita de ataque, conforme orientado pela CISA, implica em períodos de indisponibilidade que podem afetar operações críticas. Empresas que operam serviços 24×7 ou que dependem de integração segura entre matriz e filiais precisam considerar estratégias de redundância e segmentação de rede para mitigar impactos de incidentes semelhantes no futuro.
O episódio também evidencia que a escolha de soluções com suporte local e capacidade de resposta rápida a incidentes pode ser decisiva para limitar danos e restaurar a normalidade operacional em cenários de ataque sofisticado.
A vulnerabilidade zero-day no Ivanti Connect Secure desafia a visão de que atualização automática e ferramentas de integridade bastam para proteger ambientes críticos. O alerta da CISA, fundamentado em investigação detalhada da Volexity, mostra que ataques sofisticados podem contornar defesas tradicionais, exfiltrar credenciais e permanecer indetectáveis por longos períodos. Para empresas que operam com alta dependência de conectividade segura, o episódio reforça que a resiliência operacional começa pela capacidade de reconstrução rápida e gestão rigorosa de credenciais, não apenas pela aplicação de patches. O próximo passo é avaliar se a infraestrutura de acesso remoto está preparada para responder a ameaças que operam além do alcance das ferramentas convencionais.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Credencial vazada não espera o patch chegar. A vulnerabilidade no Ivanti expôs o risco de ataques que exfiltram credenciais e exigem reconstrução rápida do ambiente. O IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA em contrato e IP fixo para acesso remoto seguro. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
