
Engenharia Local em Manaus · análise
CISA confirma ataques em massa explorando falha crítica de RCE no WordPress
Vulnerabilidade CVE-2026-119977 no núcleo do WordPress permite execução remota de código durante atualizações. CISA ordena correção urgente e setor privado também é alertado.
O mercado de tecnologia frequentemente confia na robustez das principais plataformas para garantir a segurança de operações críticas. No entanto, a recente confirmação da exploração ativa de uma vulnerabilidade de execução remota de código (RCE) no núcleo do WordPress, divulgada pela CISA, desafia essa percepção de segurança. O incidente evidencia que até sistemas amplamente utilizados e rotineiramente atualizados podem abrigar falhas que colocam em risco não apenas sites institucionais, mas também operações de negócios e dados sensíveis de organizações de todos os portes.
O que está em jogo: a falha CVE-2026-119977 exposta
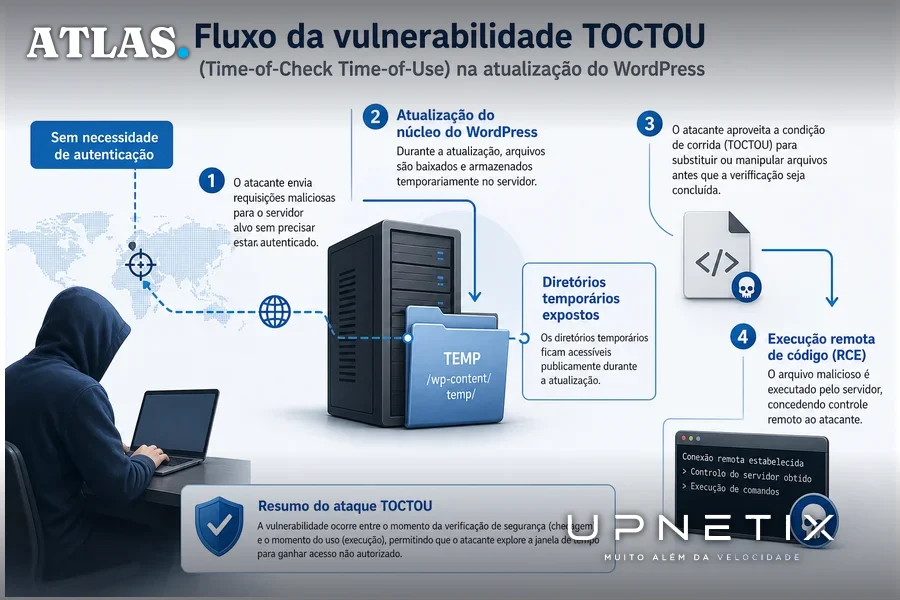
Segundo a Agência de Segurança de Cibersegurança e Infraestrutura dos EUA (CISA), a vulnerabilidade CVE-2026-119977 afeta o núcleo do WordPress e decorre de uma condição de corrida do tipo time-of-check time-of-use (TOCTOU). Essa falha permite que atacantes sem qualquer privilégio executem código remotamente nos servidores durante o processo de atualização completa do WordPress, aproveitando caminhos de preparação previsíveis e acessíveis pela web. A equipe de segurança do WordPress classificou o problema como de alta severidade e lançou a versão 7.1.4 para corrigi-lo em 28 de outubro de 2026, recomendando atualização imediata.
O consenso entre as fontes (CISO Advisor, Bleeping Computer e The Hacker News) é que a janela de vulnerabilidade ocorre durante a atualização do núcleo, momento em que arquivos são temporariamente expostos em diretórios previsíveis. A exploração exige precisão de timing, mas não requer autenticação prévia, ampliando o potencial de ataque.
Escala dos ataques e resposta das autoridades
A CISA confirmou a exploração ativa da CVE-2026-119977 em 3 de novembro de 2026, incluindo a falha em seu catálogo de Vulnerabilidades Exploradas Conhecidas (KEV) e exigindo que agências federais dos EUA a corrijam até o fim daquela semana, conforme a Diretiva Operacional Vinculante 26-04. Embora a diretiva se aplique formalmente apenas a órgãos federais americanos, a recomendação é estendida a todo o setor privado e defensores de rede.
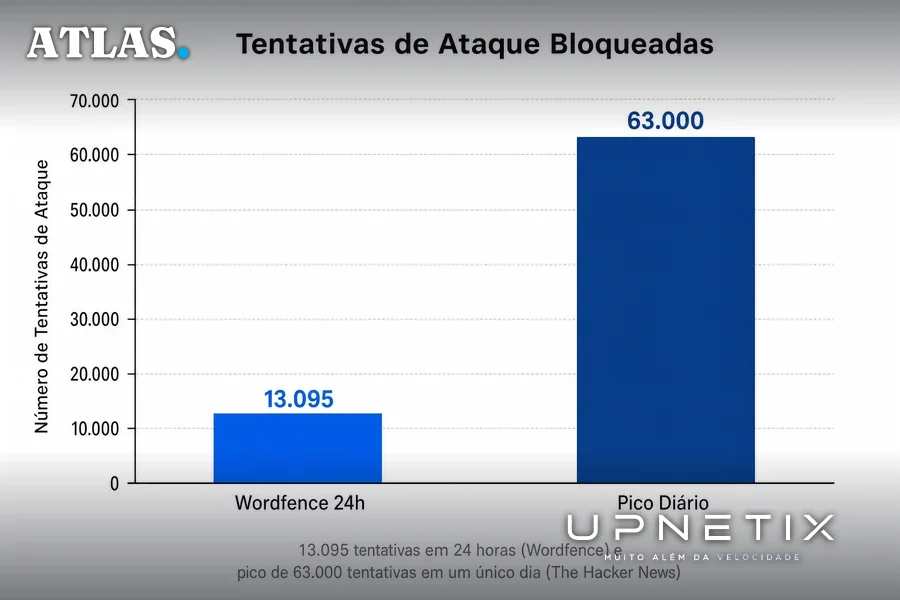
Os números sobre a escala dos ataques variam conforme a fonte. A empresa de segurança Wordfence, citada tanto pelo CISO Advisor quanto pelo Bleeping Computer, relatou ter bloqueado 13.095 tentativas de exploração da vulnerabilidade em apenas 24 horas. Já o The Hacker News, em artigo sobre outra falha recente no WordPress, mencionou picos de até 63.000 tentativas de ataque em um único dia, ilustrando como vulnerabilidades desse tipo rapidamente se tornam alvo de campanhas automatizadas em larga escala.
Além disso, a experiência recente com a cadeia de exploits wp2shell, também no núcleo do WordPress, mostra que a divulgação pública de falhas e exploits pode acelerar a exploração: segundo o Bleeping Computer, exploits do wp2shell foram publicados um dia após a correção, e ataques começaram poucos dias depois, resultando em roubo de dados sensíveis de mais de 18.500 registros, especialmente em pequenas empresas e órgãos públicos, conforme relatado por The Hacker News.
O que diferencia esta vulnerabilidade
Ao contrário de falhas que exigem credenciais ou interação do usuário, a CVE-2026-119977 pode ser explorada por atacantes sem conta no site, desde que consigam acertar o momento exato da atualização. Isso reduz a barreira para ataques automatizados em massa. O risco é agravado pelo fato de muitos administradores de sites empresariais e governamentais realizarem atualizações em horários previsíveis ou sem monitoramento dedicado, ampliando a janela de exposição.
Outro ponto crítico é a natureza dos caminhos de preparação usados pelo WordPress durante o upgrade: por serem previsíveis e acessíveis via web, facilitam a automação de ataques. A CISA alertou que esse tipo de vulnerabilidade é um vetor frequente para atores maliciosos e representa riscos significativos para ambientes institucionais, especialmente onde o WordPress é utilizado como portal de serviços, intranet ou vitrine institucional.
Contra-argumentos e limitações das evidências
Apesar da gravidade, há quem minimize o risco imediato para ambientes empresariais, argumentando que a exploração exige acertar uma janela de tempo muito curta durante a atualização. O The Hacker News destaca que o ataque depende de o invasor conseguir agir enquanto o WordPress está desempacotando arquivos em diretórios temporários, o que pode durar poucos segundos. No entanto, o volume de tentativas bloqueadas em 24 horas, reportado pela Wordfence, sugere que ataques automatizados conseguem explorar até essas brechas limitadas, especialmente em ambientes com múltiplos sites ou atualizações em lote.
Outro ponto de incerteza é a ausência de detalhes públicos sobre incidentes concretos envolvendo grandes organizações ou vazamentos massivos decorrentes da CVE-2026-119977. Tanto a CISA quanto as empresas de segurança citadas não divulgaram exemplos específicos de invasões bem-sucedidas, limitando a avaliação do impacto real. Ainda assim, o histórico recente de ataques ao WordPress, como no caso da cadeia wp2shell, mostra que a subestimação dessas vulnerabilidades pode custar caro.
Consequências práticas para empresas e setor público
Para organizações que utilizam WordPress em portais institucionais, sistemas de atendimento ou divulgação de informações, a falha CVE-2026-119977 representa um risco operacional imediato. A possibilidade de execução remota de código por agentes externos durante atualizações expõe não só o conteúdo do site, mas também dados sensíveis armazenados no servidor e a integridade de sistemas interligados.
No contexto brasileiro, onde WordPress é amplamente adotado por pequenas e médias empresas, além de órgãos públicos, a recomendação da CISA ganha relevância. Em Manaus, por exemplo, empresas do Polo Industrial e entidades governamentais dependem de portais online para processos críticos, e a indisponibilidade ou comprometimento desses sistemas pode afetar operações logísticas, atendimento ao cidadão e até contratos comerciais. O caso do ataque com wp2shell, que resultou no vazamento de milhares de registros, ilustra o potencial de dano em ambientes aparentemente periféricos.
Outro aspecto relevante é o impacto sobre custos de recuperação e reputação. A necessidade de atualização emergencial, monitoramento contínuo e eventual restauração de backups pode gerar despesas não previstas, além de expor a organização a questionamentos sobre sua governança de TI. Para empresas que prestam serviços a terceiros ou operam em cadeias críticas, a falha pode ser vetor para ataques em cascata.
O que ainda não se sabe e próximos passos
Apesar do alerta global, permanecem dúvidas sobre a extensão real dos danos causados pela exploração da CVE-2026-119977. Não há, até o momento, relatos públicos de grandes incidentes envolvendo empresas brasileiras ou órgãos federais fora dos EUA. Também não se sabe se variantes do ataque podem ser adaptadas para explorar outros momentos do ciclo de vida do WordPress ou plugins populares.
O episódio reforça a necessidade de políticas de atualização segura, monitoramento de logs e isolamento de ambientes críticos. Para empresas que dependem de disponibilidade contínua e proteção de dados sensíveis, a escolha da infraestrutura de rede e hospedagem torna-se ainda mais estratégica, especialmente em regiões como Manaus, onde a conectividade pode ser um gargalo operacional. A vulnerabilidade do WordPress serve como alerta para a importância de revisar rotinas de atualização e garantir que a janela de exposição seja a menor possível.
O caso da CVE-2026-119977 deixa claro que confiar apenas em atualizações automáticas ou práticas padrão não basta diante de ataques automatizados e vulnerabilidades críticas. A exposição de milhares de sites em poucas horas mostra que a infraestrutura subjacente, do servidor à conectividade, precisa ser pensada para suportar não apenas o tráfego, mas também a resiliência diante de incidentes de segurança. Para quem opera sistemas críticos em Manaus ou em qualquer outro polo industrial, a velocidade na resposta e a solidez da rede podem ser o diferencial entre um incidente contido e uma crise operacional.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque automatizado não espera sua atualização terminar. Se a janela de atualização do WordPress expõe seu servidor a ataques, o IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA garantido e IP fixo para proteger sistemas críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
