
IA · análise
Brasil é o segundo país com mais credenciais jurídicas à venda no cibercrime, aponta CrowdStrike
Levantamento da CrowdStrike revela que o Brasil só perde para os EUA em volume de credenciais de organizações jurídicas à venda em mercados clandestinos. O aumento da exposição e a sofisticação dos ataques desafiam a segurança de dados corporativos.
O setor jurídico brasileiro enfrenta uma ameaça que desafia a percepção tradicional de segurança digital: o país ocupa a segunda posição mundial em volume de credenciais de acesso a organizações jurídicas à venda em mercados clandestinos do cibercrime, atrás apenas dos Estados Unidos. O dado, divulgado no Relatório de Ameaças ao Setor Jurídico 2026 da CrowdStrike, expõe um risco crescente para escritórios de advocacia, departamentos jurídicos corporativos e prestadores de serviços jurídicos no Brasil.
Essa realidade desconstrói a crença de que a proteção digital se resume a barreiras técnicas e que ataques sofisticados são exceção. O mercado clandestino de credenciais, com preços que variam de US$ 30 a US$ 6 mil e valor médio de US$ 1.573,89, permite que grupos criminosos contornem etapas tradicionais de invasão, comprando acessos legítimos e iniciando ataques a partir de dentro das redes corporativas. O impacto vai além do prejuízo imediato: comprometer um escritório pode abrir portas para redes e informações de clientes, ampliando o alcance e o dano potencial.
Escalada de exposição: números e métodos do cibercrime jurídico
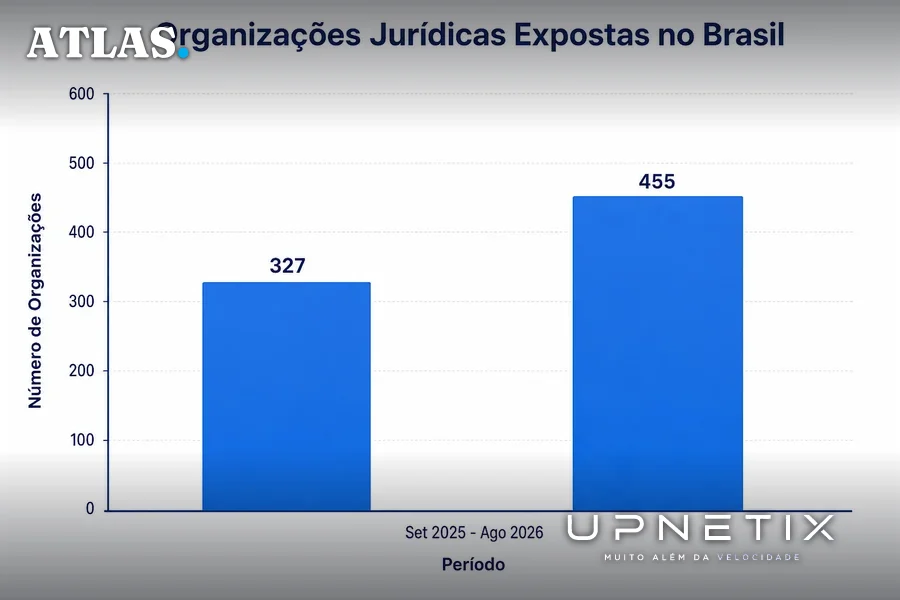
Segundo o relatório da CrowdStrike, entre setembro de 2025 e agosto de 2026, houve um aumento de 39% no número de organizações jurídicas brasileiras expostas em sites de vazamento de dados, saltando de 327 para 455 entidades. Esse crescimento é acompanhado por uma diversificação dos métodos utilizados pelos criminosos, que vão desde engenharia social até a exploração de vulnerabilidades técnicas em sistemas amplamente utilizados pelo setor.
Grupos com motivação financeira foram responsáveis por 82% das atividades maliciosas contra o setor jurídico, enquanto 18% tiveram origem em operações de espionagem ligadas a estados-nação. O grupo CHATTY SPIDER, por exemplo, aumentou sua atividade em 129% nos primeiros oito meses de 2026 em relação a todo o ano de 2024, tendo como alvo quase exclusivo escritórios de advocacia. Suas táticas incluem ligações fraudulentas em que criminosos se passam por suporte técnico para obter acesso remoto a computadores. Em casos documentados, a tentativa de extração de dados ocorre em questão de minutos após o acesso inicial.
Outros grupos, como SNARKY SPIDER e CORDIAL SPIDER, utilizam páginas falsas de autenticação única (Single Sign-On) e ligações enganosas para roubar credenciais de aplicações em nuvem, chegando a atacar a mesma organização em curto intervalo. Já grupos ligados à China, como TITAN PANDA e WARP PANDA, ampliaram sua atuação, explorando desde softwares de controle de horas e faturamento até vulnerabilidades zero-day em plataformas de virtualização como o VMware ESXi, dificultando a detecção e resposta a incidentes.
Por que o setor jurídico é alvo preferencial
O volume e a natureza sensível das informações sob custódia de escritórios de advocacia e departamentos jurídicos tornam essas organizações alvos estratégicos para extorsão e espionagem. Segundo o relatório da CrowdStrike, a concentração de comunicações sigilosas, dados financeiros, estratégias de litígio e informações sobre fusões e aquisições eleva o potencial de impacto de um ataque bem-sucedido. Além disso, o acesso a essas redes pode ser usado como ponte para atingir clientes, ampliando o risco para toda a cadeia de valor.
Jeferson Propheta, vice-presidente da CrowdStrike para a América do Sul, destaca que a comercialização de credenciais legítimas reduz o esforço necessário para iniciar um ataque: “O comprador adquire o acesso legítimo de um funcionário e pode utilizá-lo para alcançar informações protegidas e sistemas corporativos”. A facilidade de acesso, combinada à dificuldade de detecção de movimentações internas, torna a ameaça ainda mais preocupante para organizações que subestimam o risco de exposição de credenciais.
O contra-argumento: o que dizem os defensores do modelo tradicional
Apesar do cenário alarmante, há quem argumente que a adoção de múltiplas camadas de defesa e políticas rígidas de acesso já seria suficiente para mitigar riscos. Defensores desse modelo apontam para a crescente implementação de autenticação multifator, restrição de acessos remotos e treinamentos periódicos como barreiras eficazes contra ataques baseados em engenharia social e roubo de credenciais.
No entanto, o relatório da CrowdStrike evidencia que, mesmo com essas medidas, a sofisticação dos grupos criminosos evolui em ritmo acelerado. A utilização de técnicas como o spear phishing por telefone, a contratação de indivíduos para acesso físico e a exploração de vulnerabilidades zero-day desafia a capacidade dos controles tradicionais de impedir ou detectar invasões em tempo hábil. Além disso, a comercialização de acessos legítimos reduz a eficácia de barreiras baseadas apenas em autenticação, exigindo monitoramento contínuo e análise de comportamento para identificar anomalias.
O que ainda não se sabe: lacunas e incertezas
O levantamento da CrowdStrike, apesar de detalhado, traz limitações inerentes ao monitoramento de mercados clandestinos e à atribuição de ataques. Não se sabe, por exemplo, a proporção exata de credenciais vendidas que resultam em ataques bem-sucedidos, nem quantas organizações conseguem detectar e conter invasões antes do vazamento de dados. Também permanece incerta a extensão do envolvimento de grupos estrangeiros em operações no Brasil, especialmente no contexto de espionagem industrial e acesso a informações estratégicas de grandes empresas e órgãos públicos.
Outro ponto em aberto é a capacidade das organizações jurídicas brasileiras de implementar, na prática, as recomendações de segurança sugeridas pela CrowdStrike, como o reforço do monitoramento de identidades, ambientes de nuvem, e-mail e conexões remotas, além de testes regulares dos planos de resposta a incidentes. O grau de maturidade em cibersegurança do setor jurídico nacional, especialmente fora dos grandes centros, ainda carece de estudos abrangentes.
Implicações para empresas e departamentos jurídicos: o que muda na prática
A exposição do Brasil como segundo maior alvo global de comercialização de credenciais jurídicas coloca pressão direta sobre empresas que dependem de serviços jurídicos, sejam escritórios ou departamentos internos. O risco não se limita à perda de dados confidenciais: um ataque bem-sucedido pode comprometer negociações estratégicas, gerar prejuízos financeiros e provocar danos reputacionais de difícil reparação.
No contexto de Manaus e do Polo Industrial, onde cadeias produtivas inteiras dependem de contratos, litígios e processos regulatórios gerenciados por departamentos jurídicos, a vulnerabilidade dessas estruturas pode se traduzir em impactos operacionais e financeiros para múltiplos setores. A interdependência entre escritórios e clientes amplia o efeito cascata de um incidente de segurança, tornando essencial a revisão de práticas de acesso remoto, autenticação e monitoramento de tráfego entre unidades e parceiros.
Empresas que subestimam a importância de monitorar acessos, especialmente em ambientes híbridos e com múltiplos fornecedores, correm o risco de se tornarem vítimas indiretas de ataques direcionados ao setor jurídico. A recomendação de reforçar autenticação multifator, controlar ferramentas de acesso remoto e revisar configurações de sistemas expostos à internet, como sugere a CrowdStrike, não é mais diferencial, mas requisito mínimo para a continuidade dos negócios.
O cenário apresentado pelo relatório da CrowdStrike deixa claro que a ameaça à integridade das credenciais jurídicas no Brasil não é mais uma possibilidade remota, mas uma realidade consolidada. Para empresas e departamentos jurídicos, a resposta não está apenas em adotar novas ferramentas, mas em repensar a arquitetura de conectividade, monitoramento e resposta a incidentes. Em um ambiente onde o acesso legítimo pode ser negociado em mercados clandestinos, a capacidade de identificar movimentações anômalas e segmentar redes ganha protagonismo. No contexto de Manaus e do Polo Industrial, onde a dependência de informações jurídicas é crítica para a operação, o próximo passo é alinhar a infraestrutura de conectividade à nova realidade de risco, garantindo que a exposição de um elo não comprometa toda a cadeia de valor.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Credencial jurídica à venda é brecha que não espera auditoria. Se o acesso ao seu sistema jurídico pode ser comprado no cibercrime, a rede precisa ser controlada de ponta a ponta. O IP Premium Dedicado oferece endereço fixo publicável, monitoramento de tráfego e suporte local para ambientes críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
