
IA · análise
Brasil é o quarto país mais atacado por ransomware em outubro e vê ameaça crescer em setores críticos
Com 32 vítimas corporativas em outubro, Brasil mantém tendência de alta em ataques de ransomware e supera Itália e Canadá no ranking global, segundo Cohesity. Manufatura, saúde e infraestruturas essenciais estão entre os setores mais visados.
O Brasil encerrou outubro como o quarto país com mais ataques de ransomware no mundo, acumulando 32 vítimas corporativas no mês e consolidando uma escalada que já dura cinco meses consecutivos. O dado, divulgado pela plataforma Ransomware.live e reportado por CISO Advisor e TI Inside, coloca o país à frente de economias como Itália e Canadá e revela uma mudança incômoda no perfil dos alvos: setores críticos como manufatura, saúde, transporte e energia estão cada vez mais expostos. Para quem decide em empresas e órgãos públicos, o dado desmonta a crença de que o Brasil seria apenas um alvo secundário ou que a ameaça se restringe a grandes potências.
Escalada acelerada: cinco meses de alta e novo patamar global
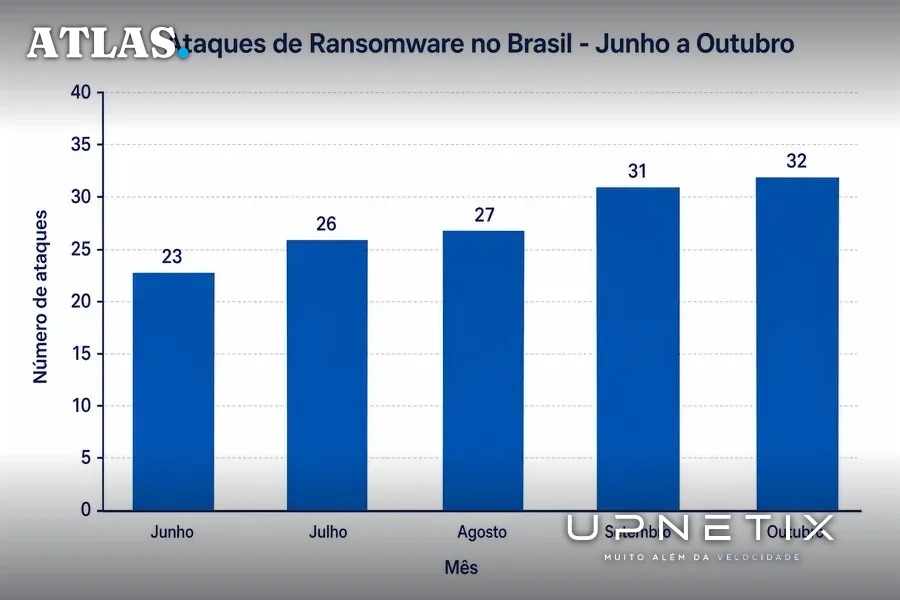
O levantamento da Cohesity, citado por ambas as publicações, mostra que o Brasil vem registrando crescimento mês a mês: foram 23 ocorrências em junho, 26 em julho, 27 em agosto, 31 em setembro (quando chegou ao terceiro lugar mundial) e 32 em outubro. O salto acompanha uma aceleração global: o mundo teve 1.171 incidentes em outubro, 32,6% a mais que os 883 de setembro. Os Estados Unidos lideram com folga (408 vítimas), seguidos por Alemanha (54) e Reino Unido (37). O Brasil aparece logo depois, superando Itália e Canadá (27 cada).
Esse movimento não é isolado. Segundo o relatório, a intensificação dos ataques no Brasil reflete uma tendência mundial de diversificação dos alvos e aumento da frequência, o que pressiona empresas de todos os portes e setores a revisar suas estratégias de proteção.
Setores críticos sob pressão: manufatura, saúde e infraestrutura no alvo
Se antes o foco dos ataques era concentrado em setores de tecnologia ou serviços financeiros, o cenário de outubro revela uma ampliação preocupante. A manufatura segue como o setor mais atingido globalmente, com 163 casos (alta de 9,4%), mas o destaque está na explosão de ataques contra transporte (alta de 132,4%, chegando a 79 casos), educação (74,3%, 61 ocorrências), saúde (51,2%, 124 incidentes) e energia/serviços públicos, que voltou ao Top 10 com 40 ataques após um mês sem registros.
O setor de serviços profissionais e B2B também aparece com crescimento expressivo: 133 ocorrências, alta de 30,4%. Tecnologia (122 casos, +24,5%) e serviços financeiros (44 casos, +7,3%) completam a lista dos segmentos mais afetados. O varejo e comércio eletrônico, por sua vez, permaneceu estável, com 59 casos.
O consenso entre as fontes é que a pulverização dos alvos dificulta a defesa e exige atenção redobrada de gestores de TI, especialmente em operações que não podem parar. Gustavo Leite, vice-presidente da Cohesity para a América Latina, resume: “O crescimento que vimos em outubro expõe um ecossistema volátil, onde agentes recém-chegados exploram brechas de ocasião em setores críticos”.
O que está sendo subestimado: volatilidade e novos atores
O dado mais incômodo para quem decide é a velocidade com que o cenário muda. A Cohesity aponta que a alta não se deve apenas a grupos tradicionais, mas à entrada de novos agentes, que aproveitam brechas pontuais e miram setores até então menos visados. Isso desmonta a ideia de que apenas grandes empresas ou infraestruturas globais estão na mira: hospitais regionais, transportadoras, redes de ensino e concessionárias de energia também aparecem entre as vítimas.
O relatório destaca que proteger a infraestrutura corporativa hoje exige monitoramento constante e abrangente, não apenas contra ameaças já conhecidas, mas também contra novas táticas e grupos emergentes. O custo de subestimar essa volatilidade pode ser alto: interrupção de serviços essenciais, perda de dados sensíveis e impacto direto na operação e reputação das organizações.
O contra-argumento: há exagero no alarme?
Apesar do consenso sobre o aumento dos ataques, há quem questione se o crescimento reflete maior exposição ou apenas mais notificações e monitoramento. Alguns especialistas argumentam que a ampliação da cobertura de plataformas como a Ransomware.live pode inflar os números ao capturar incidentes antes não reportados. No entanto, tanto CISO Advisor quanto TI Inside ressaltam que a metodologia do levantamento se baseia em monitoramento contínuo de sites de vazamento de grupos de ransomware, o que reduz o risco de superestimação por duplicidade ou erro de classificação.
Outro ponto de debate é a real capacidade de resposta das empresas brasileiras. Enquanto parte do mercado aposta em soluções pontuais, o relatório da Cohesity sugere que a defesa efetiva passa por uma abordagem integrada, que envolva não só tecnologia, mas também processos e treinamento de equipes. O desafio, portanto, não é apenas tecnológico, mas também de governança e cultura organizacional.
O que ainda não se sabe: lacunas e incertezas para quem decide
Apesar da riqueza de dados, o levantamento não detalha o perfil das empresas atingidas no Brasil, nem o impacto financeiro ou operacional dos ataques. Também não há informações sobre a taxa de recuperação ou o tempo médio de indisponibilidade causado pelo ransomware. Para gestores públicos e privados, essas lacunas dificultam a avaliação precisa do risco e a priorização de investimentos em proteção.
Outro ponto em aberto é a capacidade real de resposta das infraestruturas críticas nacionais frente a ataques coordenados de maior escala. O fato de setores como energia, saúde e transporte terem voltado ao radar dos criminosos sugere que a resiliência dessas operações ainda é limitada, especialmente em regiões com menor densidade de recursos técnicos, como o Norte do país.
Implicações práticas: o que muda para empresas e setor público
Para quem lidera operações em Manaus e no Polo Industrial, o avanço do ransomware impõe revisões urgentes em políticas de backup, redundância de acesso e monitoramento de rede. A diversificação dos alvos mostra que depender de soluções genéricas ou reativas já não basta: setores industriais, hospitais, concessionárias e até pequenas empresas de serviços B2B precisam adotar camadas adicionais de proteção, como segmentação de rede, autenticação reforçada e planos de resposta a incidentes.
O contexto local agrava o desafio: a distância dos grandes centros e a limitação de fornecedores de conectividade podem ampliar o tempo de resposta e aumentar o impacto de uma interrupção. Para empresas que operam com sistemas críticos ou que não podem parar, a disponibilidade da rede e a capacidade de isolar rapidamente segmentos afetados tornam-se diferenciais estratégicos.
Em síntese, o novo patamar de risco exige que a infraestrutura de conectividade seja tratada como ativo central do negócio, não apenas como suporte operacional. O custo de subestimar a ameaça já não se limita a multas ou prejuízo reputacional: pode significar a paralisação completa de operações essenciais.
O avanço do ransomware no Brasil, especialmente com a entrada de setores críticos no radar dos criminosos, impõe um novo patamar de vigilância para quem decide em empresas e órgãos públicos. A diferença entre retomar a operação em minutos ou ficar dias fora do ar depende, cada vez mais, da robustez e da flexibilidade da infraestrutura de rede escolhida.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ransomware não espera a rede voltar. Se a sua operação não pode ficar fora do ar, o IP Premium Dedicado oferece link de fibra dedicado, SLA em contrato e suporte humano local. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
