
Informativo · análise
Banco francês sofre ataque hacker de R$ 700 milhões via fornecedor de serviços
Crédit Mutuel Arkéa, um dos maiores bancos cooperativos da França, foi alvo de um ataque cibernético que desviou até US$ 133 milhões por meio de uma plataforma de fornecedor. O incidente expõe vulnerabilidades na cadeia de terceiros e levanta alertas para riscos operacionais em instituições financeiras.
O recente ataque ao banco francês Crédit Mutuel Arkéa, que resultou em movimentações fraudulentas estimadas em até US$ 133 milhões, desafia uma crença arraigada no setor financeiro: a de que grandes instituições, com controles rígidos, conseguem isolar seus sistemas de ameaças externas. O incidente, divulgado inicialmente pelo investigador de fraudes em blockchain ZachXBT e detalhado pelo Bleeping Computer, revela que a vulnerabilidade pode estar justamente nos elos menos visíveis da cadeia, os fornecedores de serviços conectados à infraestrutura bancária.
Como o ataque foi executado e o que se sabe até agora
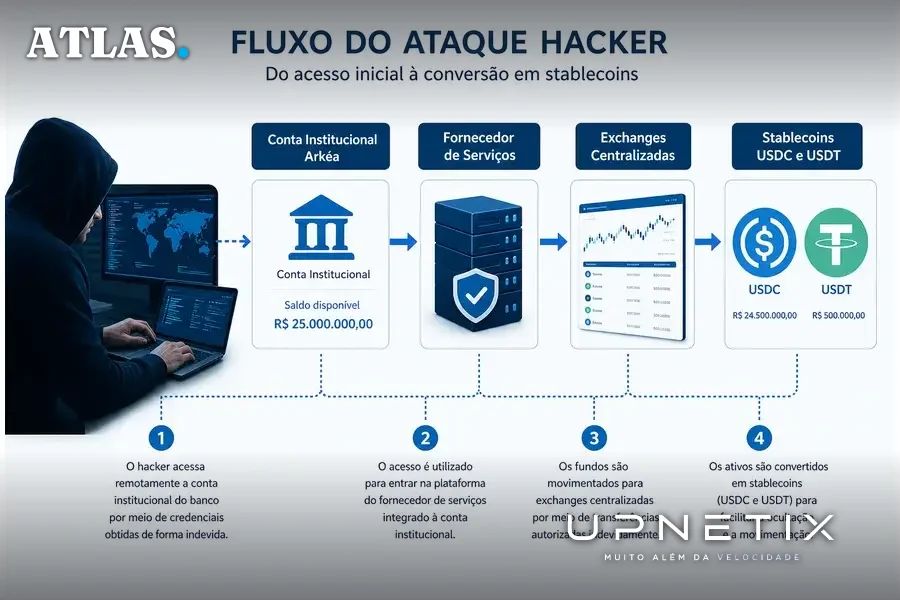
O caso veio à tona em 2 de novembro de 2026, quando ZachXBT alertou para uma retirada não autorizada de múltiplas contas em exchanges centralizadas, ocorrida no dia anterior. Segundo o investigador, o invasor teria conseguido movimentar até 118 milhões de euros (aproximadamente US$ 133 milhões) e convertido os valores em stablecoins USDC e USDT. O banco, posteriormente, confirmou a ocorrência do ataque, mas não detalhou o montante exato, limitando-se a reconhecer que o valor era significativo e que parte dos fundos foi bloqueada.
O ponto crítico do ataque, segundo informações do próprio Crédit Mutuel Arkéa em sua página de perguntas frequentes, foi o acesso à rede do banco por meio da plataforma de um fornecedor de serviços, cujo nome não foi divulgado, mas que exclui a subsidiária Fortuneo. O invasor utilizou a própria conta institucional do Arkéa para realizar transações com outras instituições bancárias e converter os recursos em criptomoedas, sem afetar diretamente as contas dos clientes.
Impacto operacional e resposta do banco
Apesar da gravidade do incidente, o banco afirmou em comunicado oficial que os ativos dos clientes não foram impactados e que a operação está sendo normalizada gradualmente. O principal efeito imediato foi o atraso na execução de algumas transferências. O Arkéa também alertou para o aumento do risco de tentativas de phishing, recomendando que clientes fiquem atentos a comunicações suspeitas e validem qualquer contato diretamente com seus gerentes.
O banco classificou o episódio como um “ataque sofisticado” e descartou erro humano interno, destacando que a investigação sobre a origem e o modus operandi segue em curso junto às autoridades judiciais e policiais francesas. Até o momento, não há detalhes públicos sobre o fornecedor comprometido, nem sobre eventuais vulnerabilidades técnicas exploradas.
O elo fraco: fornecedores como vetor de risco
O ataque ao Crédit Mutuel Arkéa evidencia um ponto de consenso entre especialistas em segurança: a cadeia de terceiros se tornou um dos principais vetores de risco para instituições financeiras. Conforme relatado pelo Bleeping Computer, a surpresa de parte do público e de especialistas se deve ao fato de que a maioria dos grandes ataques costuma explorar falhas internas ou diretamente nos sistemas do banco, e não em plataformas de fornecedores. O episódio reforça que, mesmo com controles internos robustos, a dependência de parceiros externos pode abrir brechas críticas.
Essa vulnerabilidade não é exclusiva do setor bancário francês. Em todo o mundo, ataques via terceiros têm se multiplicado, explorando integrações de sistemas, APIs e acessos privilegiados concedidos a parceiros de tecnologia, processamento ou infraestrutura. O caso Arkéa ilustra que, quando o fornecedor é comprometido, o impacto pode ser imediato e de grande escala, afetando não apenas a instituição-alvo, mas potencialmente todo o ecossistema conectado.
O que não se sabe e o que está em disputa
Há divergências relevantes sobre a extensão do prejuízo. Enquanto ZachXBT estima o valor em 118 milhões de euros, o banco se recusa a confirmar o número, embora reconheça a “ordem de grandeza”. Não foi divulgado se todo o montante foi efetivamente perdido ou se parte dos fundos foi recuperada ou bloqueada. Também não há informações públicas sobre a identidade do fornecedor comprometido, tampouco detalhes técnicos sobre como o acesso foi obtido.
Outro ponto em aberto é o tempo de detecção e resposta: ZachXBT afirma que a falta de divulgação pública imediata permitiu ao invasor lavar cerca de US$ 30 milhões antes que autoridades europeias pudessem agir. O banco, por sua vez, não comenta o timing da resposta nem detalha protocolos de comunicação de incidentes. Essa lacuna alimenta debates sobre transparência e eficiência na gestão de crises cibernéticas em grandes instituições.
Contra-argumentos e limites da responsabilização
Há quem argumente que, diante da crescente complexidade dos sistemas bancários e da pressão por inovação, é impossível eliminar completamente o risco de incidentes via terceiros. Defensores dessa visão apontam que o Arkéa conseguiu conter o ataque sem impacto direto aos clientes, o que seria um sinal de maturidade operacional e resiliência. Além disso, o banco destaca que o episódio foi encerrado rapidamente e está sob controle, sugerindo que os mecanismos de resposta funcionaram conforme o esperado.
No entanto, críticos alertam que a ausência de perdas para clientes não elimina o risco sistêmico, já que ataques bem-sucedidos a instituições de grande porte podem abalar a confiança no setor e gerar efeitos indiretos relevantes, como aumento de tentativas de fraude e pressão regulatória por maior transparência e controles sobre fornecedores.
O que muda para empresas e o setor financeiro
O caso Arkéa serve de alerta para empresas de todos os portes, especialmente aquelas com operações críticas ou expostas a cadeias complexas de fornecedores. No contexto brasileiro, bancos e fintechs já enfrentam exigências regulatórias rigorosas para gestão de riscos de terceiros, mas o episódio francês mostra que a sofisticação dos ataques e a velocidade de movimentação de ativos digitais podem superar protocolos tradicionais de detecção e resposta.
Para organizações que operam no Polo Industrial de Manaus ou em outros polos industriais, a lição é clara: a blindagem contra ameaças externas exige não apenas controles internos sólidos, mas também uma avaliação criteriosa da segurança de todos os parceiros conectados à operação. Isso inclui revisão periódica de contratos, auditorias técnicas, segmentação de redes e monitoramento contínuo de acessos privilegiados.
Em um cenário de ataques cada vez mais direcionados e sofisticados, a capacidade de isolar incidentes e garantir a continuidade operacional depende de infraestrutura de conectividade resiliente, com monitoramento em tempo real e planos de contingência testados. O ataque ao Arkéa mostra que o elo mais fraco pode estar fora do perímetro tradicional da empresa, e que a exposição a riscos de terceiros é, hoje, um fator crítico de decisão para quem lidera operações digitais.
O ataque ao Crédit Mutuel Arkéa não apenas expôs uma vulnerabilidade na relação com fornecedores, mas também acelerou o debate sobre a responsabilidade compartilhada na segurança de ecossistemas financeiros. Para empresas que dependem de conectividade confiável e integração com parceiros, o episódio reforça a necessidade de revisar políticas de acesso, segmentação de redes e monitoramento de tráfego, porque, como o caso francês mostrou, o impacto de um incidente pode ser sentido muito além das fronteiras da própria organização.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
O elo mais fraco pode estar fora do seu controle. Se sua operação depende de integrações com parceiros ou fornecedores, o risco de interrupção cresce a cada nova conexão. O IP Premium Dedicado oferece conexão empresarial de fibra dedicada com IP fixo e monitoramento, ajudando a isolar e rastrear acessos críticos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
