

IA · análise
Banco Central alerta para avanço das fraudes cibernéticas com uso de ativos virtuais no sistema financeiro
O Banco Central identificou aumento na sofisticação dos ataques cibernéticos e no uso de criptomoedas para ocultação de recursos ilícitos em fraudes financeiras. O órgão cobra reforço de governança e controles internos de bancos e fintechs.
O avanço das fraudes digitais no setor financeiro brasileiro atingiu um novo patamar em 2026, contrariando a crença de que as instituições do Sistema Financeiro Nacional (SFN) já estavam suficientemente blindadas contra ataques sofisticados. Segundo ata divulgada pelo Comitê de Estabilidade Financeira (Comef) do Banco Central do Brasil, os mecanismos utilizados para movimentação e ocultação de recursos ilícitos vêm evoluindo rapidamente, com destaque para o uso de ativos virtuais como principal instrumento de escoamento dessas operações.
Esse alerta, resultado da 66ª reunião do Comef realizada em agosto, coloca em xeque a percepção de que a digitalização dos serviços financeiros, por si só, garantiria maior segurança operacional. O documento do Banco Central aponta que os riscos operacionais e cibernéticos não apenas persistem, mas se sofisticam, exigindo respostas mais robustas dos agentes do setor. O impacto desse cenário vai além do ambiente bancário e alcança diretamente empresas que dependem de infraestrutura digital para suas operações financeiras e de pagamento.
Fraudes mais sofisticadas e o papel dos ativos virtuais
De acordo com o relatório do Comef, o ecossistema de recebíveis de arranjos de pagamento e o ambiente de Banking as a Service (BaaS) foram palco de incidentes recentes que evidenciam a crescente complexidade das fraudes. O uso de criptomoedas para escoar recursos ilícitos provenientes de eventos cibernéticos foi destacado como uma tendência preocupante, pois dificulta o rastreamento e a recuperação dos valores desviados.
O Banco Central atribui essa evolução tanto à criatividade dos agentes mal-intencionados quanto à ampliação das possibilidades tecnológicas. O documento ressalta que, diante desse quadro, a responsabilidade dos participantes do sistema financeiro em reforçar mecanismos de governança, gestão de riscos, controles internos e prevenção a fraudes é ainda maior.
O alerta do órgão regulador não se limita a bancos tradicionais. Fintechs, instituições de pagamento e provedores de serviços BaaS também são chamados a elevar seus padrões de segurança operacional, sob pena de verem sua credibilidade e sustentabilidade ameaçadas por falhas de controle e ataques bem-sucedidos.
Governança e controles internos sob pressão
O Comef enfatizou, segundo a ata publicada, a necessidade de atualização dos regulamentos dos arranjos de pagamento, com destaque para a responsabilidade do instituidor pelo risco residual das transações. Isso significa que, mesmo com a terceirização de partes do processo ou a adoção de novas tecnologias, a obrigação de garantir a segurança e a integridade das operações permanece com o agente principal do arranjo.
Além disso, o comitê destacou episódios recentes de inadimplência de participantes desses arranjos como evidência da urgência na implementação de mecanismos efetivos de gerenciamento de riscos. O risco não é apenas de fraude, mas também de contágio sistêmico, caso falhas em uma ponta do ecossistema se propaguem e afetem outros agentes e clientes.
O Banco Central, por meio do Comef, se comprometeu a intensificar as ações regulatórias e supervisoras para elevar os padrões de segurança, governança e gestão de riscos. O objetivo declarado é preservar a integridade operacional e assegurar o funcionamento adequado dos mercados financeiros, mesmo diante de ameaças cada vez mais sofisticadas.
O contra-argumento: limites e desafios da regulação
Se por um lado o Banco Central reforça a necessidade de controles internos mais rígidos, por outro, há quem questione a eficácia da regulação diante da velocidade com que as ameaças evoluem. O próprio documento do Comef reconhece que o cenário internacional também é monitorado, sugerindo que parte dos riscos pode vir de fora do alcance direto das autoridades nacionais.
Empresas de tecnologia e representantes do setor financeiro frequentemente argumentam que a inovação, especialmente no campo dos ativos virtuais e do BaaS, não pode ser sufocada por exigências regulatórias excessivas. A tensão entre segurança e agilidade operacional é um ponto de debate constante. No entanto, o relatório do Banco Central não cita exemplos de consenso sobre o equilíbrio ideal, limitando-se a reafirmar a responsabilidade dos agentes em mitigar fragilidades e implementar mecanismos tempestivos de gerenciamento de riscos.
Outro ponto de discussão é o papel das criptomoedas. Enquanto para o regulador elas aparecem como instrumento de escoamento de recursos ilícitos, defensores do setor de ativos virtuais argumentam que a transparência das blockchains pode, em tese, facilitar o rastreamento de operações suspeitas. O relatório do Comef, porém, não detalha casos concretos em que essa transparência tenha sido suficiente para impedir ou reverter fraudes.
O que ainda não se sabe: lacunas e incertezas
Apesar do tom de urgência do alerta do Banco Central, o documento divulgado não apresenta números detalhados sobre o volume financeiro envolvido nos incidentes cibernéticos recentes, nem identifica publicamente quais instituições foram afetadas. Também não há especificação sobre quais controles internos falharam ou quais tipos de ataques predominaram nos casos analisados.
Fica claro, no entanto, que a preocupação do órgão regulador é motivada por eventos reais e não apenas por cenários hipotéticos. A ausência de dados abertos sobre a extensão dos prejuízos e sobre as medidas corretivas já implementadas limita a capacidade de outras empresas, especialmente fora do setor financeiro, de aprenderem com os erros e ajustarem suas próprias práticas de segurança.
Outro ponto em aberto é como as empresas que atuam em ecossistemas digitais, mas não são reguladas diretamente pelo Banco Central, devem se posicionar diante desse novo cenário de risco. A ata do Comef sugere que a elevação dos padrões de governança e controles internos é uma responsabilidade que se estende a todos os participantes do ecossistema, mas não detalha como a supervisão será feita sobre agentes menos tradicionais.
Implicações práticas para empresas e gestores de TI
O alerta do Banco Central tem implicações diretas para empresas que operam no ambiente digital, especialmente aquelas que dependem de arranjos de pagamento, serviços bancários integrados ou que lidam com ativos virtuais. A exigência de reforço nos controles internos, governança e prevenção a fraudes não se restringe a bancos, mas alcança também fintechs, provedores de tecnologia e, por extensão, qualquer organização que transacione valores em plataformas digitais.
Para gestores de TI e responsáveis por segurança da informação, o recado é claro: confiar apenas em soluções de mercado ou em padrões mínimos de compliance não basta diante do avanço das ameaças. A sofisticação dos ataques e a utilização de novas tecnologias para ocultação de recursos ilícitos exigem revisão constante das políticas de segurança, investimentos em infraestrutura robusta e capacidade de resposta rápida a incidentes.
Em mercados como Manaus, onde o ecossistema de pagamentos digitais cresce e empresas do Polo Industrial ampliam sua integração com plataformas financeiras, a vulnerabilidade a ataques cibernéticos pode ter impactos operacionais e reputacionais significativos. A dependência de conectividade estável e segura se intensifica, e a exposição a riscos sistêmicos aumenta conforme mais operações migram para ambientes digitais interconectados.
O cenário descrito pelo Banco Central reforça que a discussão sobre segurança cibernética deixou de ser apenas uma questão técnica e se tornou um tema estratégico de negócios. A capacidade de mitigar riscos operacionais e responder a incidentes pode definir a sobrevivência e a competitividade de empresas em um ambiente cada vez mais hostil e regulado.
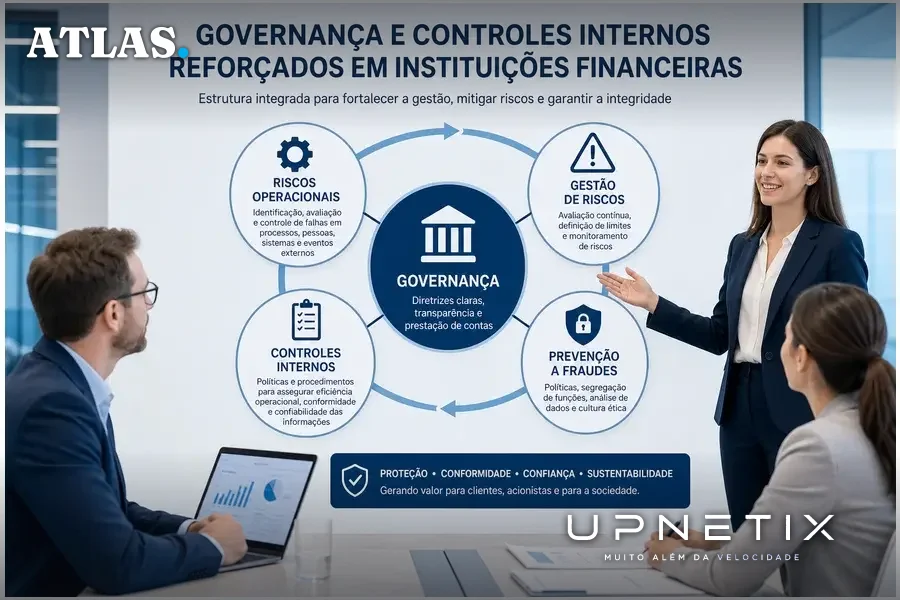
O alerta do Banco Central sobre a sofisticação dos riscos cibernéticos e o uso de ativos virtuais em fraudes financeiras serve como um divisor de águas para empresas que ainda subestimam a complexidade do ambiente digital. Em vez de buscar soluções genéricas, o desafio está em adaptar controles, governança e infraestrutura à realidade de ameaças que evoluem mais rápido que as respostas tradicionais. Para quem opera em mercados dinâmicos e interligados, como Manaus, a escolha de parceiros tecnológicos e de conectividade que compreendam e respondam a esse novo patamar de risco pode ser o fator decisivo entre a resiliência e a exposição crítica.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Fraude digital sofisticada não espera por reação lenta. Ambientes financeiros digitais exigem conectividade estável e resposta ágil a incidentes. O IP Premium Dedicado da Upnetix oferece link empresarial de fibra dedicada, SLA garantido em contrato e IP fixo para reforçar a segurança e a governança das suas operações. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
