
Engenharia Local em Manaus · análise
Ataques com IA se tornam mais seletivos e ameaçam empresas em 2026, aponta WatchGuard
Relatório da WatchGuard mostra queda drástica no volume de ataques à rede, mas aumento explosivo de malwares em endpoints, com agentes de ameaça usando IA para sofisticar invasões. Para empresas, o risco se desloca do volume ao impacto individual.
O mercado de segurança digital costuma se apoiar em um conforto perigoso: a ideia de que menos alertas significam menos risco. O relatório Global Threat Report, divulgado pela WatchGuard Technologies e analisado pelo CISO Advisor, desmonta essa crença ao mostrar que, em 2026, a ameaça real para empresas não está mais no volume de ataques, mas na precisão e sofisticação das investidas, agora impulsionadas por inteligência artificial (IA).
Volume despenca, mas ameaça cresce: o novo cenário segundo a WatchGuard
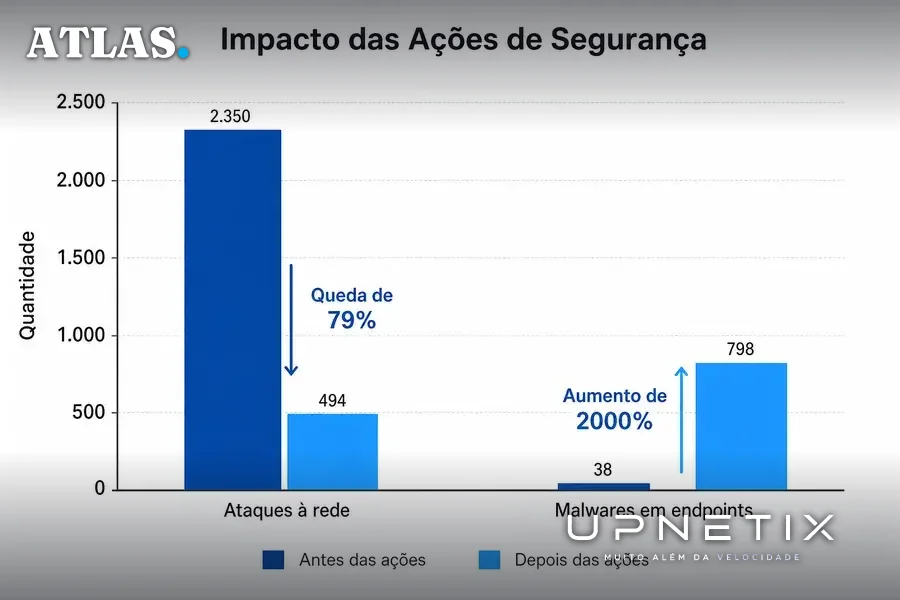
Segundo o relatório semestral da WatchGuard, o número total de ataques à rede caiu 79% no primeiro semestre de 2026. À primeira vista, esse dado poderia sugerir um ambiente mais seguro. No entanto, a detecção de novos malwares em endpoints (os dispositivos finais da rede, como computadores e servidores) disparou mais de 2.000% em relação ao mesmo período do ano anterior. Quase 96% dessas ameaças foram identificadas em apenas uma máquina, indicando operações cirúrgicas e altamente direcionadas.
Corey Nachreiner, Chief Information Security Officer da WatchGuard, alerta que “os atacantes não são menos perigosos porque o número de alertas caiu. Eles estão usando todas as ferramentas à disposição para se tornarem mais seletivos e precisos”. O relatório foi elaborado a partir de dados anonimizados e agregados de inteligência sobre ameaças coletadas por produtos de segurança de rede e endpoints da empresa.
IA muda o jogo: ataques menos ruidosos, mais eficazes
O uso de IA pelos agentes de ameaça tem permitido uma migração de campanhas de alto volume e visibilidade para operações de baixa intensidade, mas com maior potencial de dano. Em vez de disparar ataques em massa, os criminosos digitais estão investindo em sondagens amplas, mas silenciosas, e em malwares desenhados para atingir vítimas específicas.
Outro ponto destacado pelo relatório é a preferência crescente por técnicas de acesso inicial baseadas em credenciais legítimas e no uso de ferramentas nativas dos sistemas, como o PowerShell. Embora as detecções de PowerShell tenham caído, temas como acesso a credenciais, persistência, acesso remoto e evasão de defesas ganharam protagonismo nas investigações de ameaças (threat hunting).
Vulnerabilidades antigas e criptografia: o elo fraco
O relatório da WatchGuard revela que a vulnerabilidade mediana explorada pelos 50 principais ataques à rede foi divulgada em 2014. Entre as 44 assinaturas associadas a falhas identificadas (CVEs), 31 exploraram brechas com pelo menos uma década de existência. A injeção de SQL, uma técnica clássica, respondeu sozinha por mais de 17% das detecções de ataques à rede.
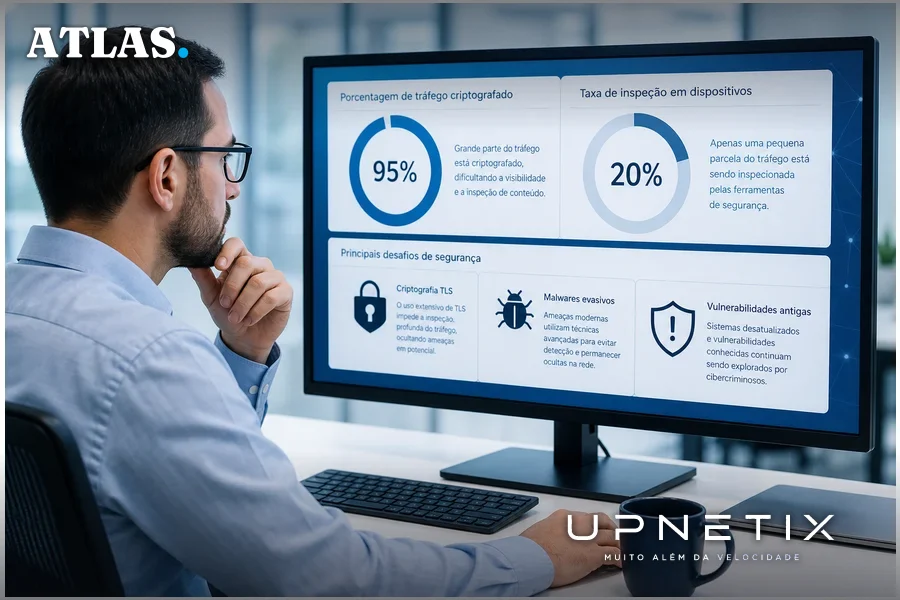
Além disso, a criptografia se consolidou como principal vetor de entrega de ameaças: 95% dos malwares chegaram por meio de TLS (Transport Layer Security), protocolo usado para proteger a comunicação na internet. Apesar disso, apenas 20% dos dispositivos inspecionam o tráfego criptografado, abrindo uma avenida para malwares evasivos, que representaram quase um terço das detecções totais e 36% das observadas por meio da inspeção de TLS em dispositivos com defesas avançadas.
Ransomware: menos detecções, mais extorsão
O ecossistema de ransomware (sequestro de dados com pedido de resgate) está passando por consolidação, com o surgimento de 41 novos grupos identificados pela WatchGuard no semestre. Apesar de as detecções em endpoints terem caído mais de 68% em relação ao ano anterior, a atividade pública de extorsão atingiu níveis recordes. Os oito maiores grupos responderam por mais da metade das quase 5 mil reivindicações públicas de extorsão monitoradas.
Esse cenário indica que, embora menos ataques sejam detectados nos dispositivos das empresas, os que passam são mais bem-sucedidos e potencialmente mais danosos, com impacto direto sobre operações, reputação e finanças.
O que as empresas estão subestimando: análise crítica do risco
O ponto mais incômodo do relatório da WatchGuard, segundo análise do CISO Advisor, é a tendência de subestimar ameaças por confiar apenas no volume de alertas. A queda no número absoluto de ataques pode mascarar o aumento da diversidade e da eficácia das investidas. Para empresas, o risco se desloca do ataque em massa para o ataque personalizado, que pode comprometer sistemas críticos sem disparar alarmes visíveis.
Outro aspecto frequentemente negligenciado é a exposição a vulnerabilidades antigas. Muitas organizações mantêm dispositivos de borda (aqueles que fazem a interface entre a rede interna e a internet) sem suporte ou atualização, tornando-se alvos fáceis para técnicas já conhecidas dos criminosos.
O relatório também destaca a baixa taxa de inspeção de tráfego criptografado, que permite que malwares atravessem defesas tradicionais sem serem detectados. Para empresas que dependem de conectividade constante e proteção de dados sensíveis, esse ponto representa um risco operacional significativo.
Contra-argumentos e o que ainda não se sabe
Alguns especialistas argumentam que a queda no volume de ataques pode indicar maior eficácia das ferramentas de defesa e conscientização dos usuários. No entanto, o relatório da WatchGuard, baseado em dados de seus próprios produtos, sugere que a mudança é mais estratégica do que resultado de barreiras técnicas. Não há consenso no mercado sobre o quanto desse movimento é causado por evolução das defesas ou por adaptação dos atacantes.
Outro ponto em aberto é a representatividade dos dados: como o estudo se apoia em informações coletadas por soluções da WatchGuard, pode haver vieses relacionados ao perfil de clientes e à cobertura geográfica. Não há, até o momento, um levantamento consolidado de outros fornecedores que confirme ou conteste a magnitude das tendências apontadas.
Além disso, o impacto real dessas mudanças em setores específicos, como indústria, logística ou serviços públicos, ainda depende de análises aprofundadas e dados segmentados por vertical de negócio.
Implicações para empresas: o que muda na prática
Para organizações de todos os portes, especialmente aquelas que operam no Polo Industrial de Manaus ou atendem clientes críticos, o relatório da WatchGuard deixa claro que a abordagem tradicional de segurança baseada em volume de alertas está obsoleta. O foco deve migrar para visibilidade unificada, inspeção de tráfego criptografado, detecção baseada em IA, controles robustos de identidade e resposta contínua a incidentes.
Além disso, a priorização de vulnerabilidades antigas e a atualização de dispositivos de borda ganham urgência, assim como a implementação de autenticação multifator (MFA) e políticas de zero trust (confiança zero). Empresas que negligenciam esses pontos se tornam alvos preferenciais de ataques cada vez mais sofisticados e silenciosos.
Em um cenário em que menos ataques são detectados, mas o potencial de dano individual cresce, a infraestrutura de conectividade e segurança passa a ser o diferencial entre manter a operação rodando ou sofrer impactos irreversíveis.
O relatório da WatchGuard, analisado pelo CISO Advisor, mostra que a era dos ataques em massa está dando lugar a ameaças cirúrgicas, potencializadas por IA e explorando pontos cegos de infraestrutura. Para empresas que dependem de disponibilidade e proteção de dados, o próximo passo é garantir que a rede e os sistemas estejam preparados para detectar e responder a ataques que não fazem barulho, mas podem paralisar operações inteiras.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque silencioso não espera alerta. A ameaça mudou: ataques direcionados exigem conexão estável e visibilidade total da rede. O IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA garantido e IP fixo. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
