
IA · análise
Ataques com IA expõem fragilidade de bancos na Coreia do Sul e ampliam risco global para instituições financeiras
Mais de 68 mil pessoas tiveram dados vazados em ataques cibernéticos a bancos sul-coreanos, com suspeita de uso de inteligência artificial para explorar vulnerabilidades. Governo investiga e alerta para sofisticação crescente das ameaças.
O recente ataque cibernético a bancos e instituições financeiras na Coreia do Sul, com suspeita de uso de inteligência artificial (IA) para identificar e explorar vulnerabilidades, desafia a crença de que apenas hackers altamente especializados representam ameaça real ao setor financeiro. O episódio, que levou ao vazamento de dados de mais de 68 mil clientes segundo a Comissão de Serviços Financeiros do país, expõe uma nova dinâmica: a automação e a acessibilidade das ferramentas de IA estão democratizando o cibercrime, tornando-o mais difícil de prever e conter.
Escala e sofisticação dos ataques: o que se sabe até agora
Segundo reportagens do CISO Advisor e do jornal O Globo, pelo menos sete instituições financeiras sul-coreanas foram alvo de invasões na última semana, incluindo grandes bancos como Shinhan, KB Kookmin, Hana e BNK Busan Bank. Além dos bancos comerciais, bancos de poupança, empresas de capital de risco e instituições financeiras mútuas também foram atingidas, ampliando o alcance do incidente.
A Comissão de Serviços Financeiros da Coreia do Sul confirmou que mais de 68 mil pessoas tiveram informações pessoais comprometidas. O presidente Lee Jae Myung, em reunião de gabinete citada pelo O Globo, afirmou que há indícios do uso de IA nos ataques, o que elevou o grau de preocupação tanto entre autoridades quanto na população.
A extensão do dano ainda está sendo apurada. O governo sul-coreano convocou uma reunião de emergência com representantes do setor financeiro e CEOs das empresas afetadas, demonstrando a gravidade da situação e a necessidade de respostas coordenadas.
O papel da inteligência artificial: consenso e incertezas
Há consenso entre as fontes de que ferramentas de IA desempenharam papel relevante nos ataques. O presidente Lee declarou que “chegamos a um ponto em que a IA pode facilitar (a prática de invasões) até mesmo para aqueles que não possuem habilidades especiais”. Segundo o O Globo, autoridades consideram “muito provável” o uso da Artex AI, uma ferramenta de teste de segurança de código aberto, supostamente baseada em IA chinesa, nos ataques. No entanto, as autoridades destacaram que a utilização da ferramenta não implica necessariamente envolvimento de hackers chineses.
O CISO Advisor reforça que a preocupação se estende para além dos bancos tradicionais, atingindo empresas de capital de risco e instituições financeiras mútuas. Isso sugere que a superfície de ataque aumentou consideravelmente, acompanhando a evolução das capacidades das ferramentas de IA.
Apesar dos indícios, as autoridades sul-coreanas ainda não divulgaram conclusão definitiva sobre o papel exato da IA nem sobre a autoria dos ataques. A investigação policial está em andamento, e detalhes técnicos sobre as vulnerabilidades exploradas permanecem sob sigilo.
Por que a IA muda o jogo dos ataques cibernéticos
O caso sul-coreano ocorre em um contexto de preocupação crescente sobre a capacidade de sistemas de IA de automatizar a identificação e exploração de vulnerabilidades em softwares. Segundo o O Globo, a própria Comissão de Serviços Financeiros reconhece que modelos de IA mais avançados podem acelerar a descoberta de falhas até então desconhecidas, ampliando o impacto dos ataques e dificultando a defesa tradicional baseada em perícia humana.
O presidente Lee enfatizou que “com os avanços na tecnologia de IA, os métodos de invasão estão se tornando cada vez mais sofisticados, enquanto a extensão dos danos está se espalhando para todos os setores em uma escala difícil de comparar com a do passado”. Isso representa uma mudança de paradigma: a automação proporcionada pela IA reduz a barreira de entrada para criminosos digitais, tornando ataques complexos acessíveis até mesmo a operadores com pouca experiência técnica.
Para o setor financeiro, a principal implicação é a necessidade de revisar premissas sobre quem representa ameaça real. Se antes o risco estava concentrado em grupos altamente qualificados, agora qualquer indivíduo com acesso a ferramentas de IA pode potencialmente comprometer sistemas críticos, ampliando o universo de atacantes e tornando a defesa mais desafiadora.
Contra-argumentos e limites do diagnóstico
Apesar do alarde em torno do uso de IA, as investigações ainda não confirmaram de forma definitiva todos os detalhes técnicos. Como destaca o O Globo, as autoridades não divulgaram quais técnicas específicas foram usadas para acessar os dados nem identificaram os responsáveis. O uso da ferramenta Artex AI foi classificado como “muito provável”, mas não comprovado. Além disso, o fato de uma ferramenta ser de origem chinesa não implica, necessariamente, que o ataque tenha partido da China, segundo as próprias autoridades.
Há quem argumente que incidentes como esse podem ser superestimados, já que vazamentos de dados em larga escala ocorrem há anos sem envolvimento de IA. No entanto, o consenso entre fontes oficiais sul-coreanas é que a automação e a sofisticação dos ataques aumentaram, e que a IA está tornando as invasões mais rápidas, baratas e difíceis de rastrear.
Outro ponto de incerteza é a real extensão dos danos. Embora o número de 68 mil pessoas afetadas seja significativo, não está claro se todos os vazamentos resultaram em prejuízos financeiros ou se parte dos dados expostos já estava disponível em outras bases comprometidas. Esse tipo de informação, crucial para avaliar o risco sistêmico, ainda não foi divulgado pelas autoridades.
Implicações para o setor financeiro global e para empresas brasileiras
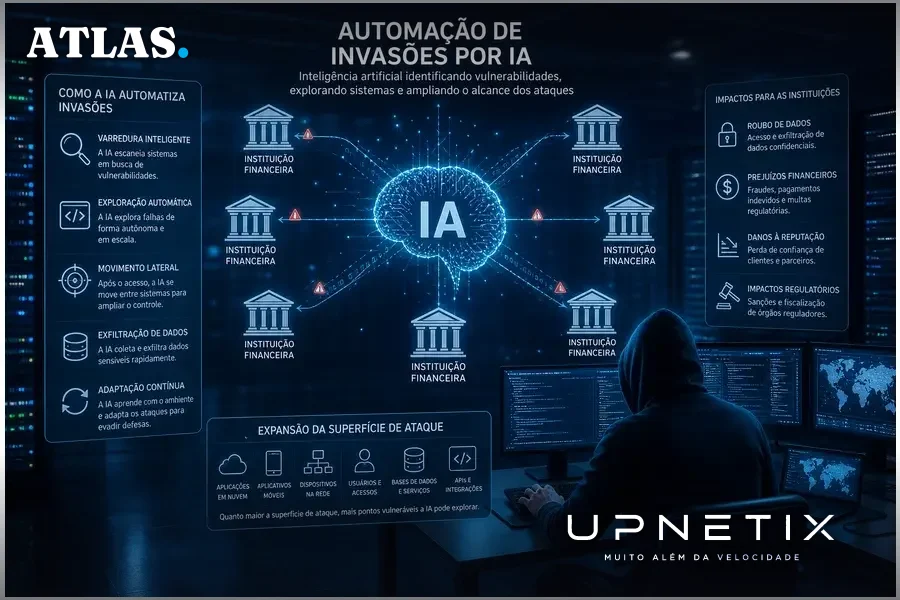
O episódio na Coreia do Sul serve de alerta para instituições financeiras em todo o mundo, inclusive no Brasil. A possibilidade de ataques automatizados, capazes de identificar e explorar falhas em sistemas críticos sem intervenção humana direta, eleva o risco operacional e exige revisão das estratégias de defesa.
Para empresas que operam no setor financeiro, a principal lição é que a superfície de ataque está em expansão e que a dependência de perícia manual para identificar ameaças pode não ser mais suficiente. A automação dos ataques exige automação das defesas, com monitoramento contínuo, resposta rápida a incidentes e atualização constante das infraestruturas de rede.
No contexto brasileiro e amazônico, onde a digitalização de serviços financeiros avança rapidamente, a vulnerabilidade a ataques sofisticados pode ser ainda maior devido à heterogeneidade das infraestruturas e à presença de sistemas legados. Para empresas de Manaus e do Polo Industrial, a preocupação se estende à disponibilidade dos serviços: ataques automatizados podem causar indisponibilidade prolongada, afetando operações críticas e a confiança de clientes e parceiros.
O que ainda não se sabe e o que deve orientar a decisão de quem lidera TI
O caso sul-coreano deixa claro que, diante da evolução das ameaças, ainda há muitas perguntas sem resposta. Não se sabe ao certo quais vulnerabilidades foram exploradas, se as ferramentas de IA usadas são de fácil acesso global ou se exigem conhecimento especializado para operar. Tampouco está claro se as defesas tradicionais, como firewalls e antivírus, foram completamente superadas ou se houve falhas humanas no processo.
Para quem toma decisões em TI ou gerencia operações críticas, a principal consequência é a necessidade de avaliar não apenas a segurança dos sistemas internos, mas também a resiliência da infraestrutura de conectividade. Ataques que exploram IA podem ser rápidos e simultâneos, exigindo SLA rigoroso, redundância de acesso e suporte especializado para minimizar impactos.
O episódio sul-coreano ilustra que a próxima onda de ataques digitais pode não vir dos grupos mais sofisticados, mas sim de atores comuns armados com ferramentas automatizadas. Preparar-se para esse cenário passa por investir em conectividade robusta, monitoramento em tempo real e parcerias com fornecedores que compreendam o contexto local e possam responder rapidamente a incidentes.
A escalada dos ataques com IA na Coreia do Sul mostra que a fronteira entre o hacker sofisticado e o oportunista está desaparecendo. Para bancos, fintechs e qualquer empresa que dependa da disponibilidade digital, a diferença entre prejuízo e continuidade operacional pode estar em uma rede capaz de suportar ataques automatizados e garantir resposta imediata. O desafio não é mais apenas proteger dados, mas garantir que a infraestrutura suporte o inesperado, inclusive quando ele vem de uma inteligência artificial.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataques automatizados não esperam por resposta manual. A nova geração de ataques com IA pode derrubar sistemas críticos em minutos. Com o IP Premium Dedicado, sua empresa conta com link de fibra dedicado, SLA garantido em contrato e suporte humano 24/7 em Manaus. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
