
IA · análise
Ataques cibernéticos no Brasil disparam para 3.993 por semana por organização em outubro
Relatório da Check Point Research revela que organizações brasileiras enfrentaram 3.993 ataques cibernéticos semanais em outubro, 25% acima de 2025 e muito acima da média global. Setores público e de educação estão entre os mais visados.
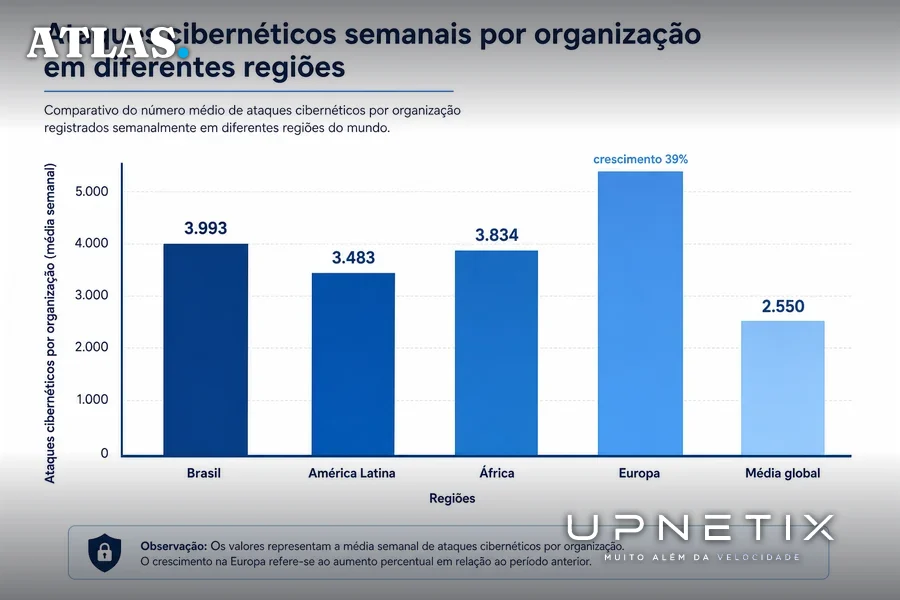
O mercado brasileiro de tecnologia da informação costuma alimentar a crença de que o risco cibernético segue padrões globais e que o volume de ataques se dilui entre setores. Os dados mais recentes da Check Point Research, porém, desmontam essa ilusão: em outubro de 2026, cada organização no Brasil foi alvo de 3.993 ataques cibernéticos por semana, segundo consenso entre CISO Advisor e Guia de TI. O número representa um salto de 25% em relação ao mesmo mês de 2025 e coloca o país muito acima da média global, que ficou em 2.550 ataques semanais por organização.
Brasil no epicentro: volume e crescimento acima do mundo
O relatório da Check Point Research, citado por ambas as publicações, destaca que o Brasil não só ultrapassou a média global, mas também acelerou em ritmo próprio. Enquanto o crescimento mundial foi de 32% em um ano, o Brasil avançou 25%, mantendo-se consistentemente acima do padrão internacional. A América Latina, como região, também ficou na dianteira, com 3.483 ataques semanais, atrás apenas da África, que liderou com 3.834. A Europa, por sua vez, foi a região com maior crescimento percentual, atingindo 39%.
Omer Dembinsky, gerente de Pesquisa de Dados da Check Point Research, reforçou que a queda global de ataques em relação a setembro não deve ser interpretada como alívio para as organizações: “Todas as regiões estão registrando mais ataques do que em 2025”.
Setores mais visados: governo, educação e energia
O setor governamental manteve-se como o principal alvo no Brasil, de acordo com ambos os veículos. A educação subiu para a segunda posição, invertendo a ordem anterior, enquanto energia e serviços públicos também ganharam destaque negativo no ranking nacional. Globalmente, o setor de educação liderou com 5.934 ataques semanais por organização, alta de 33% em um ano. Agricultura e telecomunicações também figuraram entre os mais atacados, com crescimentos de 93% e 19%, respectivamente.
Todos os setores monitorados registraram aumento de dois dígitos, sem exceção. No recorte latino-americano, a escalada dos ataques reflete a exposição de infraestruturas críticas e a crescente digitalização de serviços essenciais.
Ransomware bate recorde e IA amplia vazamentos
O cenário de ransomware atingiu um novo patamar em outubro, com 1.063 vítimas reivindicadas publicamente por grupos de extorsão, uma alta de 35% em relação ao ano anterior, segundo consenso das fontes. Serviços empresariais responderam por 31,5% das vítimas, seguidos por bens e serviços de consumo (14,9%) e manufatura industrial (11,6%). A América do Norte concentrou quase metade dos casos reportados, com os Estados Unidos isoladamente respondendo por 44,3% das vítimas.
Entre os grupos mais ativos, The Gentlemen liderou com 13% dos ataques publicados, seguido por Qilin (12%) e n0n (8%). O destaque do grupo n0n, segundo o CISO Advisor, está no uso intensivo de ferramentas assistidas por inteligência artificial para roubo de dados e extorsão.
O uso corporativo de IA generativa também se tornou vetor de risco: 2,9% dos prompts (comandos) usados por empresas apresentaram alto risco de vazamento de dados sensíveis em outubro, afetando 90% das organizações que utilizam regularmente essas ferramentas, de acordo com ambas as fontes. A taxa de prompts de alto risco subiu ao longo do trimestre, e na América Latina atingiu 3,8%, acima da média global. Serviços empresariais lideraram com 5,4% de prompts arriscados, seguidos por governo (4,6%) e serviços financeiros (4,5%).
Phishing recua, mas ameaça persiste em setores específicos
Apesar do avanço de outras modalidades, o phishing apresentou retração: apenas 0,78% dos e-mails foram classificados como maliciosos em outubro, contra 1,10% em setembro. Ainda assim, 79% dessas mensagens continham links e 14% traziam anexos, mantendo o potencial de dano elevado. O setor de construção e engenharia foi o mais afetado, com taxa de 1,72%, mais que o dobro da média global.
O dado, presente nas duas fontes, sugere que a redução na incidência não elimina o risco, especialmente em segmentos com menor maturidade de defesa ou alta rotatividade de colaboradores.
O contra-argumento: há exagero na leitura dos números?
Uma leitura possível é que o aumento anual de ataques pode ser reflexo de maior detecção e não necessariamente de maior efetividade dos criminosos. O próprio relatório da Check Point Research, citado pelas duas fontes, indica que a queda de 9% nos ataques globais de setembro para outubro pode sugerir flutuações sazonais ou mudanças de tática dos atacantes.
No entanto, o consenso entre os analistas é que o crescimento de ataques, e especialmente o salto em setores críticos, não pode ser atribuído apenas a melhores ferramentas de monitoramento. O aumento dos casos de ransomware e o uso de IA para ataques sofisticados apontam para uma escalada real na ameaça, não apenas para um artefato estatístico.
O que ainda não se sabe e as dúvidas para o gestor
Apesar da riqueza de dados, o relatório não detalha o impacto financeiro médio dos ataques, nem quantifica o tempo de indisponibilidade causado por incidentes em setores brasileiros. Também não há informações sobre a eficácia das respostas das organizações ou sobre a taxa de recuperação após ataques de ransomware.
Outra lacuna importante está na segmentação regional dentro do Brasil: embora o país lidere em volume, não há recorte específico para grandes polos industriais ou cidades como Manaus, onde a concentração de empresas e infraestrutura crítica pode alterar o perfil de risco.
Implicações para empresas: custo, operação e decisão de infraestrutura
O salto no volume de ataques e o avanço de ransomware e vazamentos via IA expõem um custo oculto para empresas: a instabilidade operacional e o risco de paralisação de serviços críticos. Para organizações que dependem de conectividade estável, como as instaladas no Polo Industrial de Manaus, a ameaça não é apenas reputacional, mas diretamente ligada à continuidade do negócio e ao atendimento de contratos com SLA (acordo de nível de serviço).
O aumento de ataques direcionados a governo, educação e energia sugere que setores com grande volume de dados sensíveis ou operação contínua estão especialmente vulneráveis. A exposição de prompts de IA e o crescimento do ransomware tornam insuficiente qualquer abordagem reativa ou baseada apenas em filtros tradicionais de segurança. O desafio passa a ser garantir disponibilidade, redundância e capacidade de resposta rápida a incidentes, sob pena de perdas financeiras e interrupção de operações críticas.
Para gestores de TI e decisores de infraestrutura, o novo patamar de risco exige revisão das estratégias de conectividade, priorizando links empresariais dedicados, contratos com SLA explícito e suporte técnico local. Em ambientes de alta exposição, como Manaus, a resiliência da rede passa a ser tão estratégica quanto a própria proteção de dados.
O cenário de outubro de 2026 deixa claro: a escalada dos ataques cibernéticos não é um fenômeno distante ou abstrato, mas uma pressão diária sobre a operação das empresas brasileiras. A diferença entre paralisar e seguir adiante pode estar na decisão sobre a infraestrutura de rede, e, diante da frequência e sofisticação dos ataques, adiar essa escolha é assumir um risco que já não cabe no orçamento nem na rotina de quem depende da conectividade para entregar resultado.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
3.993 ataques por semana não esperam a rede voltar. Se a sua operação não pode parar diante de ataques ou instabilidades, o IP Premium Dedicado oferece link de fibra dedicado, SLA garantido em contrato e suporte humano 24/7. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Política editorial e termos de uso. Correções e direito de resposta: comercial@upnetix.com.br.
