
Negócio Digital · análise
Ataques cibernéticos disparam 48% em setembro e expõem riscos críticos para empresas com uso de GenAI
Organizações enfrentam média de 2.803 ataques semanais, com aumento expressivo de phishing, vazamento de dados via GenAI e ransomware. América Latina lidera em volume e exposição de alto risco.
O aumento abrupto dos ataques cibernéticos em setembro de 2026 desafia a crença confortável de que controles tradicionais e respostas pontuais bastam para proteger empresas. Segundo levantamento da Check Point, divulgado pelo TI Inside, o volume global de ataques subiu 48% em relação a setembro do ano anterior, atingindo uma média de 2.803 tentativas por organização a cada semana. O crescimento não se restringe a um pico isolado: a tendência de alta se mantém desde maio, com um salto de 36% em cinco meses. A pressão é crescente, diversificada e atinge especialmente setores com operações críticas e múltiplos pontos de exposição.
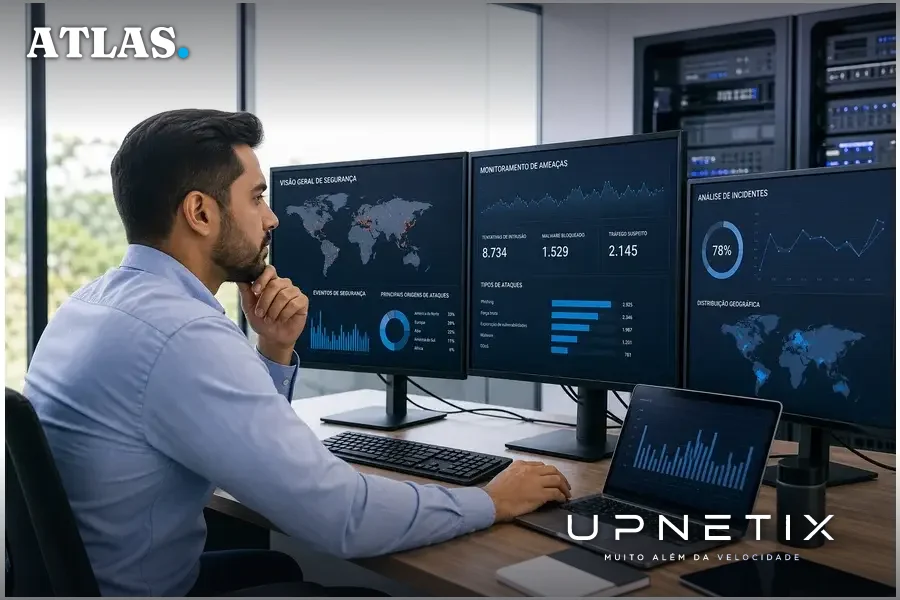
Phishing, GenAI e ransomware: a convergência de riscos em alta
O relatório da Check Point, citado pelo TI Inside, destaca três vetores principais de ameaça: phishing, exposição de dados sensíveis por ferramentas de inteligência artificial generativa (GenAI) e ataques de ransomware. O phishing, que consiste no envio de e-mails fraudulentos para enganar usuários e obter acesso a sistemas ou informações, aumentou sua prevalência. Em setembro, 1,1% dos e-mails recebidos pelas organizações foram classificados como phishing, contra 0,89% em agosto. O uso de links maliciosos permanece o método dominante, presente em 81% dos casos, enquanto 11% continham anexos perigosos.
O risco não se limita ao volume: setores como Associações e Organizações Sem Fins Lucrativos enfrentaram taxas de phishing duas vezes superiores à média global, com 2,17% dos e-mails recebidos identificados como maliciosos. Construção, Engenharia e Imobiliário também figuram entre os mais visados, evidenciando que ambientes com múltiplos interlocutores e processos descentralizados são alvos preferenciais.
Paralelamente, o uso corporativo de GenAI ampliou a superfície de exposição. Em setembro, 1 em cada 39 solicitações feitas a ferramentas de GenAI em ambientes empresariais representou alto risco de vazamento de dados sensíveis, afetando 89% das organizações que utilizam essas soluções regularmente. A América Latina se destacou negativamente, com 4% das solicitações consideradas de alto risco (1 em cada 25), superando a média global de 2,5%. O setor de Serviços Empresariais liderou a exposição, seguido por Serviços Financeiros e Saúde, todos eles responsáveis por processar grandes volumes de informações críticas.
Setores mais atacados: educação, telecom e governo sob pressão
O setor de educação foi o mais visado em setembro, com 6.656 ataques semanais por organização, um aumento de 59% em relação ao ano anterior e 24% acima de agosto. O início do ano letivo, quando alunos, professores e pais se reconectam às redes institucionais, coincidiu com o pico de ataques. Telecomunicações e setor governamental vieram em seguida, com 3.483 e 3.443 ataques semanais por organização, respectivamente. O padrão se repete: setores que concentram grande número de usuários, serviços essenciais e infraestrutura digital complexa são os mais pressionados.
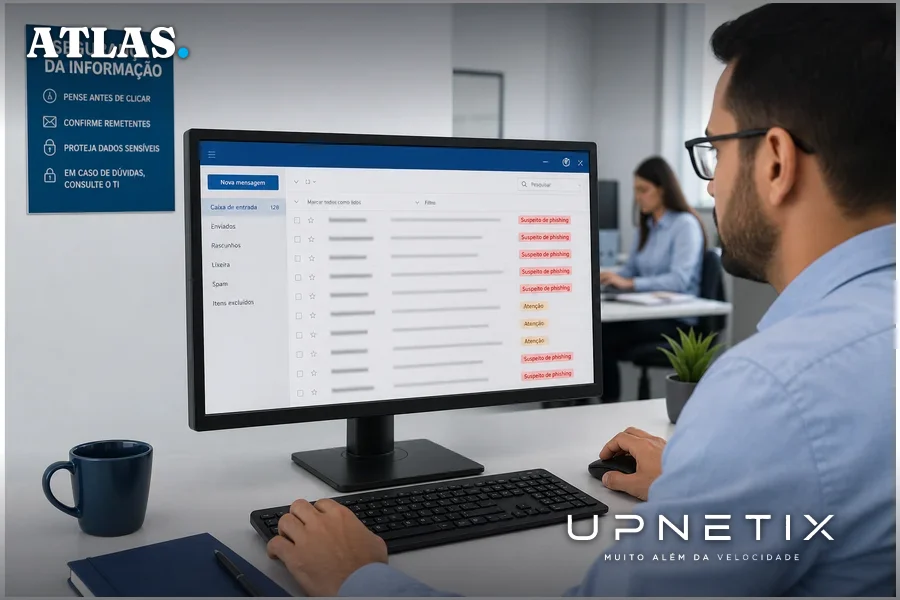
Na América Latina, a média semanal chegou a 3.813 ataques por organização, um salto de 35% em relação ao ano anterior. A região lidera em volume absoluto e também em taxa de alertas de alto risco relacionados ao uso de GenAI. A Europa, embora ainda atrás em volume, registrou o maior crescimento percentual (61% em relação a setembro de 2025), sinalizando que o ambiente de ameaças se intensifica rapidamente em escala global.
Exposição de dados sensíveis: infraestrutura de TI e informações financeiras no alvo
O vazamento de dados sensíveis via GenAI não se restringe a informações pessoais. Segundo o relatório, 71% das organizações tiveram alertas relacionados à exposição de detalhes sobre rede e infraestrutura de TI, como configurações de hardware e endereços IP. Dados financeiros (70%), legais e regulatórios (68%), de funcionários e RH (62%) e informações de identificação pessoal (60%) também figuram entre as categorias mais comprometidas. Esses dados, se acessados por agentes maliciosos, podem ser explorados para ataques direcionados, movimentação lateral em redes corporativas e fraudes sofisticadas.
O aumento do uso de múltiplas ferramentas de GenAI, em média, oito por organização, e o crescimento do volume de solicitações por usuário (131 em setembro, alta em relação a agosto) tornam cada vez mais difícil monitorar e controlar o fluxo de informações sensíveis. A governança sobre quais dados são compartilhados, onde são processados e quais controles estão em vigor se torna um desafio operacional e estratégico para empresas de todos os portes.
Ransomware: impacto ampliado por prestadores de serviços e cadeias de suprimentos
O ransomware, modalidade em que dados são sequestrados e resgate é exigido, permaneceu em patamar elevado. Foram 824 ataques reportados em setembro, 53% a mais que no mesmo mês do ano anterior. O setor de Serviços Empresariais concentrou 31,3% das vítimas, seguido por Bens de Consumo (15,2%) e Manufatura Industrial (11%). O dado é relevante: prestadores de serviços frequentemente detêm dados ou acesso privilegiado a sistemas de múltiplos clientes, potencializando o efeito cascata de um único incidente.
Entre os grupos criminosos, The Gentlemen liderou em setembro, responsável por 13% dos ataques divulgados, seguido por Qilin (9%) e Akira (5%). A diversidade de operadores, mais de 80 grupos identificados no mês, indica um ecossistema fragmentado, dinâmico e difícil de rastrear. A América do Norte concentrou 46% dos incidentes reportados, mas o risco é global e não se limita ao volume de vítimas declaradas publicamente.
O contra-argumento: prevenção é suficiente diante da escalada?
O relatório da Check Point, fonte única deste levantamento, recomenda o foco em prevenção baseada em IA, visibilidade consistente e inteligência compartilhada para mitigar riscos antes que impactem os negócios. Essa abordagem, centrada em arquitetura de segurança unificada e governança rigorosa, é consenso entre fornecedores de cibersegurança. No entanto, críticos apontam que, diante do crescimento exponencial do uso de GenAI e da complexidade das cadeias de suprimentos digitais, controles preventivos podem ser insuficientes sem uma revisão profunda da infraestrutura e dos processos de conectividade empresarial.
Outra limitação é a dependência de dados públicos e autorrelato: os números de ataques, especialmente de ransomware, refletem apenas incidentes divulgados em “sites de vergonha” de grupos criminosos, o que pode subestimar o real impacto em regiões e setores menos propensos a reportar violações.
O que ainda não se sabe e o que muda para empresas na prática
Faltam dados consolidados sobre o impacto financeiro direto desses ataques na América Latina e no Brasil, bem como sobre a eficácia real das estratégias de prevenção recomendadas. Não está claro, por exemplo, quantos incidentes resultaram em paralisação total de operações, perda permanente de dados ou danos à reputação de empresas regionais. Também permanece incerta a capacidade das organizações de pequeno e médio porte, especialmente fora dos grandes centros, de implementar controles avançados de governança e monitoramento em tempo real sobre o uso de GenAI e a exposição de dados sensíveis.
Para empresas com operações em Manaus e no Polo Industrial, o cenário impõe desafios adicionais: infraestrutura de conectividade robusta, segmentação de redes, monitoramento contínuo de tráfego e políticas claras de acesso a ferramentas de GenAI tornam-se requisitos mínimos para reduzir a superfície de ataque. A pressão por compliance, especialmente em setores regulados como saúde, finanças e indústria, exige não apenas tecnologia, mas processos adaptativos e suporte local capaz de responder rapidamente a incidentes e ameaças emergentes.
O salto de 48% nos ataques semanais e o crescimento de 35% no volume regional de ameaças na América Latina mostram que o risco de exposição e interrupção não é mais uma exceção, é o novo normal. Organizações que subestimam a necessidade de visibilidade total sobre o tráfego, controle granular sobre dados sensíveis e conectividade resiliente correm o risco de se tornar o próximo alvo. Em um ambiente onde cada solicitação de GenAI pode ser uma porta de entrada e cada e-mail um vetor de ataque, a infraestrutura de rede deixa de ser apenas suporte e passa a ser linha de frente na defesa cibernética.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Cada requisição de GenAI pode ser uma porta aberta. O crescimento de ataques e vazamentos via GenAI exige visibilidade e controle total do tráfego e dos dados sensíveis. O IP Premium Dedicado oferece link empresarial de fibra dedicada, IP fixo e suporte humano 24/7. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
